Websites komen langzaamaan weer online na veiligheidsupdate van PHP
Websites komen langzaamaan weer online na veiligheidsupdate van PHP
Nieuwsredacteur
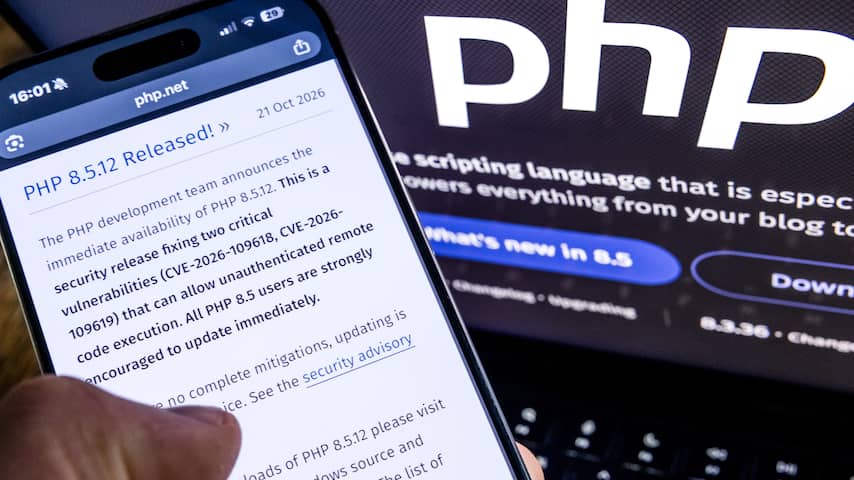
Woensdagochtend werden talloze websites uit voorzorg offline gehaald vanwege twee grote kwetsbaarheden in de programmeertaal PHP. Naar schatting is zo'n 70 procent van de websites afhankelijk van PHP.
Volgens Corine Schipper-Derkse van het Nationaal Cyber Security Centrum (NSCS) ging het niet om een aanval, maar om "een weeffout in programmeertaal". Die zou makkelijk te misbruiken zijn, waardoor bijvoorbeeld klantgegevens gestolen kunnen worden.
De onrust ontstond na een lek op sociale media. Naar verluidt is een AI-bot op de kwetsbaarheden gestuit, waarna de PHP Foundation een beveiligingsupdate wilde doorvoeren. Dat voornemen lekte uit, waardoor hackers een zoektocht naar zwakke plekken startten. Daarop werden afnemers opgeroepen om websites offline te halen. Cybersecuritybedrijf Wiz zegt in gesprek met Reuters dat de kwetsbaarheden al tien jaar bestonden.
Overheidswebsites zoals MijnOverheid en DigiD werden uit de lucht gehaald. Dat gebeurde ook met diverse mediasites, zoals RTL Nieuws en de techwebsite Tweakers. Ook sites van ziekenhuizen en supermarkten gingen uit voorzorg op zwart. Hostingprovider MijnDomein haalde preventief alle "honderdduizenden websites en diensten" offline.
Risico's niet overal hetzelfde
Ook in het buitenland werden sommige websites uit de lucht gehaald, zoals overheidssites in Frankrijk, Finland, Japan en België. Opvallend genoeg bleven veel andere buitenlandse sites gewoon beschikbaar. Deskundigen zeggen dat in die landen andere risicoanalyses zijn gemaakt.
Ook in Nederland bleven sommige sites gewoon beschikbaar. De risico's van de problemen waren per website anders. Volgens Schipper-Derkse zijn de risico's bij een webshop waarop betalingsverkeer plaatsvindt veel groter dan bij een website waarop alleen informatie te vinden is.
Geen misbruik gesignaleerd
Iets voor 16.00 uur werd een patch uitgebracht door de PHP Foundation, de stichting achter de programmeertaal. Daarmee werden de kwetsbaarheden opgelost. Het duurde daarna nog een klein half uur voordat de eerste websites weer online kwamen, vermoedelijk nadat die de update hadden doorgevoerd.
Er zijn vooralsnog geen signalen van misbruik het lek, meldt de stichting. Dat zeggen het NCSC en de Amerikaanse overheidsinstantie CISA ook. Ook de Nederlandse Vereniging van Ziekenhuizen zegt dat er "op dit moment" geen aanleiding is om aan te nemen dat een van haar leden is gehackt.
Aanbevolen artikelen
NUjij-reacties
60 reactiesLog in en lees reacties
Lees reacties, stel vragen aan de redactie, geef respect en praat mee over het belangrijkste nieuws.