Miljoenen misbruikpogingen na bekendmaking PHP-kwetsbaarheden
Miljoenen misbruikpogingen na bekendmaking PHP-kwetsbaarheden
Nieuwsredacteur
"In de 10 uur vóór de openbare bekendmaking zagen we duizenden pogingen om de kwetsbaarheid te misbruiken", schreef Cloudflare-CEO Matthew Prince woensdagavond op X. "Dat aantal steeg naar tienduizenden in de 45 minuten na de bekendmaking, honderdduizenden binnen 2 uur en nu naar miljoenen."
Volgens het Nationaal Cyber Security Centrum (NCSC) zijn er nog geen signalen dat kwaadwillenden ook echt toegang hebben gekregen tot de servers. Er zijn daarmee vooralsnog geen aanwijzingen dat gegevens zijn gestolen.
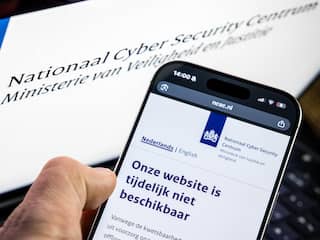
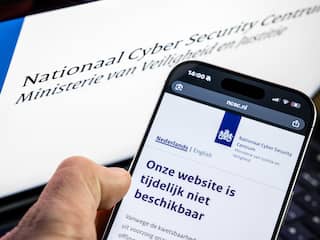
Cloudservicebedrijf Cloudflare waarschuwde eerder al voor mogelijke cyberaanvallen. De organisatie achter PHP drong er daarom op aan om de nieuwe beveiligingsupdates zo snel mogelijk te installeren. In Nederland is dat in veel gevallen gelukt. De meeste websites die tijdelijk offline waren, waren enkele uren later weer bereikbaar.
De twee kwetsbaarheden werden ontdekt met behulp van AI. Het bestaan van de kwetsbaarheden was in 2024 al bekend, maar onderzoekers wisten niet hoe hackers die konden gebruiken om aanvallen uit te voeren. Later werd dat wel duidelijk, waarna PHP werkte aan een zogeheten patch om de kwetsbaarheden te verhelpen. Doordat details over de kwetsbaarheden via sociale media uitlekten, moest de PHP Foundation de aankondiging van het probleem vervroegen. De patch werd daarop met spoed uitgebracht.
In buitenland is het probleem grootschaliger
Hoewel de PHP-kwestie in Nederland grotendeels lijkt opgelost, speelt het probleem in het buitenland nog steeds. De National Security Agency (NSA) waarschuwt dan ook nog steeds dat "getroffen organisaties hun systemen offline moeten halen totdat er een oplossing is".
In een bericht op X zegt de cyberafdeling van de Amerikaanse inlichtingendienst dat PHP-gebruikers zich onmiddellijk moeten voorbereiden op een update die twee kritieke kwetsbaarheden verhelpt. Als een onmiddellijke update niet mogelijk is, wordt organisaties aangeraden het systeem offline te halen totdat de kwetsbaarheid volledig is verholpen.
Het is niet duidelijk waarom organisaties in het buitenland de update niet of moeilijker lijken te kunnen uitvoeren.
 0:50
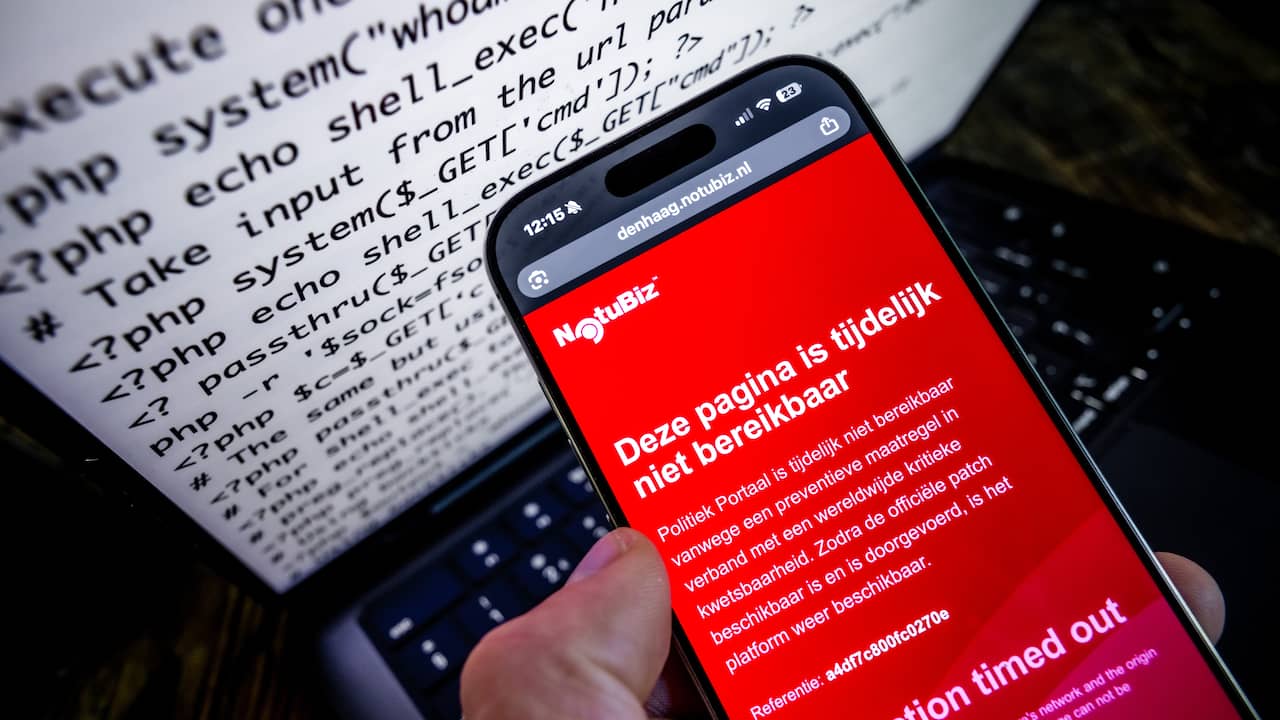
Zo zien websites eruit na waarschuwing over PHP-kwetsbaarheden
Stel een vraag
Eerder
NUjij: Uitgelichte reacties
Aanbevolen artikelen
NUjij-reacties
288 reactiesLog in en lees reacties
Lees reacties, stel vragen aan de redactie, geef respect en praat mee over het belangrijkste nieuws.