Albert Heijn start de systemen weer op, maar is het gevaar ook echt geweken? ‘Je wilt de hackers uitroken’
Stel je voor dat je een beveiliger bent bij een bank en op camerabeelden opeens een onbekend persoon op de stoel van de directeur ziet zitten. Dan is het volgens ICT-expert Bert Hubert alle hens aan dek: ‘Je denkt: hoe heeft dit ooit kunnen gebeuren? En nog erger: wat is hier nog meer misgegaan? Want die persoon is dus kennelijk langs alle bewaking gekomen.’ Een ‘heel eng gevoel’, aldus Hubert, en grofweg wat er zich intern bij Albert Heijn moet hebben afgespeeld toen afgelopen zondag een ‘cybersecurity-incident’ werd geconstateerd.
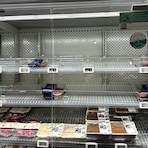
Naar buiten toe hebben Albert Heijn en moederbedrijf Ahold Delhaize het minimale losgelaten over wat er deze week precies is gebeurd. Over de potentiële hack zijn weinig details bekend en het bedrijf zegt te zijn begonnen met de ‘gecontroleerde herstart van bepaalde systemen’, nadat die ‘uit voorzorg’ werden platgelegd. Gedeeltelijk lege schappen kunnen nog wel even aanhouden.
Wat kan van een afstand worden gezegd over de manier waarop een bedrijf als Albert Heijn te werk gaat bij een incident van een dergelijke omvang? En is de kust veilig, nu de systemen langzaamaan weer op gang komen?
Schreeuwende mensen
De tot dusver beknopte informatievoorziening verbloemt volgens Hubert, voormalig toezichthouder op de Algemene Inlichtingen- en Veiligheidsdienst en de Militaire Inlichtingen- en Veiligheidsdienst namens de overheid, de ‘ontzettend traumatische en paranoïde periode’ waar het bedrijf nu waarschijnlijk doorheen gaat.
‘Bij dit soort situaties kan er echt sprake zijn van een soort oorlogssituatie, met gillende en schreeuwende mensen’, zegt hij. ‘Bij een groot commercieel bedrijf als Albert Heijn, dat ook een maatschappelijk belang heeft, is het ook nog eens zo dat je de boel zo veel mogelijk draaiende wil houden. Een schoenenwinkel zou de deuren meteen sluiten, bij Albert Heijn is dat anders. Het is alsof je een gebouw probeert te blussen, terwijl het werk op het kantoor nog door moet gaan.’
Ook Dave Maasland, directeur van beveiligingsbedrijf Eset Nederland, maakt de vergelijking met het uitbreken van een oorlog: ‘Het is net als president Trump die met zijn adviseurs plaatsneemt in de war room.’
Bij zulke situaties kijken mensen uit de hele organisatie, van IT tot de juridische tak, in eerste instantie naar welke systemen moeten worden afgesloten. Maasland: ‘Dat is een constante risico-afweging. Waar is iets vreemds gezien? Kunnen ze ook ergens anders zitten? Hoeveel gevaar levert het op als een systeem blijft doordraaien terwijl daar hackers zitten? Al die keuzes moeten worden gemaakt terwijl je nog in een vrije val zit. Want aanvallers blijven intussen continu bezig via andere wegen toegang te houden.’
Kassa’s en pinautomaten
Om grip te krijgen op een (mogelijk) ingrijpende hack worden doorgaans externe beveiligingsbedrijven ingeschakeld. In het geval van Albert Heijn moeten ook derde partijen zoals leveranciers, die in hoge mate verweven zijn met de netwerken van het bedrijf, worden ingeseind.
Voor Albert Heijn zal het zo goed mogelijk door laten lopen van de commerciële operatie prioriteit hebben in de besluitvorming. Thuisbezorgingen van boodschappen konden niet meer plaatsvinden, en de klantenservice en de app zijn al dagen niet bereikbaar. Maar dat de kassa’s en pinautomaten wel bleven werken is volgens Hubert geen toeval. ‘Dat is de meest cruciale infrastructuur. Die zijn dubbel uitgevoerd, zodat ze door kunnen werken bij een gedeeltelijke storing.’
Ahold Delhaize-baas Margaret Versteden-Van Duijn verklaarde dinsdag dat het nog ‘een paar dagen tot een week’ gaat duren voordat alle systemen zijn hersteld. Aanwijzingen dat er data is gestolen zijn er vooralsnog niet. Woensdag zei het bedrijf dat de distributiecentra ‘in de loop van de dag’ weer worden opgestart.
Beide experts stellen dat het best even duurt voor het ‘sein brand meester’ kan worden gegeven. Hubert: ‘De grote vraag bij dit soort incidenten is: wat kunnen we nog vertrouwen? Je wil met data kunnen vaststellen hoe ver de hackers zijn gekomen, zodat je ze vanaf daar kan uitroken.’
Dat is niet zomaar gedaan. Hubert haalt het voorbeeld aan van een recente hack van het Poolse elektriciteitsnetwerk, waarbij bleek dat de hackers alle logboeken hadden gewist. ‘Hoe kun je dan nog met zekerheid zeggen waar de inbrekers allemaal zijn geweest?’
Door een wasstraat
Alle systemen moeten als het ware door een wasstraat worden gehaald, aldus Maasland. ‘Stap voor stap moeten systemen worden onderzocht, van antivirusprogramma’s worden voorzien, extra worden gescand, opgeschoond. In het ergste geval moet de boel helemaal opnieuw worden opgebouwd. Maar het blijft heel moeilijk om met honderd procent zekerheid te zeggen dat een hacker een bepaald systeem onaangetast heeft gelaten of dat er niets is buitgemaakt.’
Hoe verloopt ondertussen het onderzoek naar de identiteit van de dader? Maasland: ‘Je ziet bij commerciële bedrijven dat dat niet meteen de eerste prioriteit heeft.’ Voor de politie en de veiligheidsdiensten die in de regel worden betrokken is dat wel het geval. ‘Die draaien vaak een parallel onderzoek.’
Maasland tempert eventuele verwachtingen over de vraag of en hoe snel dat iets oplevert. Onderzoekers kunnen kijken of de werkwijze van de hackers – hoe zijn ze binnengekomen, welke computerprogramma’s en IP-adressen zijn er gebruikt? – lijkt op die van een groep die al in beeld is. ‘Maar hackers doen elkaar ook na, of proberen onderzoekers op het verkeerde been te zetten’, aldus Maasland. ‘Ik verwacht niet dat er op korte termijn iets bekend wordt. Albert Heijn heeft op dit moment andere zorgen.’
Lees ook
Geselecteerd door de redactie
- Nieuws
Albert Heijn verwacht distributiecentra vandaag weer volledig in bedrijf, app en website blijven offline
- v-plus5 vragencybersecurity AH
Legt het cybersecurity-incident bij AH de valkuilen van de automatisering bloot?
- v-plusreportage
Bij Albert Heijn in Nieuwegein lijkt het alsof de vakkenvuller zich heeft verslapen: ‘Griezelig, een ander woord heb ik niet’
- Livecyberincident Ahold Delhaize
Albert Heijn verwacht alle distributiecentra ‘in de loop van de dag’ weer op te starten
- Nieuws
Cyberaanval schakelt koeling uit in honderden Franse supermarkten, Nederlandse en Belgische supermarkten getroffen door ‘cybersecurity incident’