Software-update - Technitium DNS server 15.6
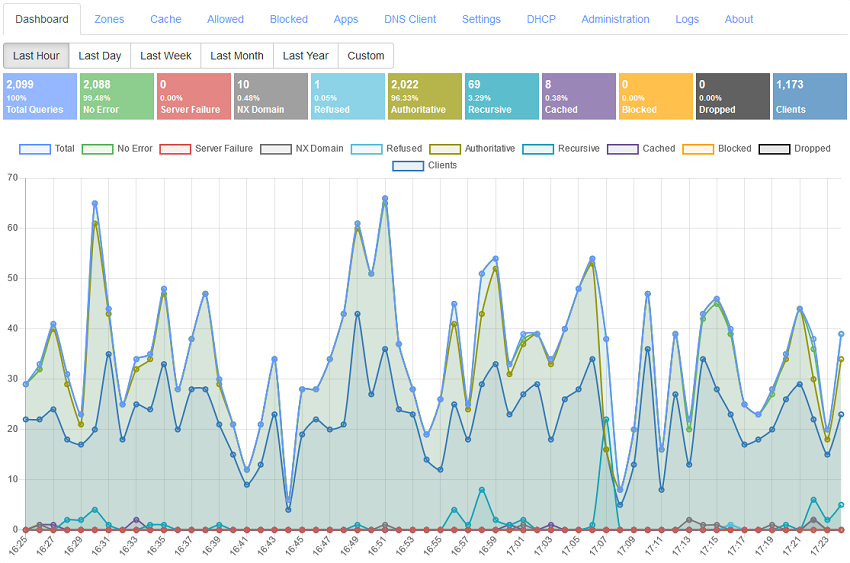
 Technitium DNS Server is een open source DNS-server met uitgebreide mogelijkheden, die kan worden gebruikt om ad- en malware buiten de deur te houden en je privacy te beschermen. Het is daarmee tot op zekere hoogte vergelijkbaar met Pi-hole en AdGuard Home. De software is beschikbaar voor Windows, Linux, macOS en Docker en is eenvoudig op te zetten en eenvoudig in gebruik. Versie 15.6 is uitgekomen en hier zijn de volgende verbeteringen in aangebracht:
Version 15.6
- Added a new explicit option in Settings to enable/disable Cache Prefetch feature.
- Fixed recursive resolution issues when using Prefer IPv6 mode that caused resolution failures due to hitting Max Outbound Requests limit.
- Fixed bug in DNS Cache that caused a failure record entry to shadow CNAME record in cache causing cache misses and resolution errors in certain scenarios.
- Fixed session token prefix oracle vulnerability reported by Elias Hasas from Brickell Technologies LLC. This allowed an authenticated user to recover full session token for all active sessions on the DNS server using delete sessions API.
- Fixed DoS issue with change password iterations count reported by Robert Cronin. This allowed an authenticated user to set arbitrary iterations value to cause high CPU usage on the server.
- Fixed DoS issue with zone name filtering feature reported by Robert Cronin. This allowed an authenticated user to abuse the filter to inject regex pattern that could cause high CPU usage on the server.
- Fixed log injection vulnerability in login API call reported by Phillip Hernandez, independent researcher. This allowed an unauthenticated attacker to inject text in log file by abusing username parameter in the login API call.
- Multiple other minor bug fixes and improvements.
| Versienummer | 15.6 |
| Releasestatus | Final |
| Besturingssystemen | Linux, macOS, Windows 10, Windows 11 |
| Website | Technitium DNS server |
| Download | https://technitium.com/dns |
| Licentietype | GPL |

Update-historie
| 18-10 | Technitium DNS server 15.6.2 | 3 |
| 12-10 | Technitium DNS server 15.6.1 | 17 |
| 03-10 | Technitium DNS server 15.6 | 15 |
| 27-09 | Technitium DNS server 15.5.1 | 14 |
| 21-09 | Technitium DNS server 15.5 | 20 |
| 28-04 | Technitium DNS server 15.0.1 | 16 |
| 12-'25 | Technitium DNS server 14.3 | 57 |
| 11-'25 | Technitium DNS server 14.2 | 32 |
| 11-'25 | Technitium DNS server 14.0.1 | 11 |
Reacties (15)

Wel kan het 2-4GB van je RAM vreten als je erg veel blocklists tegelijkertijd laat draaien zoals ik doe (lokale machine).
 Het programma zou overigens wel aan 'de-duplication' doen waarbij domeinen van meerdere blocklists uiteindelijk maar 1x in het geheugen staan, maar toch. Heb momenteel 15.796.576 entries op de blocklist staan.

 Maar dan snap ik het wel dat het zoveel RAM in gebruik heeft.
[Reactie gewijzigd door CH4OS op 3 oktober 2026 17:36]


Technitium doet natuurlijk veel meer als alleen DNS filtering. Wil je alleen dat, zijn er goede alternatieven zoals Blocky
Dit draait in een proxmox CT op "28.80% (294.93 MiB of 1.00 GiB)".
De install die ik heb is dit:
Debian 13 standard template
apt update && apt install -y unbound dnsutils
Met als config dit in /etc/unbound/unbound.conf/hagezi.conf:
server:
interface: 0.0.0.0
access-control: 127.0.0.0/8 allow
access-control: 192.168.178.0/24 allow # pas aan naar jouw subnet
module-config: "respip validator iterator"
prefetch: yes
cache-min-ttl: 300
hide-identity: yes
hide-version: yes
qname-minimisation: yes
rpz:
name: hagezi-pro
url: https://raw.githubusercontent.com/hagezi/dns-blocklists/main/rpz/pro.txt
zonefile: /var/lib/unbound/hagezi-pro.rpz
rpz-log: yes
rpz-log-name: hagezi

[Reactie gewijzigd door nullbyte op 5 oktober 2026 23:47]
15 miljoen is alsnog heel veel, maar als je allerei verschillende land- en taal specifieke lijsten zou binnenhalen, dan zie ik wel hoe je daaraan kan komen.
[Reactie gewijzigd door CH4OS op 3 oktober 2026 22:09]


[Reactie gewijzigd door CH4OS op 3 oktober 2026 22:08]


 )
Het omvat al deze lijsten: https://oisd.nl/includedlists/big/0
Ik zal vast niet alles hebben wat jij nu hebt, maar ik heb ook niet het idee dat ik advertenties zie op m'n devices.
- https://cdn.jsdelivr.net/gh/hagezi/dns-blocklists@latest/adblock/pro.plus.txt
- https://cdn.jsdelivr.net/gh/hagezi/dns-blocklists@latest/wildcard/native.amazon-onlydomains.txt
- https://raw.githubusercontent.com/StevenBlack/hosts/master/alternates/gambling/hosts
- https://cdn.jsdelivr.net/gh/hagezi/dns-blocklists@latest/adblock/gambling.txt
- https://cdn.jsdelivr.net/gh/hagezi/dns-blocklists@latest/adblock/tif.txt
Om te kunnen reageren moet je ingelogd zijn