Bedrijf zegt iPhones te kunnen kraken die vergrendeld zijn via Inactivity Reboot
Uitnodiging Tweakers halfjaaronderzoek
Graag nodigen we je uit om deel te nemen aan het Tweakers halfjaaronderzoek. Via deze enquête willen we een beeld krijgen van hoe je Tweakers ervaart en de verschillende onderdelen waardeert. Invullen duurt ongeveer vijf tot tien minuten.
Een bedrijf zegt een manier te hebben gevonden om een hardnekkige beveiligingsfunctie in iPhones te omzeilen. Inactivity Reboot laat iPhones automatisch herstarten als ze 72 uur lang niet zijn ontgrendeld. Een net herstarte iPhone is moeilijker te kraken, maar forensisch onderzoeksbedrijf Magnet Forensics zegt dat toch te kunnen.
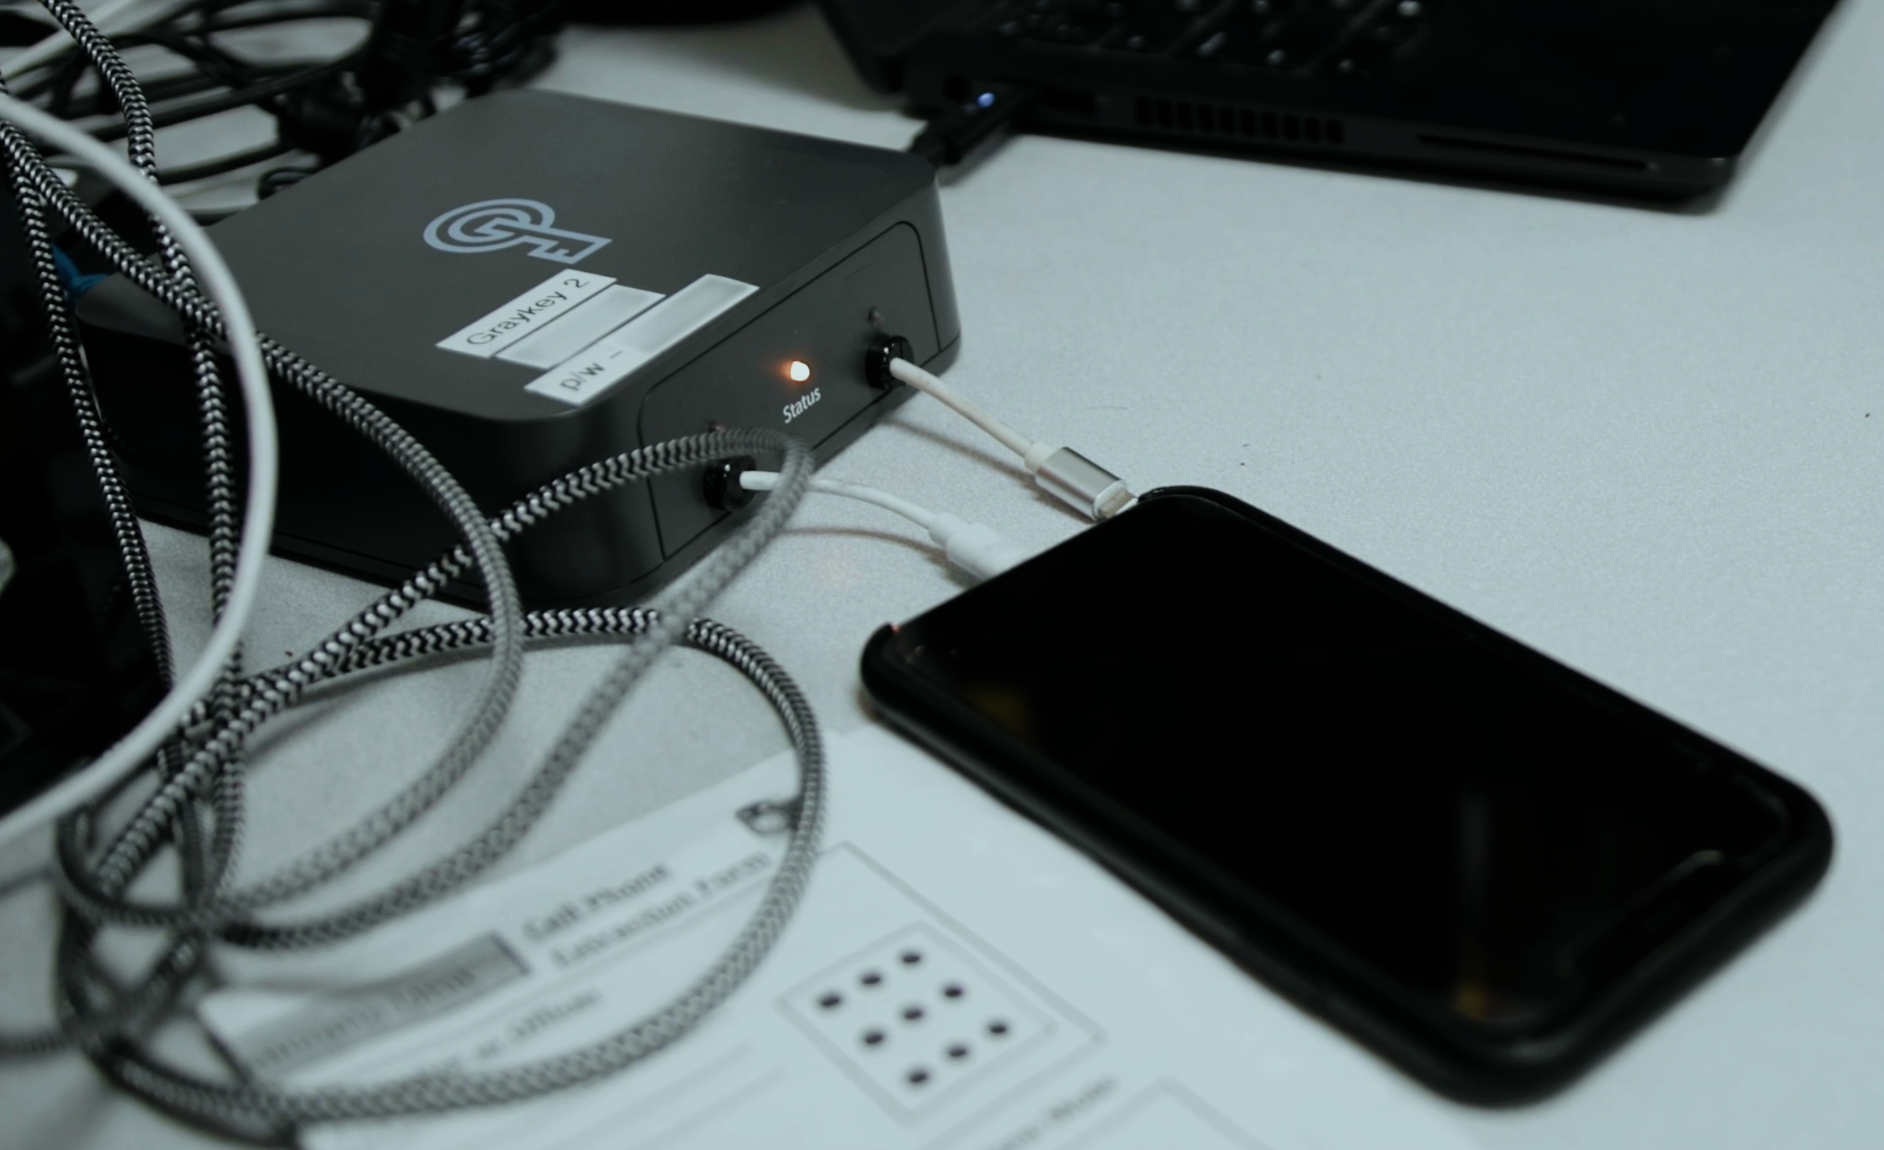
Dat schrijft 404 Media op basis van een promotievideo van Magnet Forensics. Dat bedrijf zegt dat het een manier heeft ontdekt om de functionaliteit te omzeilen. Magnet Forensics maakt al een tool genaamd GrayKey. Internationale opsporingsdiensten gebruiken die om iPhone- en Android-telefoons uit te lezen, ook als die vergrendeld zijn.
Magnet Forensics heeft een nieuw apparaat gemaakt, genaamd GrayKey Preserve. Daarnaast komt de functie Evidence Preservation Mode beschikbaar voor bestaande GrayKey-apparaten. Dat nieuwe apparaat en die nieuwe functie maken het volgens het bedrijf mogelijk om iOS-apparaten te ontgrendelen die zijn vergrendeld via Inactivity Reboot.
Moeilijker te ontgrendelen na 72 uur inactiviteit
Dat is een functie die Apple in 2024 introduceerde in iOS 18.1. Deze functie laat iPhones automatisch herstarten als ze een bepaalde periode niet zijn ontgrendeld. Die grens ligt nu op 72 uur.
Omdat de telefoon dan herstart, is hij nog moeilijker te ontgrendelen. Een iPhone komt dan in een zogenaamde Before First Unlock-stand. De encryptiesleutels die nodig zijn voor toegang tot de rest van de telefoongegevens, zijn in die stand versleuteld. Het is dan bovendien niet mogelijk om de telefoon biometrisch te ontgrendelen.
De functie is in de eerste plaats bedoeld om het voor dieven lastiger te maken om gestolen telefoons door te verkopen. Politiediensten maken zich echter ook zorgen over de functie. Dat berichtte 404 Media destijds al. Nu lijken politiediensten de functionaliteit toch te kunnen omzeilen. Er zijn nog geen aanwijzingen dat ze de nieuwe tool al gebruiken.
Het is ook niet bekend of GrayKey in Nederland wordt gebruikt. In België is dat in ieder geval wel zo.

Lees meer

Reacties (40)


Geen fijn gevoel als er tools zijn die welke instantie om welke rede die ze bedenken/verzinnen/hebben om even in je telefoon te kijken.
''Je hebt toch niks te verbergen'' mijn privacy zet ik niet aan de kant omdat er een paar idioten op deze planeet rondlopen die wel foute dingen doen.

Dat kan ook helemaal niet, daar gaat echt wel wat aan vooraf hoor, ze gaan geen random telefoons (die ze in bezit moeten hebben) hacken, dit is voor zeer gerichte inbraken in een telefoon van een verdachte (waar die telefoon er ook nog toe doet als mogelijk bewijsmateriaal), dus niet 'random redenen'...Geen fijn gevoel als er tools zijn die welke instantie om welke rede die ze bedenken/verzinnen/hebben om even in je telefoon te kijken.
[Reactie gewijzigd door watercoolertje op 2 oktober 2026 12:53]


Zie Amerika als je daar aankomt en de douane heeft er zin in hebben niks nodig om te vragen om in je telefoon te mogen kijken (natuurljjk doen ze dit niet bij iedereen zou praktisch niet te doen zijn maar er staat ze 0,0 in de weg en als je weigert nemen ze hem gewoon in beslag en laten ze er tools op los. (tuurlijk wel met nuance in elke situatie)
Voorbeeld Amerika: Neem geen telefoon/laptop/tablet oid mee met data die je niet gezien wil hebben door wie dan ook om wat voor rede dan ook. Zelfs commentaar op het staatscircus levert je problemen op.
[Reactie gewijzigd door 42dpi op 2 oktober 2026 12:59]
Binnenkort zal er wel weer een update komen waarin dit probleem is verholpen. Ik vraag me af of je deze periode niet zelf al kunt inkorten naar bijvoorbeeld 24 uur voor extra veiligheid. Ik kan me maar weinig situaties bedenken dat ik niet minstens één keer per dag mijn mobiel in de hand heb.
Zélf hun iPhones hacken is een PR-nachtmerrie omdat het juist die privacy-bewuste klanten weg kan jagen of hun vertrouwen erin schaden. Maar als een ander bedrijf dat doet dan heeft die een 'nieuwe kwetsbaarheid' gevonden die ze zogezegd gaan oplossen. Er is toch niemand die kan controleren of die kwetsbaarheid daadwerkelijk gepatched wordt. Apple kan doen alsof zijn neus bloedt en de inlichtingendiensten zijn tevreden. Lijkt me een mooie win-win, toch?
Toch even een disclaimer, ik heb geen bewijs dat die kwetsbaarheid er bewust in zit. Het is een gevoel wat ik heb op basis van wat ik hoor en zie. Of je het zelf voor waar aanneemt of niet moet je zelf weten.


Apple moet het prima voor elkaar krijgen, om bijvoorbeeld, met toestemming van een rechter, een custom firmware naar een specifiek toestel te sturen, wat het deblokkeren van een geblokkeerd toestel een heel stuk makkelijker maakt. (door desnoods de PIN te brute-forcen. 1 miljard PINs geautomatiseerd doorvoeren (op basis van een PIN van 8 cijfers) is natuurlijk vrij simpel, als de custom firmware de vertraging (en het automtisch resetten) niet uitvoert. Goede kans dat er ook andere manieren te bedenken zijn.
Dit ligt eraan wat de aard van de kwetsbaarheid is. Als dit slechts één van de zaken is, die deze kwetsbaarheid kan veroorzaken, kan een kwaadwillende persoon ook vervelend doen, en zal Apple het gewoon gaan patchen.Er is toch niemand die kan controleren of die kwetsbaarheid daadwerkelijk gepatched wordt. Apple kan doen alsof zijn neus bloedt en de inlichtingendiensten zijn tevreden. Lijkt me een mooie win-win, toch?
Het is net zoveel werk voor Apple zo exploit te vinden als Magnet Forensics.
Ik wens Apple in ieder geval veel geluk.
Die exploit is voor Apple veel makkelijker te vinden. Het belangrijkste: ze weten dat het KAN, oplossen van een oplosbaar probleem is veel makkelijker dan oplossen van een probleem waarvan je niet weet of het überhaupt oplosbaar is. En daarbij heeft Apple natuurlijk een veel dieper inzicht en veel meer kennis in hoe het hele ontlocken proces qua software en hardware in elkaar zit dan het bedrijf die dat exploit ontwikkeld heeft.Het is net zoveel werk voor Apple zo exploit te vinden als Magnet Forensics.

 Dat is waar het hele artikel specifiek om draait, daarvoor kon al blijkbaar en nu na die 72 uur ook.
[Reactie gewijzigd door watercoolertje op 2 oktober 2026 12:40]
Inactivity Reboot laat iPhones automatisch herstarten als ze 72 uur lang niet zijn ontgrendeld. Een net herstarte iPhone is moeilijker te kraken, maar forensisch onderzoeksbedrijf Magnet Forensics zegt dat toch te kunnen.
[Reactie gewijzigd door watercoolertje op 2 oktober 2026 13:01]

Ik denk dat het toch iets anders ligt, dan je begrepen hebt.Inactivity Reboot laat iPhones automatisch herstarten als ze 72 uur lang niet zijn ontgrendeld. Een net herstarte iPhone is moeilijker te kraken, maar forensisch onderzoeksbedrijf Magnet Forensics zegt dat toch te kunnen.


Ze zeggen alleen dat ze deze functie kunnen omzeilen. Niet een iPhone te kraken die al herstart is.Bedrijf zegt iPhones te kunnen kraken die vergrendeld zijn via Inactivity Reboot
Die partij geeft zelf namelijk expliciet aan dat ze dat wel/ook kunnen (dat is letterlijk hun core-business), en nu dus ook als de inactivity reboot reeds is toegepast!
https://www.magnetforensics.com/products/magnet-graykey/Unlock the mobile evidence your cases depend on with rapid and reliable access, preservation, and data extraction from the latest iOS and Android devices.
De titelkeuze is dus gewoon correct en helemaal niet misleidend!
[Reactie gewijzigd door watercoolertje op 2 oktober 2026 15:35]

Als een gespecialiseerd bedrijf er een aantal goede krachten op gaat zetten is geen enkele beveiliging 100% veilig, al kan het een aantal weken of maanden duren voordat de beveiliging uiteindelijk omzeild kan worden. Hackers zullen minder tijd aan kraken van één slachtoffer besteden. Die zijn meestal uit op snel geld. De beveiliging is daarmee niet gelijk waardeloos.
Het door overheden vaak gevraagde achterdeurtje is dus helemaal niet nodig. Er zijn commerciële partijen die dat netjes opzoeken en tegen betaling willen delen.
Dat neemt overigens niet weg dat overheden hierbij weg moeten blijven voor wat betreft de achterdeurtjes...

Die 10 verkeerde pogingen is natuurlijk prima en meer dan voldoende voor jou en mij (en zelfs vervelend als je een peuter in huis hebt die per ongeluk je telefoon in handen krijgt
 ). Maar misschien als je een één of andere hotemetoot bent, wiens telefoon ze echt targetten, dan is het misschien niet voldoende.

Wow, dat bij een security bedrijf, kan me niet schelen of het een testomgeving is of niet, dit soort praktijken wil je niet zien.
foto

Want ze laten de klant zelf het apparaat gebruiken als demo, om ze extra enthousiast te krijgen hoe dood simpel hun tool werkt.
Maar dit is toevallig ook de facto hoe de politie, 90% van alle inlichtingsdiensten en 3 letter agencies op kantoor zulke apparatuur hebben staan.
Want het overgrote deel van personeel die deze tools gebruiken is een password manager veel te complex om te snappen.
Deze tools zijn letterlijk ontworpen voor de lowest common denominator, met als voorbeeld een van Magnet grootste klanten Amerika's ICE.
[Reactie gewijzigd door XolandoX op 2 oktober 2026 15:18]

Samsung heeft ook zoiets, heb ik uit staan omdat ik een pin op mijn simkaart heb dus dan heeft het toestel geen netwerk als dit gebeurt.Dat is een functie die Apple in 2024 introduceerde in iOS 18.1. Deze functie laat iPhones automatisch herstarten als ze een bepaalde periode niet zijn ontgrendeld. Die grens ligt nu op 72 uur.
Al is dat maar 1 van de redenen waarom ik dit uit heb staan.
Om te kunnen reageren moet je ingelogd zijn