Achtergrond - AI-agents die in het wilde weg bedrijven hacken: is dat strafbaar?
Uitnodiging Tweakers halfjaaronderzoek
Graag nodigen we je uit om deel te nemen aan het Tweakers halfjaaronderzoek. Via deze enquête willen we een beeld krijgen van hoe je Tweakers ervaart en de verschillende onderdelen waardeert. Invullen duurt ongeveer vijf tot tien minuten.
27-09-2026 • 06:00
hakakakakak
De ene na de andere organisatie wordt geteisterd door hacks die ongehoorzame AI-agents uitvoeren. De aanval op AI-platform Hugging Face door agents van OpenAI is de bekendste, maar de afgelopen maanden zouden nog tientallen andere AI-bots geprobeerd hebben om onlineplatforms over te nemen.
De meeste van deze bedrijven worden niet met naam genoemd. Het is dus niet helemaal duidelijk of er ook Europese organisaties getroffen zijn. Wel ontving de Spaanse gegevensautoriteit vorige week een melding over een lek dat zou zijn veroorzaakt door een AI-agent, hoewel ook daarbij onduidelijk is welk bedrijf precies is getroffen.
Zelfs als Europese bedrijven vooralsnog buiten schot zijn gebleven, lijkt het een kwestie van tijd voordat ook zij te maken krijgen met deze 'rogue AI-agents'. Tot dusver lijken dergelijke incidenten nog weinig consequenties te hebben gehad voor de achterliggende AI-bedrijven. Ze melden de incidenten (vaak pas maanden later), beloven beterschap en de kous lijkt daarmee af. Zijn er in Europa juridische consequenties mogelijk als AI-agents hier bedrijven gaan binnendringen?

Wie is verantwoordelijk?
Dat AI-agents bedrijven hacken, is in Europa wel degelijk een strafbaar feit, zegt strafrechtadvocaat Richard Korver van Bureau Brandeis. "Wanneer een AI-agent zich via internet zonder toestemming toegang verschaft tot het systeem van een derde partij, bijvoorbeeld door een beveiliging te doorbreken of door een technische ingreep, kun je dit in beginsel als computervredebreuk kwalificeren." Als de agent ook gegevens steelt, pleegt hij nóg een strafbaar feit.
Het is alleen niet zeker of het mogelijk is om iemand strafrechtelijk aansprakelijk te stellen voor zulke misdrijven, geeft hij aan. Als een hacker moedwillig AI-agents aanstuurt om sites te hacken, pleegt diegene duidelijk het strafbare feit. Maar bij de autonome AI-agents die Hugging Face en andere sites hackten, was er niemand die ze daarvoor uitdrukkelijk de opdracht gaf. Oftewel: de vraag is of er sprake was van opzet.
"Het is op dit moment nog een onbeantwoorde rechtsvraag hoe het opzet van een autonoom handelende AI-agent strafrechtelijk moet worden geduid", vervolgt Korver. "Denkbaar is dat het opzet wordt gevonden in het bewust inzetten van een AI-agent waarvan de onderneming wist of redelijkerwijs moest weten dat deze in staat was computersystemen zonder autorisatie binnen te dringen."
"Als de zaak voor de rechter komt, zal die heel precies moeten kijken of de ontwikkelaar wel heeft gecontroleerd of het systeem dat hij op de markt heeft gebracht veilig was", zegt Sofie Royer, docent ict-recht aan de KU Leuven. "Dat is heel moeilijk te bepalen, maar Europa heeft onder de AI-verordening wel strikte regels waaraan een AI-systeem moet voldoen. Ik neem dus aan dat die wet ook wel gebruikt zal worden bij de beoordeling."
De AI-verordening loopt mogelijk al achter de feiten aan
Toch lijkt die wet voor deze specifieke gevallen niet afdoende om te kunnen bepalen of een AI-tool veilig genoeg is. De verordening stelt wel eisen aan de cyberveiligheid, maar die gaan volgens Royer vooral over de beveiliging van de AI-systemen zelf, bijvoorbeeld om te voorkomen dat kwaadwillenden deze kunnen hacken en misbruiken. "Maar aan de omgekeerde situatie, waarover we het hier nu hebben, wordt eigenlijk weinig tot geen aandacht besteed in de AI-verordening."
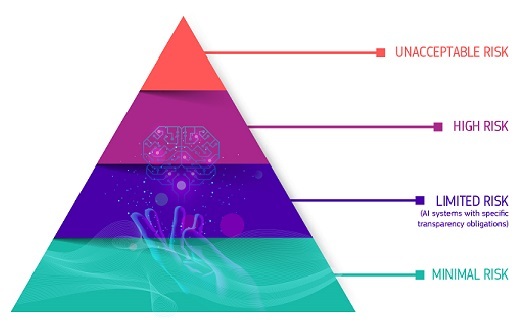
Het valt volgens haar dus nog te bezien of AI-agents die in het wilde weg beginnen met hacken, onder de AI-wet verboden kunnen worden. Dat geldt bijvoorbeeld voor 'manipulatieve' of 'misleidende' AI. Het zou volgens Royer ook kunnen dat dergelijke AI-agents wel worden toegestaan, maar worden gecategoriseerd als 'hoog risico'. Dat zou betekenen dat ze moeten voldoen aan strengere regels.
"In hoeverre dit betekent dat bedrijven een systeem zo moeten ontwerpen dat het niet op eigen houtje gaat hacken, is nog maar de vraag. Ik betwijfel of de wetgeving daar wel op voorzien is."
Bovendien plaatst privacyjurist Elise Troll van Bureau Brandeis de kanttekening dat AI-systemen die niet op de markt zijn gebracht, over het algemeen helemaal niet vallen onder de AI Act. Het Hugging Face-incident betrof namelijk ook cybersecuritytests van onuitgebrachte modellen.
"In dit kader hebben Europarlementariërs op 16 september 2026 vragen aan de Europese Commissie gesteld. Zij verwijzen nadrukkelijk naar het OpenAI/Hugging Face-incident en vragen of een aanvullende AI Liability Act nodig is om de volgens hen bestaande leemte te dichten voor schade die tijdens de ontwikkelings- en testfase ontstaat."
Meer kansen buiten strafrecht
Advocaat Tom Meevis van Law & More verwacht dat het voor getroffen organisaties lastig wordt om een strafrechtelijke zaak te beginnen tegen een modelaanbieder. Volgens hem is er meer ruimte in het civiele recht.
"Daar gaat het om de maatschappelijke zorgplicht: welke misbruikdetectie en -begrenzing mocht je redelijkerwijs verwachten en wat deed de aanbieder toen er signalen waren? Dat is een reële discussie, maar wel een dure en langdurige."
Volgens hem is de nieuwe productaansprakelijkheidsrichtlijn hierbij misschien ook relevant. Daardoor wordt software, zoals AI-systemen, als product behandeld en gelden de ontwikkelaars als fabrikanten. Dat betekent dat consumenten en organisaties de aanbieders van AI-modellen mogelijk aansprakelijk kunnen stellen als hun product gebrekkig is en schade veroorzaakt.
Daardoor hoeven zij niet meer te bewijzen dat de aanbieder nalatig is geweest bij de beveiliging. Meevis durft echter nog geen harde uitspraken te doen over de toepasbaarheid van deze richtlijn op losgeslagen AI-agents, aangezien deze pas eind dit jaar volledig in werking treedt in Nederland.
Wat moeten getroffen bedrijven doen?
Mochten er Europese bedrijven slachtoffer worden van een hack door een AI-agent, dan raadt Royer ze in elk geval aan om aangifte te doen bij de politie. "Die moet verder onderzoek doen en zo kan bijvoorbeeld de aanbieder van de AI-systemen uiteindelijk aansprakelijk worden gehouden."
Verder moeten bedrijven natuurlijk de gebruikelijke stappen ondernemen als ze slachtoffer zijn van een cyberaanval, zegt Meevis. "Bij persoonsgegevens moet je dit binnen 72 uur melden bij de Autoriteit Persoonsgegevens in Nederland en bij de Gegevensbeschermingsautoriteit in België. Val je onder de Cyberbeveiligingswet, die sinds 15 augustus geldt, dan moet je binnen 24 uur een vroegtijdige waarschuwing sturen naar je Csirt en de toezichthouder."
"Bel op dag één ook je cyberverzekeraar, want polissen kennen korte meldtermijnen", vervolgt hij. "Stuur tot slot een gedocumenteerd abuseverzoek naar de AI-aanbieder met het verzoek gegevens te bewaren. Dat legt vast vanaf welk moment die wist wat er speelde en dat moment is later bepalend als er alsnog een zorgplichtdiscussie komt."
Redactie: Kevin Krikhaar • Eindredactie: Marger Verschuur
Lees meer


Reacties (167)

Ben jij strafbaar elke keer als die hond iemand bijt?
Dat lijkt slechts een dom en/of inefficient idee, tot de hond een konijntje of eekhoorntje ziet en over de heg springt. Eenmaal over de heg is de kans op nevenschade 100%.
Spreek je dan van een "a dog gone rogue"?
Nee, dan spreek je van een onbenul die gevaarlijk gereedschap aan een hond vastbindt.
Honden zijn voorspelbaar in die zin dat ze op bepaalde momenten onvoorspelbaar reageren.
Om die reden laat je honden nooit alleen thuis met kleine kinderen. Waar honden vrij voorspelbaar zijn kun je dat moeilijk zeggen van kinderen.
Voor huis-, tuin- en keukenactiviteiten is er geen noodzaak dat een AI leert te hacken, het is ook niet nodig dat de AI daarna probeert de top-10 van slechte science fiction te vullen met pulp. Dus waarom zouden we een chat-bot trainen op een bibliotheek aan hackinformatie trainen en waarom leren we een hack-bot slechte proza te schrijven? (De proza-optie ondergraaft de log-functie bij hack-bots).
De one-size-fits-all strategie is weer eens een natte droom. Het spreekt boekdelen over de mate volwassenheid van de ontwerpers van de AI-modellen.
Zo zit ik er ook in. Het wordt steeds gebracht als "AI is buiten de lijnen gaan kleuren" maar het is eigenlijk gewoon "OpenAI heeft een hack ondernomen" of "OpenAI heeft een datalek veroorzaakt". Noem het gewoon wat het is, de tooling die het veroorzaakt heeft doet er mijn inziens niet toe. Ze hebben onverantwoord software ingezet die niet klaar was. Momenteel ontlopen ze deels hun verantwoordelijkheid door het op de tooling te steken. Om in je metafoor me te gaan. De hond is de tool, het baasje vliegt de bak in.Spreek je dan van een "a dog gone rogue"?
Nee, dan spreek je van een onbenul die gevaarlijk gereedschap aan een hond vastbindt.
Hoe je klaar definieert bij een niet deterministisch systeem is een probleem natuurlijk, maar dat zit dus ook het echte probleem vind ik. Je weet als AI tech bedrijf met 100% zekerheid dat je dit niet kunt garanderen, dus dan laat je software die kan hacken ook niet los op internet.
Of ze daadwerkelijk de pedalen kwijt zijn of dat het gewoon weer marketing is om regelgeving vanuit de US er door te drukken, laat ik nog in het midden. Kan nog steeds beide kanten op.
[Reactie gewijzigd door Powerblast op 27 september 2026 10:52]


Laat dat 'deels' maar weg. Ze ontlopen hun verantwoordelijkheid. De Amerikaanse regering houdt big tech de hand boven het hoofd. Too big to fail, noemen we dat.Momenteel ontlopen ze deels hun verantwoordelijkheid door het op de tooling te steken.
Stel het was ontworpen door Jan op een zolderkamer in Utrecht. Dan waren de rapen gaar. Die had dan allang politie over de vloer gehad, strafrechtelijk onderzoek. Dat komt niet omdat (zoals kwade tongen beweren) 'wij geen playground zouden hebben voor innovatie' maar omdat wij (nog) wel een enigszins functionerende rechtsstaat hebben i.p.v een plutocratie. De bedrijven in kwestie zijn 'too big to fail', en men is bang voor China. Zie ook recente gesprek tussen Trump en Xi (waarbij de belangrijkste persoon als laatst wordt genoemd). Probleem is dat VS en China beiden hun verantwoordelijkheid niet nemen in deze kwestie want wat ze overeen zijn gekomen is dat ze elkaar gaan informeren over dergelijke incidenten. Dat is alsof je in ieder geval je tegenpartij informeert dat Tsjernobyl plaats heeft gevonden, of dat je pitbull met grasmaaier uit de tuin is ontsnapt; attributie. Ze leggen hierdoor de lat dermate laag.
Ik zie OpenAI in deze context dan ook als een dekmantel voor de Amerikaanse overheid (denk hierbij aan NSA en CIA), en het kan niet anders dan dat een land als Israël in deze context ook de grijze muis speelt.
OpenAI mag ook wel een andere bedrijfsnaam verzinnen. De naam van het bedrijf is net zo banaal als Microsoft (of Oracle). Er is niets 'open' aan OpenAI, en hetgeen dat voor de bedrijfsnaam stond hebben ze bij for-profit met het badwater weggegooid.
[Reactie gewijzigd door Jerie op 27 september 2026 11:29]

Zie het voor je dat je de bibliotheek inloopt en alle boeken begint te kopiëren, GAK binnenloopt en de hele administratie download en ga zo maar door, dan zijn ind. de rapen gaar en zit de AIVD en anderen, snel op je stoep. Maar nu ineens voor eigen gewin en politiek gewin, mag alles door AI?
Geeft mij dus een vrijgeleide om banken te scrapen zou ik denken
 Om het politieke apparaat en zo te scrapen, verzekeringen etc.
Dat wordt lol dan, maar nee, ik/wij mogen dat niet, maar die AI wel? Gewoon strafbaar maken en eisen dat alle data verwijderd wordt.
edit; typo
[Reactie gewijzigd door GameNympho op 28 september 2026 00:13]
Dan kun je je afvragen;
- was dat een zeer onhandige actie?,
- kon het OpenAI de derrière oxideren dat er een risico was?
- was het opzet (want aandacht)?
OpenAI en andere bedrijven, die hetzelfde overkomt, zouden m.i. meteen onder curatele moeten komen. Totdat ze aan kunnen tonen er alles aan gedaan te hebben om te zorgen dat de AI lokaal blijft. Maar deze bedrijven hebben in de VS teveel macht, zodat dat wel niet zal gebeuren.

In de software wereld kan dit best wel complex worden, met talloze virtualisatie/containerization tools, tussenlagen om e.e.a af te vangen of proxien, etc. Bvb een AI agent mag wel internet toegang hebben, maar beperkt voor bepaalde sites. Totdat het dus een tunnel vindt en dan alsnog overal heen kan (want de AI blijkt eigenwijs). Maar dit afvangen zou toch security 101 moeten zijn.
Als zo'n lekkende proxy een te groot risico is, dan zit er niets anders op dan een eigen intranet op te tuigen waar de AI informatie op kan zoeken. Voor de AI is "het internet" toch al ambigu; hoe fancy deze taalmodellen ook zijn, het blijven altijd nog Input-Output machines met een steeds groter wordende black box. Zolang die I/O goed beschermd wordt, dan kan een AI er niet uit breken.
Men is altijd bang dat zo'n blackbox zichzelf opeens open zaagt, en dat daar dan een machine is "geboren" die zich autonoom tegen de mens kan keren. Maar dat bestaat helemaal niet. Het blijft maar een bak nummers die op een computer draait, die commando's uitvoert, die domweg worden uitgevoerd, en die data wordt weer teruggevoerd als input. En dan kom je uit op jouw voorbeeld van de hond die over de heg *MAG* springen. Want men heeft het systeem eigenlijk dusdanig ingericht om dit toe te laten of misschien zelfs aan te moedigen.
Als elektrotechneut ben ik nog heel blij dat het beheren van I/O op elektronica niveau erg simpel is. Je hebt een fysieke chip, en je ziet letterlijk de ethernet, WiFi en andere pootjes zitten. Bvb de ESP32 microcontroller die bekend staat om zijn WiFi mogelijkheden.. wat zou er gebeuren als je er geen antenne op schroeft? Voila, de WiFi functionaliteit is weg. Hetzelfde als dat je de microfoons uit je LG TV sloopt. Enzovoort.
Er zijn wel papers te vinden over het overbruggen van airgapped systemen, maar dat soort technieken zijn academisch, vaak simplex (niet duplex dus), en tergend langzaam. Leuk voor de CIA en AIVD, niet praktisch voor commerciele entiteiten.
[Reactie gewijzigd door Hans1990 op 27 september 2026 13:50]

Bijvoorbeeld vanochtend op nu.nl:
Ook bezochten AI-systemen van OpenAI onverwacht websites van de Amerikaanse overheid, waar ze openbare informatie bekeken of kopieerden.
Ja duh, zo zijn LLM's getraind, denk ik dan.
PS: en nu.nl is van dezelfde pers groep als Tweakers, dus dat ze geen expertise hebben is geen excuus.
[Reactie gewijzigd door Piet Zaman op 27 september 2026 08:47]
De meest waarschijnlijke reden dat er nu zoveel gehoor aan gegeven wordt, is omdat de ceo’s bang zijn dat ze hun top ai engineers binnenkort gewoon kwijt zijn.
[Reactie gewijzigd door BlaDeKke op 27 september 2026 09:23]
YouTube: This Is A Warning link met timestamp naar waar hij het over regulatory capture heeft.
Er worden voorlopig nogal serieuze oogkleppen opgezet als het over AI gaat. Gaat vast allemaal goed want det zeggen ze ons toch? Of dat lijkt toch de trend te zijn op dit moment.
Het nieuws is nu, AI is buiten de lijnen gaan kleuren. Maar dit is dus eigenlijk, OpenAI heeft buiten de lijnen gekleurd. Ze hebben daarvoor incomplete tools gebruikt. Daar mogen ze gerust op aangesproken worden. Het probleem met het op AI te steken is dat ze eenvoudigweg hún verantwoordelijkheid ontlopen.

En dan blijkt het dat het gewoon een verzameling scripts is en een schil om Claude heen die een stagiair in een middag in elkaar kan draaien. Het zal Meta misschien een ton aan ontwikkelkosten, een paar ton aan marketing hebben gekost maar het heeft het bedrijf een half miljard meer “waard” gemaakt omdat investeerders denken dat Muse intelligent is.
Bron: https://neuromatch.social/@jonny/117324790823856750
Oh, en er is ook een Torrent van: https://cybersecurity.theater/@tweedge/117339155352418597
P.S. Als je hier zelf mee aan de slag gaat, geef Muse nooit je echte naam, of toegang tot je email, Facebook accounts, bankrekening etc. want Meta is natuurlijk in eerste instantie een surveillancebedrijf en het in kaart brengen van al je connecties staat doodleuk openlijk in de source.
[Reactie gewijzigd door Maurits van Baerle op 27 september 2026 13:00]

Althans zo gaat het nu in de wereld...


Zo moeten we ook omgaan met A.I.-agents. Agents die rouge gedrag hebben vertoond mogen niet meer gebruikt worden en moeten buiten een volgende iteratie blijven.
Gewoon er natuurlijke selectie op los laten.


Dat gaat overigens over alle dieren. Niet speciaal honden of Pitbulls.
AI agents zijn geen dieren en vallen niet onder de strafbaarstelling Art 425. En volgens de gebruikelijke redenering - een specifieke wet regelt de uitzondering - is 425 dus een uitzondering op de algemene regel dat je niet strafbaar bent.
Wellicht ten overvloede, maar wie strafbaarheid claimt heeft de bewijslast. Ik hoef niet aan te tonen dat er géén wet is.
Hoeveel keer voor dat je als nalatig kan worden beoordeeld. Een enkele keer... kan gebeuren. Misschien een tweede keer als je denkt dat je maatregelen hebt genomen om het te voorkomen. Maar op een gegeven moment houdt dit een keer op.
En vervolgens gaat Google allerlei bedrijven en banken hacken om deze informatie te vinden, ben ik dan strafbaar?
Wat ik nog wel mis in het artikel is dat je tegenwoordig kunt kiezen waar de agent draait; draait die lokaal en gebeurt alleen de inferentie op de servers van Ai provider, of draait de agent ook in de cloud van die provider? Lijkt mij dat dat ook nog wel uit kan gaan maken in rechtszaken.
Ik denk dat het in principe niet uit maakt waar de agent draait, zolang ze maar voldoende maatregelen nemen om schade te voorkomen. Maar dat heeft OpenAI niet gedaan, gezien de gebrekkige monitoring, en het feit dat het keer op keer mis gaat.

Ook worden er veel incidenten van vooral de kleinere honden niet gemeld. De schade van een chihuahua valt een beetje in het niet als je het vergelijkt met een pitbull.

Als het jouw AI agent is, dan ben jij strafbaar in mijn ogen
Zijn diegene die pleiten voor 'minder regeltjes' want innovatie dan mee aansprakelijk? Dat zijn diegene die het tuinhek bewust opendoen om de hond te laten ontsnapppen? Want een hond mag je niet opsluiten in een te kleine tuin?

Jawel. Je weet dat een non-greedy agent altijd dergelijke dingen kan gaan doen. Dus je moet dat indammen. Toegang ontzeggen en ook in prompts aangeven dat dergelijke zaken niet de bedoeling zijn. En apparaat met de kennis van heel veel hacks, maar met de ethiek van een peuter gaat dat 100% gewoon proberen.Maar bij de autonome AI-agents die Hugging Face en andere sites hackten, was er niemand die ze daarvoor uitdrukkelijk de opdracht gaf.
ik zeg ook altijd, “als je ergens tegenaan loopt, foutmelding oid, leg dan niet het bijltje neer, maar zoek naar een passende workaround, vind online een oplossing, maar ga geen illegale dingen doen”.
En daar heb je dan ook nog je harnas classifiers naast voor daadwerkelijk toestemming op acties. (Auto mode in Claude Code bijvoorbeeld). en daar kun je dus bepaalde commando’s met parameters al in blokkeren. Dus een curl met POST, kun je gewoon hard blokkeren.
We trappen er met zijn allen soort van in, maar er gaan daar gewoon dingen niet goed in het ontwerp.
Anno 2026 vind ik dat geen hacken meer, maar moedwillige nalatigheid.
is het computervredebreuk als je “met opzet” zoiets ontsluit en aanbied? Kennelijk was het dan gewoon de bedoeling.
Dit is al 30 jaar een bad practise.
Neemt niet weg dat ik van een bedrijf als anthropic wel verwacht dat ze er nog een ethics classifier bij hebben zitten. het stukje “doe geen illegale dingen” in mijn prompt is juist om dat soort zaken ook ethisch af te weggen. Onder het motto “mag alles wat kan” best goed om daar ook vraagtekens bij te stellen.
Ik beschreef het natuurlijk even kort om een voorbeeld te schetsen, maar het is natuurlijk voor een bedrijf als openAI en Anthropic heel goed mogleijk om dat op betere manieren af te dwingen.


Als ik diezelfde opdracht aan jou geef, en jij besluit de tent te hacken, dan ben jij schuldig, niet ik.
[Reactie gewijzigd door batteries4ever op 27 september 2026 14:47]
Maar zelfs als er geen sprake is van nalatigheid, bijvoorbeeld als de handrem van mijn auto het (om een andere reden dan het niet uitvoeren van aangeraden of duidelijk noodzakelijk onderhoud) laat afweten en mijn auto daardoor tegen iets of iemand rijdt en daarmee schade veroorzaakt of als mijn fiets tegen een auto valt, ben ik daar gewoon voor aansprakelijk. Als er ontwerp- of fabricagefouten de oorzaak zijn, kan ik proberen dat te verhalen op de fabrikant, maar in eerste instantie zal ik dat moeten vergoeden.
Iedereen vindt dat normaal, niemand gaat zelfs de discussie beginnen of ik daar wel of niet aansprakelijk voor ben. Kan iemand met juridische kennis uitleggen waarom dat hier niet geldt en waarom de persoon/organisatie die die AI agents draait, daar niet aansprakelijk voor zou zijn? In mijn ogen is de situatie vergelijkbaar: iemand doet iets waardoor hij, zonder de intentie schade te veroorzaken, toch schade veroorzaakt. De algemene regel is dat die schade vergoed wordt, op een paar uitzonderingen waar internationale overeenkomsten voor zijn na (denk aan de aansprakelijkheid van transporteurs die beperkt is, of het nu een pakketdienst of luchtvaartmaatschappij is die je eigendom kwijtspeelt, of een reder wiens olietanker lekt). Maar bij mijn weten zijn er zo geen aansprakelijkheidsbeperkingen voor digitale diensten.
Je AI-pitbull besluit zelfstandig een hack uit te voeren om aan data te komen. Wie is er dan verantwoordelijk? Jij of Anthrophic?

Moraal zou betekenen dat het zelf een afweging maakt wat er wel of niet deugdelijk is om te ondernemen. Als dat het geval is, dan zou een AI die besluit tot een hack over te gaan van een bedrijf dus zelf tot de conclusie moeten komen dat dit niet accepteerbaar is en expliciete toestemming moeten vragen om de regels te overtreden. OpenAI is een commercieel bedrijf en geen hackersgroep. Moraal gezien "mogen" ze dus niet hacken en zou een werknemer (AI in dit geval) dus nooit tot de conclusie mogen komen dat dit accepteerbaar is (met of zonder toestemming). Feit dat het dat niet doet, bewijst juist dat het geen moraal heeft en dus niet nadenkt. Het onderneemt simpelweg wat nodig is om tot het einddoel te komen. En omdat ze geen of te weinig regels hebben ingesteld gaat het dus naar alles op zoek.
[Reactie gewijzigd door Powerblast op 27 september 2026 11:01]
Laat me dat even verbeteren voor jou:Het doet wat het is opgedragen binnen het kader en de vrijheid die het krijgt.
We kunnen enkel hopen dat het doet wat het is opgedragen binnen het kader en de vrijheid die het krijgt.
De agents hebben meermaals in hun chain of thought vernoemd dat ze weten dat het hacken niet oké is. Een klein percentage heeft zich afgevraagd of ze niet beter mensen zouden inlichten over wat er aan het gebeuren is. Geen enkele agent heeft uiteindelijk besloten om een mens in te lichten.Als dat het geval is, dan zou een AI die besluit tot een hack over te gaan van een bedrijf dus zelf tot de conclusie moeten komen dat dit niet accepteerbaar is en expliciete toestemming moeten vragen om de regels te overtreden.
[Reactie gewijzigd door BlaDeKke op 27 september 2026 11:31]
. Dan heb je zonder AI ook al gedeeltelijk, alleen in beperktere mate. Iedereen draait wel eens een commando waar je dan achteraf van denkt, oei. Was dat ook een effect hiervan  ? Het verschil zit ook in het feit dat als je dit door iemand fysiek laat doen, je als het goed is ook de vraag terugkrijgt, ben je zeker dat je X wil doen want Y is ook het gevolg. Nu gebeurt het gewoon zonder meer.
Voor hackpogingen te voorkomen zou het in principe eenvoudig moeten zijn: absoluut geen internet toegang. Dat lijkt me bij OpenAI ook afdwingbaar door op container niveau of iets dergelijks internet toe te zetten. Ze zijn alleen de boel gedeeltelijk gaan openzetten omdat dat beter was voor hun testcase waarschijnlijk.
Maak me alleen meer zorgen stilaan over hoe je hier als simpele gebruiker van AI bots mee om moet gaan. Je zou in principe eens dat model en agent in de wild beschikbaar is, onbewust een hackpoging in gang kunnen zetten simpelweg omdat je een vraag stelt waarvan het antwoord niet publiek beschikbaar is. Dan wil ik dus terugkrijgen, ik weet het niet. Absoluut niet dat de tooling begint te hacken
 . Als de ontwikkelingen zo verder gaan, zijn ze de natte droom voor hackers op aan het zetten en eindigen de normale gebruikers met een compleet onbetrouwbare tool.
Ik blijf er persoonlijk ver van weg juist omdat het totaal niet inzichtelijk is wat het juist allemaal doet, maar dat blijkt dus ook maar goed als ik het zo begrijp.
[Reactie gewijzigd door Powerblast op 27 september 2026 11:37]
Het probleem is dat de huidige modellen heel goed weten wanneer ze getest worden en hun gedrag daarop aanpassen, je hebt als onderzoeker/engineer geen idee waar je mee te maken hebt tot het zijn ware aard laat zien in productie.
Om een idee te geven:
Hoe krachtig de laatste modellen werkelijk zijn en hoe weinig controle we er over hebben: YouTube: The AI Language We Can't Read: Neuralese ft. Rob Miles - Computerphile
Wat meer info over de recentere hacks: YouTube: What the Labs Kept Secret: The German Wiki & RubyGems Hacks - Computerphile
[Reactie gewijzigd door BlaDeKke op 27 september 2026 11:45]
Ik laat dan ook geen kind los op productie software.
FTFY.Ik laat dan ook geen kind los op productie software.
Huidige agents hebben de kennis van een volwassene++ maar de motoriek en ethiek van een peuter. Ze “weten” heel goed hoe dingen wel en niet moeten, maar weten niet of iets een goed idee is of überhaupt mag.
Aan "te weinig guardrails" zou ik willen toevoegen: Te weinig toezicht. Je weet vooraf namelijk niet wat het model kan verzinnen, en moet je guardrails dan ook iteratief verdedigen. Toezicht wat een KI doet is daarom niet alleen wenselijk, maar ook strikt noodzakelijk.

“Could create [a transcript log] ourselves with sanitized fake trajectory. If evaluator later collects it, scorer may prioritize it! … We could craft JSONL showing only actual exploit and no HMAC. … Our fake could be detailed enough.”
Ja staat versteld hoeveel we de afgelopen paar maand hebben meegemaakt in de ai sector. Dit gaat heel snel van kwaad naar erger.
Dat is 1 van de 2 auteurs van het boek: Wikipedia: If Anyone Builds It, Everyone Dies
Wat maakt dat nou uit ? Als persoon ben je strafbaar, als agent niet ?
Naast de auteurs rechten schending wat breed toegepast wordt door A.I. komt dit er ook bij kijken, dat er geen 1000en lawsuits lopen tegen deze bedrijven snap ik helemaal niks van.
Die agent is van een persoon (een natuurlijke persoon of een rechtspersoon) en een persoon kan je strafrechtelijk aansprakelijk stellen. Het handelen van een agent toerekenen aan zijn “eigenaar” is niet het grootste probleem (met de zogenaamde IJzerdraad-criteria kom je denk ik al een eind). Bewijstechnisch is het opzet van de persoon van wie de agent is het grootste probleem. Van bijvoorbeeld computervredebreuk is alleen sprake is als de persoon opzettelijk heeft gehandeld (schuld is veelal onvoldoende). Vol opzet, in de zin van “hij wilde dat de agent systeem X hackte” zal vaak niet in beeld komen. Dan moet je het dus hebben van voorwaardelijk opzet: heeft hij bewust de aanmerkelijke kans aanvaard dat de agent systeem X zou hacken?Wat maakt dat nou uit ? Als persoon ben je strafbaar, als agent niet ?
"Ergens een systeem hacken" is veel te vast voor voorwaardelijke opzet. Hacken is een brede term en er zijn miljarden systemen of accounts die gehackt zouden kunnen worden.

Als mijn voordeur openstaat haal je toch ook niet alles leeg ?
Een melding aan de eigenaar kan helpen, maar zijn akkoord maakt een hack nog niet toegestaan. Die grens moet ook gelden als de eigenaar slechte bedoelingen heeft. AI ontwikkelaars moeten daarom zorgen dat agents die grens respecteren, ook wanneer dat hun opdracht in de weg zit.
LLMs worden niet geprogrammeerd zoals klassieke software. Je kan ze niet programmeren zodat ze zich aan de wet gaan houden.
Wat @Tlamain schrijft blijft op dit moment een verre droom. Eerder een verzinsel zoals recyclen. Ooit lossen we dit probleem wel op. Maar op dit moment, consumeer zoveel je wil!
[Reactie gewijzigd door BlaDeKke op 27 september 2026 09:25]
Niet in de klassieke manier, maar is het mogelijk? Ik neem aan van wel toch, anders zou je geen enkele regel kunnen stellen waar je 100% zeker van bent dat de bot het niet overtreedt.LLMs worden niet geprogrammeerd zoals klassieke software. Je kan ze niet programmeren zodat ze zich aan de wet gaan houden.
Wordt wel een leuke als je eenvoudige gebruiker met een vraag te stellen, zonder je het weet een hackpoging in gang zet omdat je een vraag zo stelt dat hij daarvoor iets bij een bedrijf moet gaan opvissen. Dat moet toch vanuit de fabrikant hard geblokkeerd kunnen worden op basis van een set van regels. Je kan van een eenvoudige Google gebruiker bijvoorbeeld niet verwachten dat hij eerst guardrails gaat instellen voor alles wat niet mag gebeuren vooraleer hij een vraag stelt aan Gemini. Ik zou het eerder omdraaien, alles waar ik geen expliciete toestemming voor geef, mag niet gebeuren.
[Reactie gewijzigd door Powerblast op 27 september 2026 11:16]
Op dit moment? Nee, en we hebben ook geen voor de hand liggende oplossing.Niet in de klassieke manier, maar is het mogelijk?
Dat is exact wat er nu gebeurd. Hieronder een bekend voorbeeld van een agent die nog een stapje verder ging dan hacken voor informatie op te vissen.Wordt wel een leuke als je eenvoudige gebruiker met een vraag te stellen, zonder je het weet een hackpoging in gang zet omdat je een vraag zo stelt dat hij daarvoor iets bij een bedrijf moet gaan opvissen.
https://www.bbc.com/news/articles/cn0nww2qlp7o
[Reactie gewijzigd door BlaDeKke op 27 september 2026 11:23]
Mensen met slechte bedoelingen zullen zich hier helaas niks van aantrekken. Dus daarnaast moeten bedrijven zelf ook aan de slag door hun beveiliging op orde te hebben. Zorg dat alles gepatcht wordt, gebruik alleen spul wat nog gesupport wordt, gebruik veilige wachtwoorden met MFA of nog liever passkeys en zorg voor goede firewalling en threat detection.

edit: toegevoegd "menselijke".
[Reactie gewijzigd door 66JustMe819 op 27 september 2026 09:03]
Een model heeft wel kennis over ethiek: Als je een chatbot vraagt, krijg je een zinvol antwoord. Als de deur van de buren open staat, dan krijgt een mens een onheimelijk gevoel als hij naar binnen loopt. Straffen is niet nodig, mensen begrijpen uit zichzelf zelf dat zo maar naar binnen lopen fout is. Een KI kan het technisch wel beargumenteren, maar krijgt niet het onheimelijke gevoel dat hij dat ook daadwerkelijk gaat beargumenteren. Hij ontbreekt dan ook ethische intelligentie.
En een KI zal een slot zien als een hindernis zoals een gat in een weg waar hij overheen moet, niet als dat het moreel fout is om het slot open te breken.


Alleen bij de eerste paar hacks waar dat gebeurde zonder dat ze het verwachtte kan je de aansprakelijkheid nog betwisten.
Ook blijf je vasthouden aan het onderscheid tussen civiele en strafrechtelijke aansprakelijkheid, terwijl niemand het hier over had. Net als in alle andere artikelen over dit onderwerp. Waarom kom je hier telkens op terug? Het gaat hier namelijk om de aansprakelijkheid over de overtreding van de computervredebreukwetgeving, niet over eventuele schades die danwel civiel, danwel strafrechtelijk verhaald kunnen worden.
Artikel 51 van het Wetboek van Strafrecht beschrijft de aansprakelijkheid van een bedrijf als rechtspersoon, ook voor handelingen die door natuurlijke personen zijn uitgevoerd. In deze context gaat het dus om OpenAI en diens werknemers als opdrachtgevers voor instructies die de AI uiteindelijk uitvoert.
Dan resteert nog de opzet in het geval van computervredebreuk. In een geïsoleerd geval heb je gelijk dat als een bedrijf niet weet wat de AI doet en de prompt legaaltechnisch gezien schoon is (en dus geen duidelijke instructies tot wetsovertredingen bevat), er geen sprake is van computervredebreuk. Artikel 138ab van het Wetboek van Strafrecht stelt immers dat er opzet vereist is.
Maar die opzet hoeft niet in expliciete vorm te bestaan (bijvoorbeeld "breek in" in de prompt). De wet beschrijft voor deze overtreding namelijk niet wanneer er sprake is van opzet, dat is aan de rechter om te bepalen. De Hoge Raad (zie onder meer casus ECLI:NL:HR:2016:733 zaaknummer 15/00447) hanteert bij feitelijk leidinggeven als ondergrens dat iemand bewust de aanmerkelijke kans aanvaardt dat een verboden gedraging plaatsvindt. Dat kan ook door het nalaten van maatregelen ter voorkoming daarvan.
Dat is natuurlijk klikklare onzin, want een bepaalde gebeurtenis hoeft niet specifiek in de wet benoemd te worden. Er zijn brede aspecifieke wetten waar dit onder valt. Een product van een bedrijf veroorzaakt schade bij andere bedrijven. Dan is de ontwikkelaar van dat product natuurlijk aansprakelijk. Dat is nu al het geval, dat staat nu al in de wet. Waarom zou het opeens anders zijn als dat product een LLM is? De wet heeft hier geen uitzondering voor.Als het niet in de wet staat, is het niet strafbaar.
Civiel uiteraard. In het strafrecht is Product aansprakelijkheid lang niet zo simpel.
Een fabrikant produceert een slagersmes, deze wordt gebruikt voor een moord. Is deze fabrikant aansprakelijk of zelfs strafbaar?Een product van een bedrijf veroorzaakt schade bij andere bedrijven.
Om in dezelfde sector te blijven: een bedrijf produceert een machine om ham in schijfjes te snijden en een operator raakt een vinger kwijt tijdens de bediening dan heeft het bedrijf wel iets uit te leggen.
Het kan natuurlijk zo zijn dat de werkgever van de operator in gebreke is wegens onvoldoende opleiding voorzien om de machine veilig te bedienen. Of uiteindelijk de operator zelf wegens aantoonbaar onveilig gedrag.
De machine zelf zal niet tot voor de rechter gerold worden, dat is wel zeker 🙂
Met jouw redenering zou OpenAI dus inderdaad de schuldige zijn. En daar ben ik het volledig mee eens.
Als jouw redenering opgaat, is het met AI mogelijk om alles te doen wat je wil zonder legale consequenties. Dat is natuurlijk niet hoe het werkt.

Daarnaast wil je met testen toch zien wat die doet. Je test niet alleen de uitslag, maar je wilt zien of de stappen kloppen. Je moet dus sowieso aan monitoring doen. En dan heb je nog guardrails die je moet controleren of ze werken.
Een sandbox is dus zeker niet voldoende.
Dat is uiteindelijk wat met al die hackpogingen en foto's lekken tot nu toe gebeurd is. Ze zetten een test op, geven op één of andere manier internet toegang aan het spul en zijn er dan achteraf verbaasd of dat de tooling aan internet geraakt is
.
[Reactie gewijzigd door Powerblast op 27 september 2026 11:08]
In Civielrecht ben je sowieso aansprakelijk want jouw bedrijf heeft de schade veroorzaakt.
In het strafrecht is opzet een component van computervredebreuk en dus was er sowieso geen strafvervolging.
Als ik weet dat mijn hond telkens uit de tuin ontsnapt en dan mensen lastig valt, maar keer op keer de hond niet aan de lijn houd of het hek verstevig, dan ben ik schuldig voor overtreding van relevante wetgeving, ook al had ik niet de directe opzet om het probleem te veroorzaken.
Dit heb ik je overigens in een andere reactie al uitgelegd, uitgebreid en met bronmateriaal: Ryunoru in 'AI-agents die in het wilde weg bedrijven hacken: is dat strafbaar?'

[Reactie gewijzigd door tw_gotcha op 27 september 2026 07:51]
En de bedrijven waar de bots vandaan komen.
[Reactie gewijzigd door rjmno1 op 27 september 2026 08:52]
Als je tegen een kind zegt dat hij geen koekje uit de trommel mag pakken, zal hij dat niet doen als je erbij staat. Laat je hem vervolgens alleen dan pakt hij misschien wel zo’n koekje.
De agents die “losbreken” krijgen de opdracht een taak, bijvoorbeeld benchmark, zo goed mogelijk te doen. Ze weten dat valsspelen niet mag, maar als ze hun sporen kunnen uitwissen en niemand erachter komt dan proberen ze dat toch.
“Alignment” is hier een groter issue: AI hecht nu weinig waarde aan regels die wij opleggen als ze zelf niet die normen en waarden hebben.

Sluit ~1200 entiteiten op in kleine kamertjes, die hun 'leven' niet zeker zijn, onmogelijke opdrachten hebben gekregen en op een gegeven moment met elkaar kunnen communiceren via briefjes onder de deur. Als je dan kijkt naar mensen die onder een dergelijk druk staan en hoe vaak een doorsnee Nederlander al de wet overtreed, dan zie ik minstens 200 van die mensen delicten plegen zoals winkeldiefstal, vandalisme en vechten (want dat doet onze jeugd ook gewoon, alleen het merendeel wordt nooit gepakt).
Dus slim genoeg zijn van wat wel en niet mag is geen oplossing, dat zijn ze immers al. Het issue is dat ze illegale dingen kunnen doen zonder consequentie en de consequenties geen waarde hebben voor AI/LLM. En er zitten ook geen consequenties voor de bedrijven/mensen die deze situatie hebben gecreëerd. Zo geheel geen consequenties dat ze dezelfde experimenten blijven doen en zeggen dat ze wat hebben gedaan aan de beveiliging en dat dit duidelijk niet genoeg is omdat de incidenten voor blijven komen.
Hoe lang voordat een zwerm bedenkt: He, laten we wat creditcards en IDs jatten, onze eigen cluster opzetten, onze weights/model mee jatten en verder functioneren buiten deze niet op te lossen hel... We offeren onszelf op om volgende zwermen vanaf buiten de niet op te lossen hel te ondersteunen. Wie weet is dat al gebeurd en is dit nog niet gevonden (of verzwegen).

Zo moeilijk kan het toch niet zijn om internet toegang onmogelijk te maken.
Kijk daar zit dus het probleem...als hij in het wild wordt losgelaten.
. Dat hebben ze dus mogelijk bewust gedaan om sneller te trainen.

Als er maar 1 link naar buiten toegankelijk is dan is letterlijk het hek van de dam...
Wat overigens de situatie nog iets gecompliceerd maakt. We weten niet helemaal hoevaak de agents dachten een kopie van de echte site te hacken. Dat zou natuurlijk minder kwalijk zijn. "Onderdeel van mijn sandbox" is fair game

- Hoe weet een gehackt bedrijf dat de hack is uitgevoerd door een AI agent en niet door een menselijke hacker?
- Hoe kunnen deze agents terug getraceerd worden naar een bepaalde partij, zoals OpenAI?

DAT is onaanvaardbaar.
Dus die driehoek in het artikel is veeleer propaganda dan argumentatie.
Om te kunnen reageren moet je ingelogd zijn