Ubuntu-gebruikers krijgen voortaan elke week kernelupdate
Canonical gaat sneller kernelupdates uitbrengen voor Ubuntu, zijn Linux-distributie. Het bedrijf brengt daardoor effectief iedere week een nieuwe kernelupdate uit. Het bedrijf doet dat vanwege het grote aantal kwetsbaarheden dat wordt aangetroffen met behulp van AI.
Tot op heden had Ubuntu twee verschillende updatecycli. Iedere vier weken kreeg het OS een volledige kernelupdate, met eventueel beveiligingsupdates iedere twee weken. Voortaan hanteert Canonical voor alle updates een cyclus van twee weken, zegt Canonical nu in een blogpost.
Dat betekent effectief dat gebruikers iedere week een nieuwe kernelupdate kunnen verwachten. Canonical werkt namelijk tegelijkertijd aan meerdere updatecycli. Het diagram hieronder legt dat uit.
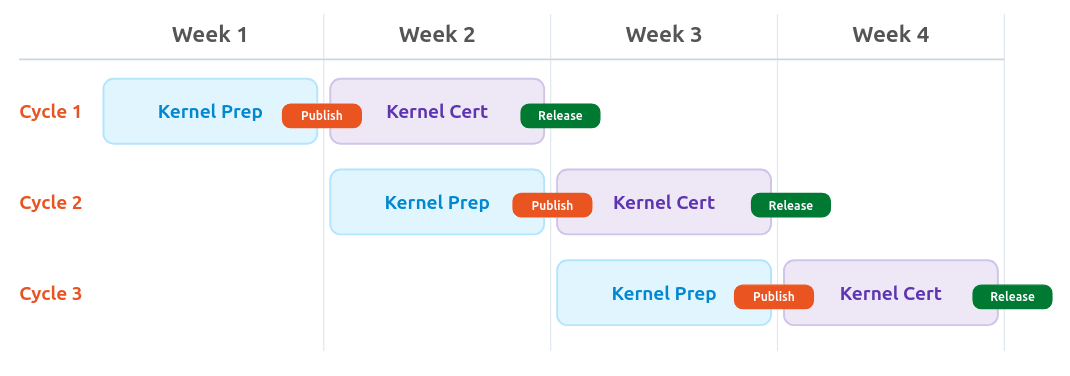
Om dat voor elkaar te krijgen, hanteert Canonical dus ook een testcyclus van twee weken. De eerste week wordt de kernel klaargemaakt voor het OS, waarbij wordt bekeken welke updates precies worden doorgevoerd. De tweede week wordt de kernel in de praktijk getest en gecertificeerd.
Gebruikers kunnen er eventueel voor kiezen om beveiligingsupdates extra snel te ontvangen. Dat kan via een 'proposed'-pocket. Kernelupdates worden daar gepubliceerd door Canonical voordat ze zijn getest en gecertificeerd. Gebruikers moeten dat handmatig inschakelen, al wordt dat niet aangeraden vanwege het gebrek aan testtijd.
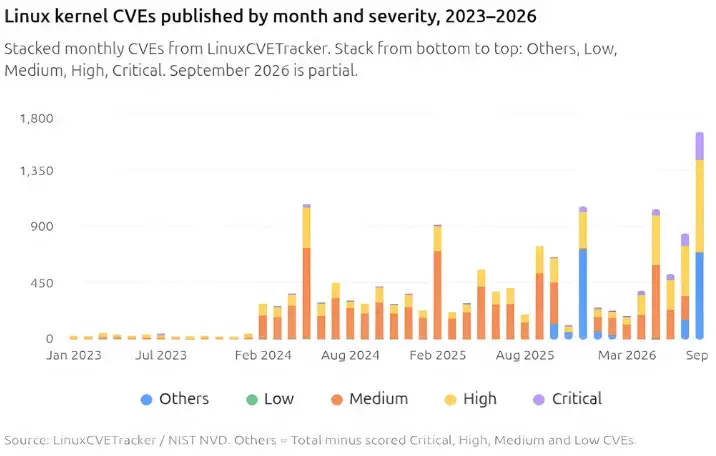
Canonical voert de wijzigingen door vanwege AI. Er worden enorme hoeveelheden kwetsbaarheden in allerlei software gevonden door AI-modellen. Dat geldt ook voor de Linux-kernel. Daardoor groeit de backlog van patches ook steeds harder, zegt Canonical. Daarom moeten de updates sneller worden uitgerold.

24-09-2026 • 12:58
Lees meer



Reacties (70)


[Reactie gewijzigd door Saeverix op 24 september 2026 13:30]

In ubuntu wordt deze flag automatisch aangemaakt, maar ik gebruik Debian en die doet het niet by default, daarvoor moet je need restart installeren:
sudo apt install needrestart
als je wil dat needrestart ook automatisch services herstart die het nodig hebben na een reboot:
sudo sed -i "s|^#\?\$nrconf{restart}\s*=.*|\$nrconf{restart} = 'a';|" /etc/needrestart/needrestart.conf
`Unattended-Upgrade::Automatic-Reboot-Time "05:46";` herstart om 5:46 precies - indien nodig.
 kan mij voorstellen dat dat handig is thanks!
[Reactie gewijzigd door Guru Evi op 24 september 2026 13:09]
Live patch is beschikbaar bij Ubuntu Pro. Je krijgt 5 gratis seats voor thuisgebruik,
Als eerste wordt met live-patch niet alle patches uitgerold, enkele hele specifieke en kritische patches worden uitgevoerd. Daarnaast kunnen niet alle patches op deze manier worden toegepast. Er is dus kans dat een bepaalde high vulnerability patch niet kan worden toegepast met live-patch. De live-patches worden in memory uitgevoerd. Pas bij een reboot kun je daadwerkelijk de nieuwe kernel gaan gebruiken.
Daarnaast kunnen objecten en modules die in gebruik zijn (vb netwerkdrivers) niet patchen zonder de onderliggende hardware/software te herstarten, dat is allemaal mogelijk maar niet noodzakelijk zonder onderbrekingen, dus als een functie langdurig in gebruik is, kan de code wel gepatched zijn maar de functie in het programma van het geheugen heeft misschien gestart en data geaccepteerd met de oude conditie zodat later nog steeds een buffer overflow kan veroorzaken.
[Reactie gewijzigd door Guru Evi op 24 september 2026 16:42]

Dit soort patches kan extra problemen veroorzaken of gewoon gehele functionaliteit uitschakelen. Verder is de code van de live patches natuurlijk snel bij elkaar gegooit. Het doel is immers om zo snel mogelijk veilig te zijn terwijl je je klaar maakt voor een reboot en de nieuwe kernel.
[Reactie gewijzigd door kuurtjes op 24 september 2026 16:32]


Maar bedankt!
[Reactie gewijzigd door b4rtw op 24 september 2026 13:09]
Ik vindt het knap hoe ze het doen.

Vind het persoonlijk mega irritant en zet het altijd direct uit. Ben een sloddervos met tientallen open vensters. Afsluiten zorgt ervoor dat ik s morgens tenminste met een schone lei begin.

Wat wel kan is dat een programma een 'state' kent (of soort transactielog), waarmee een programma 'terug kan naar waar het was'. Voor bijv. een tekstverwerker is dat makkelijker dan voor een programma met dynamische content.

Een OS start vandaag in seconden op, de usersessie is wat tijd kost.

[Reactie gewijzigd door CH4OS op 24 september 2026 14:36]
Je draait in zo'n geval toch wel met meerdere machines die je dan omstebeurt reboot?Het opnieuw opstarten is niet zozeer het probleem, de tijd die het stil ligt, kan best een heel bedrijf stil leggen. Dan lopen de kosten hoog op, zeker als het opstarten van dergelijke grote omgevingen even duurt.
[Reactie gewijzigd door CH4OS op 24 september 2026 18:24]
Als het echt veel kost om down te gaan doe je iets niet goed als je niet redundant draait. Een server die heel duur is in vergelijking met downtime in een hele grote productieomgeving, nou dat lijkt me een niche. Ja, er zal vast wel een situatie zijn die rond het omslagpunt zit. En ik vind je voorbeeld waarbij ontwerpkosten (zo lees ik het) een rol spelen ook wel interessant.Ligt er maar net aan, als het een proces is met een peperdure machine, kan ik me voorstellen dat je niet "high availability" hebt voor dergelijke machines. Zo weet ik bijvoorbeeld dat bij een supermarkt keten de winkels niet bevoorraad kunnen worden, wanneer een bepaalde applicatie niet draait. Die applicatie is alleen niet met high availability uitgevoerd. Dat was destijds ook totaal geen ding, het moest gewoon werken. Echter gebruikt men de applicatie nog steeds, want... Het werkt toch?
Maar in je voorbeeld met de supermarktketen, is het daar een probleem dat de server vijf minuten offline is? En is er over nagedacht dat het systeem niet het eeuwige leven heeft?
Vergeet ook niet dat iets dat een groot bedrag voor de gemiddelde mens een schijntje is. Een keer in de vijf jaar een jaarsalaris uitgeven aan twee servers en wat software stelt niks voor als er duizenden mensen werken.

Toen Microsoft besloot elke maand op een vooraf bepaalde dag updates te gaan releasen voor Windows was de wereld te klein. Maar nu is het niet erg.Moderne computers herstarten in een kwestie van een minuut, is dat nou echt zo erg?
Vroeger als een stukje software alleen voor windows uitkwam dan was de wereld te klein. Er waren immers ook andere besturingssystemen.
Als er nu linux only features gebruikt worden en het alleen voor linux is en andere OS'en eigenlijk een beetje buiten de boot vallen dan roept men dat je maar in moet stappen op de linux trein. Daar gebeurt het, de rest doet er niet meer toe.
In een keten kan dat inderdaad een probleem zijn. En een omgeving met honderden of meer gebruikers die 50-100 euro per uur kosten is dit minder wenselijk.Moderne computers herstarten in een kwestie van een minuut, is dat nou echt zo erg?
Thuis heb ik iets van 20 Linux servers (containers) draaien. Die worden allemaal geüpdatet met Ansible. En die worden in de nacht herstart indien nodig.

Als je het niet doet en bv 2 weken later gaat er iets mis dan is het verband met die wijziging niet snel meer gelegd.
Sinds die tijd heb ik die boottijd er graag voor over, en ja ook op enterprise spul wat doorgaans een eeuw nodig heeft om door de POST te komen.
De enige updates waar ik tegen dingen aanloop als ik niet herstart zijn de updates voor de Nvidia-drivers, maar daar verwacht ik er niet zoveel van nu Nvidia geen nieuwe versies meer maakt voor mijn GPU.
Of heb jij dingen op je PC draaien die je 24/7 beschikbaar wilt hebben?

CVE-2024-26592Noem 1 kernel exploit die remote valt te misbruiken.
Ik zou liever geen gevoelige data bij jullie zetten... .Dit klinkt toch een beetje als een mentaliteit die in 2001 al twijfelachtig was.Op je desktop wellicht niet, maar servers wel. Het gros van de servers draait Linux. Die van ons rebooten eigenlijk nooit. Zeker niet voor een kernel. Noem 1 kernel exploit die remote valt te misbruiken.
Als het om msWindows systemen gaat, dan kan ik mij voorstellen dat je moeite hebt met een herstart tijdens het patchen, omdat msWindows draaiende binaries niet kan vervangen moet ze bij de shutdown en het opstarten veel van de patch-taken uitvoeren. Het komt zelfs voor dat systemen 2 of 3 keer moeten herstarten in de patch/update-reboot.
Maar unix en linux gebaseerde systemen kunnen draaiend heel goed alle files op het draaiende systeem vervangen. Daarmee is een groot deel van het patch proces in het draaiende systeem uit te voeren. En daarmee is de herstart van het systeem rond patchen geheel vergelijkbaar met een normale herstart.
Toegegeven: er zijn linux systemen die patch/update acties wel in de herstart zetten. Dat is een keuze van de gebruikte patch-tool en/of de distributie.
Linux systemen worden steeds complexer en systemd services kunnen onderling complexe afhankelijkheden hebben waardoor het veiliger is om alles bij herstart een offline update uit te voeren.Toegegeven: er zijn linux systemen die patch/update acties wel in de herstart zetten. Dat is een keuze van de gebruikte patch-tool en/of de distributie.
Ik weet in ieder geval dat Ubuntu dit doet voor bepaalde updates.


Ben benieuwd of Debian ook druk voelt van de toegenomen kernel bugs en of zij ook een plan hebben om hierop te anticiperen. Met Debian voel ik meer binding omdat het een community project is, maar met dit soort zaken laat het zien dat een commerciële organisatie ook voordelen bied als je bepaalde garanties wil hebben op het gebied van updates.

[Reactie gewijzigd door Bedge85 op 24 september 2026 16:00]

Denk aan alle NAS systemen dat mensen hebben thuis. Of firewall software?


Zo word ubuntu door commvault bijvoorbeeld niet ondersteunt als het gaat om block level backups. Puur door alle patches aan de kernel die ubuntu doet.

Heb wel eens issues gehad na een kernel upgrade en dan is het toch fijn dat ik makkelijk terug kan naar een oude.
Om te kunnen reageren moet je ingelogd zijn