Reizen van miljoenen Polarsteps-gebruikers te volgen ondanks privacyinstellingen
Reizen van miljoenen Polarsteps-gebruikers te volgen ondanks privacyinstellingen
Economieredacteur
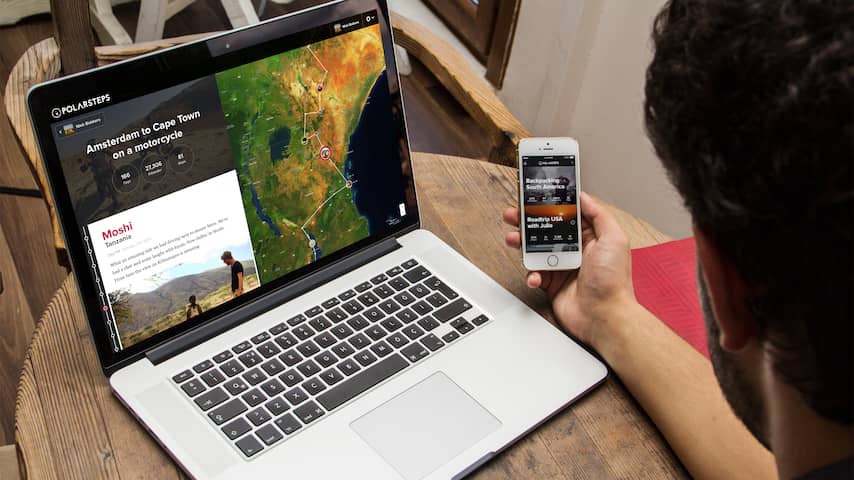
Dit kon met behulp van de Application Programming Interface (API) van de gratis te downloaden app. Via zo'n API kunnen systemen gegevens met elkaar uitwisselen. Polarsteps gebruikt bewust een publieke API, zodat gebruikers elkaar kunnen vinden.
Zo konden de journalisten van Follow the Money (FTM) ook afgeschermde accounts volgen, zonder dat de gebruikers hier toestemming voor hadden gegeven. FTM kon onder meer reizen bekijken die gebruikers alleen met hun volgers dachten te delen.
In totaal kon FTM ruim 1 miljard gps-locaties op een kaart intekenen en gebruikers zo stap voor stap volgen. Ook kon het onderzoeksplatform 230 miljoen foto's en video's binnenhalen en via de exacte locatie van foto's het huisadres van tientallen gebruikers achterhalen.
FTM kon zelfs instellen dat het een melding kreeg zodra een specifieke gebruiker een bepaald gebied binnenkwam of verliet. Zo was te volgen of een kampeerder zijn tentje daadwerkelijk op de geplande plek had neergezet.
'Geen lek, maar een hypothetische kwetsbaarheid'
Polarsteps zegt in een reactie aan NU.nl dat het bedrijf dit niet als een lek ziet. FTM kon inderdaad veel gegevens inzien, maar volgens Polarsteps ging het steeds om informatie die gebruikers zelf openbaar hadden gezet en niet om iets dat "gelekt" is.
"Het gaat hier niet om privégegevens. Om gebruikers in staat te stellen elkaar in de app te vinden om vrienden en familie te kunnen volgen, moeten zij andere gebruikers kunnen zoeken met behulp van naam, profielfoto, wederzijdse volgers. FTM heeft uitsluitend deze informatie gedownload die al openbaar was. Er zijn geen wachtwoorden gelekt en niemand heeft toegang gekregen tot de Polarsteps-accounts van gebruikers." Volgens de reisapp is het daarom onjuist om van een lek te spreken. Het bedrijf noemt het liever een hypothetische kwetsbaarheid.
Het ging wel mis in een specifiek scenario, zegt Polarsteps: iemand zette een reis eerst op "openbaar" en veranderde die instelling daarna naar "alleen volgers". In dat geval bleef de reis via de oude link toch nog toegankelijk voor wie hem al had. Polarsteps zegt dat dit weinig voorkwam, maar erkent dat het een echte fout was.
Ook bij de rate limiting ging het mis. Daarmee wordt beperkt hoeveel gegevens iemand in korte tijd kan opvragen. Die rem stond bij Polarsteps te slap afgesteld. Zo kon FTM al die miljoenen profielen, ruim een miljard gps-locaties en 230 miljoen foto's binnen een paar maanden binnenhalen vanaf één computer, zonder dat het systeem ingreep.
Het bedrijf zegt de beveiliging inmiddels te hebben aangescherpt en de bevindingen te hebben gedeeld met de Autoriteit Persoonsgegevens.
Economieredacteur
Elise volgt het economische nieuws. Ze schrijft over supermarkten, winkels, webshops, vrije tijd en toerisme. Ze volgt de detailhandel en e-commerce op de voet. Tips of vragen? Mail naar elise@nu.nl
Lees meer over:
NUjij: Uitgelichte reacties
Aanbevolen artikelen
NUjij-reacties
58 reactiesLog in en lees reacties
Lees reacties, stel vragen aan de redactie, geef respect en praat mee over het belangrijkste nieuws.