Belgisch netwerkkastje belooft phishing en AI-slop lokaal te filteren
Het Belgische bedrijf Aaltra belooft met een contentfilter voor thuisnetwerken consumenten te beschermen tegen phishing en AI-slop. Aaltra ontwikkelde het persoonlijke AI-filter in het Semek-apparaat samen met professor Ruben Verborgh van de Universiteit Gent. Gebruikers kunnen het zelf instellen.
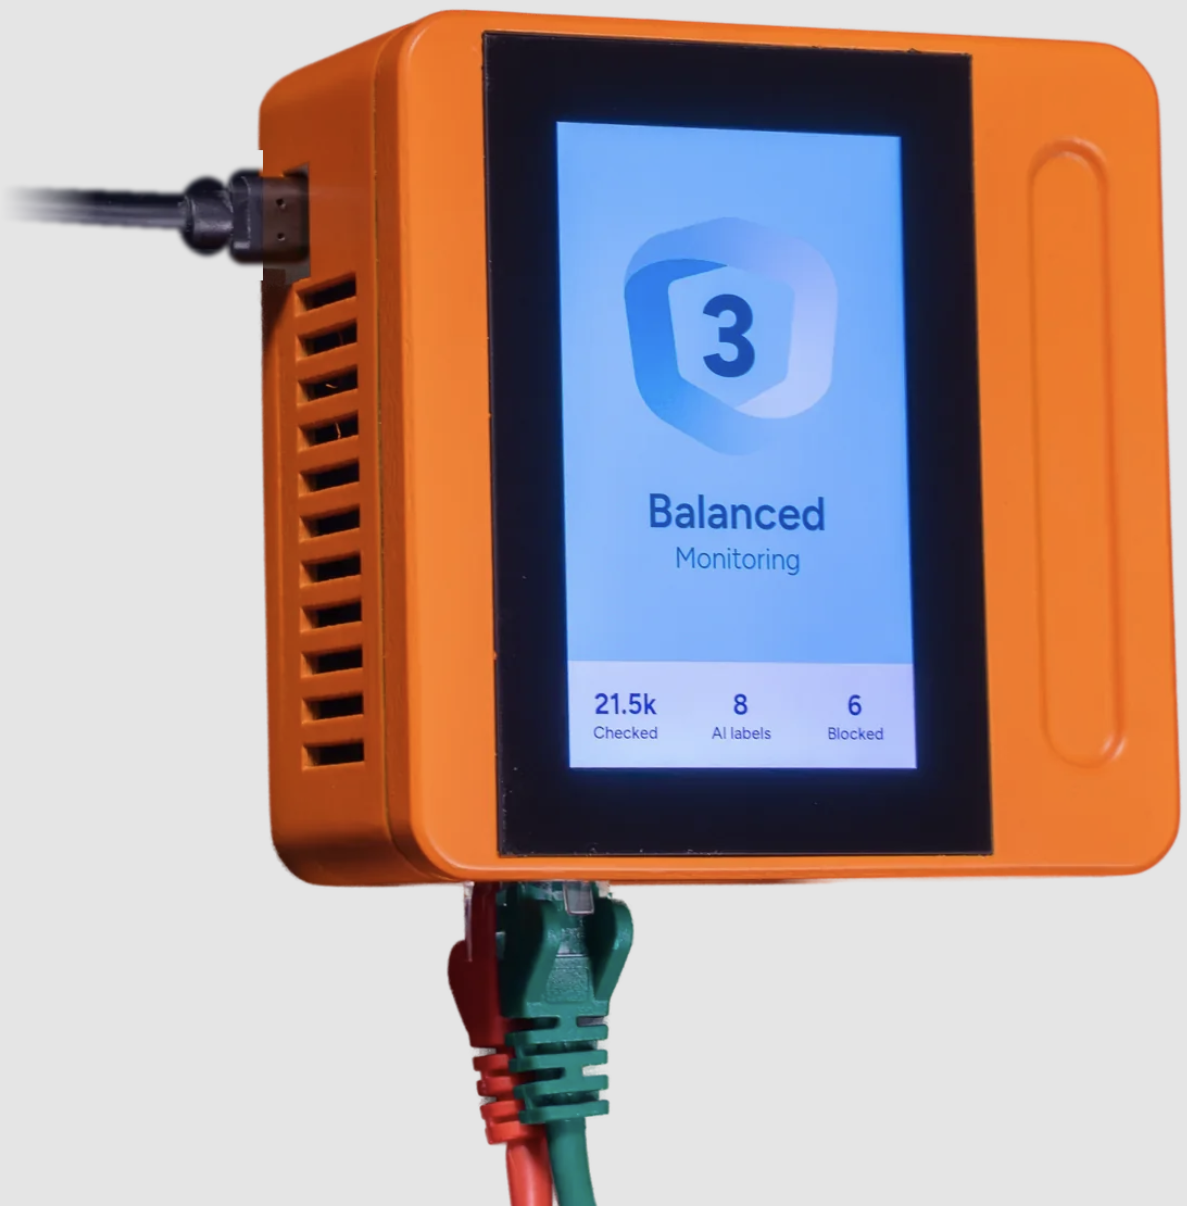
Aaltra en Verborgh presenteren het oranje prototype van Semek als 'een thermostaat voor AI in je huiskamer'. Consumenten kunnen namelijk zelf bepalen in welke mate ze kunstmatig gegenereerde content willen zien. Het filterapparaat met twee netwerkpoorten, een eigen npu en daarop draaiende AI moet tussen een internetmodem en een wifirouter zitten om content te filteren.
De persoonlijke AI voor consumenten herkent volgens de maker AI-gegenereerde foto's, video's en teksten. Afhankelijk van het ingestelde filterniveau kan Semek die content labelen, vervagen of geheel blokkeren op apparaten in het thuisnetwerk van gebruikers. Het Belgische bedrijf belooft hierbij gebruiksgemak en privacy. Zo is een account niet nodig en gebruikt het filterapparaat geen clouddiensten.
Wettelijk verplichte AI-labels
Sinds 2 augustus moet AI-content in de Europese Unie een label krijgen om aan te duiden dat die AI-gegenereerd is. Het is niet bekend of Semek dat wettelijk verplichte label gebruikt om AI-content te detecteren. Ook is onbekend hoe de geclaimde bescherming tegen phishing werkt. Verder ontbreken nog details zoals de specificaties van de Semek-hardware en het daarop draaiende AI-model.
Geïnteresseerde consumenten kunnen zich inschrijven op de wachtlijst voor het AI-apparaat. Techbedrijf Aaltra maakt Semek in samenwerking met het nieuw opgerichte bedrijf Freehold van professor Verborgh. Hij pleitte in juni al voor nutsvoorzieningen voor AI, om persoonsgegevens beter te beschermen.

Lees meer


Reacties (122)
Daarvoor moet je op ieder apparaat een rootcertificaat installeren en vertrouwen. Op iOS is dat zonder MDM al behoorlijk omslachtig. Moderne Android-apps vertrouwen zo'n gebruikerscertificaat vaak niet eens en apps met certificate pinning zullen de verbinding gewoon weigeren. Smart-tv's, consoles en IoT-apparaten laten je meestal niet eens een eigen certificaat installeren. Als het kastje SSL-inspectie voor die apparaten afdwingt, zullen apps en diensten dus simpelweg stoppen met werken. Laat het kastje hun verkeer ongeïnspecteerd door, dan biedt het juist geen bescherming. VPN's en Private Relay omzeilen de inspectie eveneens.
Vervolgens moet dat kleine kastje al het internetverkeer van een huishouden ontsleutelen, afbeeldingen en videoframes decoderen, lokaal door AI-modellen halen, webpagina's aanpassen en alles weer versleutelen. Dat bij mogelijk honderden megabits per seconde en zonder merkbare vertraging. Daar heb je serieus veel geheugen, rekenkracht en koeling voor nodig. Vooral continue videoanalyse is totaal iets anders dan één foto in 30 ms classificeren.
Misschien werkt het prototype met een specifieke browser en een paar geselecteerde websites. Dat is alleen heel wat anders dan foto's, video's en teksten in elke browser in huis herkennen, labelen en vervagen. Of ze hebben een hele bijzondere manier gevonden wat mijn kennis te boven gaat, of het is AI slop op zichzelf en testen ze hoeveel mensen in dit verhaal trappen.... ik gok het laatste.

Als ze iets anders beloven, zijn het oplichters. Snap niet dat dit op de frontpage mag staan. Ik word graag overtuigd van het tegendeel.

Maar hetzelfde bedrijf ontwikkelt het als commercieel product samen met het bedrijf van diezelfde hoogleraar.
Hmm
Bestel nu snel want iedereen wil er een en de voorraad is beperkt.
Dacht dat die dingen op batterijen werkten? En ontwikkelt waren met NASA tech?maar het is hem natuurlijk wel gelukt om de koelprestaties van een 5 Kw split airco in een kastje te proppen dat net zo groot is als de gamecube en maar 200 watt gebruikt.
En dan zijn er v.z.i.w. ook nog eens voldoende apps die fingerprinting van het SSL certificaat gebruiken. Bv banken apps meen ik. De app kent de vingerafdruk van het certificaat en zal weigeren met enig ander certificaat te werken simpelweg om dus "issues" met self-signed/... certificaten die wel vertrouwd worden te voorkomen.
En een YouTube doet zich genoeg moeite om ad-blocking en dergelijke in/bij video's te voorkomen. Dus benieuwd hoe dit apparaat daar mee om gaat. Even de video als MitM downloaden en doorgeven zal er daar vast ook niet bij zijn. Laat dus staan de video analyseren om te beoordelen of het met AI gemaakt is.

Verder vind ik het wel sneu dat er devices ontwikkeld moet worden om ons te verlossen van de rommel en enshitification die big-tech de wereld in forceert. Een groot deel van mijn kring zit helemaal niet te wachten op die zooi, al was het maar om de ongekende hoeveelheid resources die het verstookt. En ik krijg geen plastic rietje meer bij mijn taxi.

Men heeft het bij dit apparaat over 'gebruiksgemak' dus ik verwacht niet dat ze uberhaupt een eigen certificaat vereisen.
[Reactie gewijzigd door Llopigat op 3 september 2026 10:57]
Maargoed, benieuwd hoe dit apparaat in de praktijk gaat werken.

Binnen een enterprise gebruik je daarvoor een intermediate signing certificate. Het publieke cert daarvan installeer je op alle clients, en het device wat SSL/TLS decryption moet doen heeft de private key. Als er HTTPS verkeer langskomt wordt dat ontsleuteld, geinspecteerd en met een nieuw gegenereerd certificaat (ondertekend door jouw eigen intermediate CA) weer versleuteld doorgestuurd naar de client. Omdat die client het intermediate cert heeft zal deze het verkeer met dat nieuwe certificate vertrouwen.
Alleen bij DigiNotar kon je een 'echt' publiek vertrouwd signing certificate krijgen om zelf certificaten uit te geven voor alle domeinen... (/s
 )
https://www.mdpi.com/2079-9292/11/3/350
https://www.microsoft.com...n-remote-language-models/
En in de meeste gevallen wordt informatie, zoals welke website je bezoekt in de sni niet ge encrypt dus het doosje kan ook functioneren door bepaalde domeinnamen niet te laden
[Reactie gewijzigd door Niema op 3 september 2026 14:47]
Van welke CA certificaten heb jij de privesleutel?maar als je daarvoor gewoon een 'echt' certificaat neemt van een CA, is dit toch geen issue?
Of bedoel je een certificaat voor een eigen domein?
[Reactie gewijzigd door Olaf van der Spek op 3 september 2026 11:42]
Maargoed, het is wellicht lastig inderdaad om in zo'n device een publieke CA te laten gebruiken, namens een eindgebruiker. Maar een dienst in de vorm zoals LetsEncrypt zou zoiets toch wel mogelijk moeten kunnen maken.
Als een apparaat naar google.com gaat en jij komt met een cert voor rataplan.nl, dan gaat dat apparaat dat toch niet (zomaar) accepteren?Zolang jouw eigen certificaat maar gesigned is door een geldige publieke CA zal praktisch elk appaat dat certificaat ondersteunen.
Dan zul je toch op elk apparaat het een en ander moeten instellen..
[Reactie gewijzigd door Olaf van der Spek op 3 september 2026 12:00]

Maar alleen voor de domeinnamen die jij beheert. Zou een mooie boel worden anders.Zolang jouw eigen certificaat maar gesigned is door een geldige publieke CA zal praktisch elk appaat dat certificaat ondersteunen.

Jij kunt in 5 minuten met OpenSSL zelf een certificaat maken voor google.com en zolang je de CA aanvaardt, wordt het certificaat aanvaardt. Al dat dit 'doosje' moet doen is een stukje software of zelfs een script maken die een CA aan je browser en OS toevoegt, en ze kunnen alles inspecteren.
Het TLS principe is vanuit een technisch standpunt enkel maar een verzekering dat iets geencrypteerd is met "een" certificaat, er is geen enkel bewijs dat het certificaat dat jij ziet en ik ziet identiek zijn noch dat het ondertekend is door het andere eindpunt. In China heb je de staat CA, als je verplicht wordt deze aan je machine toe te voegen kan die alles ondertekenen.
[Reactie gewijzigd door Guru Evi op 3 september 2026 20:22]
Maar de oorspronkelijke reactie ging er over dat de client helemaal niet de CA hoeft te trusten als er een public CA gebruikt wordt die al trusted in de CA store van de client staat. Dit laatste kan niet, en is ook door de oorspronkelijke vraagsteller in een latere reactie ontkracht
 dus volgens mij zitten we allemaal weer op één lijn haha
Als je het als een proxy instelt gaat het anders uiteraard
[Reactie gewijzigd door 4tro op 3 september 2026 15:33]
Als gij eentje gaat kopen bij Digicert, dat is gewoon een server certificate.
Je gaat nooit MITM proxy kunnen gebruiken met een sub-CA certificate getekend door een trusted root CA.
In enterprise, gebruiken ze gewoon de root CA van hun active directory domain. Elke domain user vertrouwt de root CA al, dus je hoeft geen certificaten te installeren op al die endpoints.
Op elke endpoints staan alleen maar de root CA's in de trusted root store, intermediate of sub-CA plaatsen in de trusted store is volledig overbodig omdat ze al getekend zijn door een trusted root CA.


In die zin denk ik ook vernieuwend, maar hoe nuttig is een tweede punt.

Hier passen we ook DPI toe met een uitgerold certificaat, en als sites of dergelijke geblokkeerd worden doen we een onderzoek, mocht deze positief zijn dan laten we de site of dienst toe en anders niet.
Heb nooit problemen met met bank of andere diensten want je koopt een ECHT ceritficaat geen self signed ofcourse.

Binnen een corporate omgeving: tuurlijk, daar heb je een PKI staan waar je dit soort geintjes mee uit kan halen. Maar voor thuis moet je handmatig op alle devices het certificaat van dit apparaat importeren, anders worden versleutelde verbindingen niet geaccepteerd (en met reden). Verder: DPI zoals je dat normaal doet gaat veel minder ver dan inhoudelijke inspectie op individuele afbeeldingen/media items/teksten. Ik zou werkelijk waar niet weten op welke basis dit ding detectie zou kunnen doen. Volledige scanning per afbeelding (om nog maar te zwijgen over filmpjes) kost tijd. Dat zou betekenen dat bij het browsen, het laden van iedere pagina seconden vertraagd wordt ivm deze detectie. Dat wordt hem niet voor de eindgebruikers. Mocht detectie op basis van metadata kunnen gebeuren, dan is het al vlotter, maar nogsteeds processing intensief.Hier passen we ook DPI toe met een uitgerold certificaat, en als sites of dergelijke geblokkeerd worden doen we een onderzoek, mocht deze positief zijn dan laten we de site of dienst toe en anders niet.
Echter hij kan wel bijvoorbeeld: facebook images toestaan, videos blokkeren, whatsapp audio call toestaan, video blokkeren.. ik noem ma even wat..
verder zal het niet indrukwekkend zijn idd

[Reactie gewijzigd door iChaos op 3 september 2026 10:29]
https://docs.mitmproxy.org/stable/addons/overview/
Overigens gaat het dan niet werken voor bijv. smartphone apps die certificate pinning doen (aantal clients voor sociale media, etc.).

[Reactie gewijzigd door xxs op 3 september 2026 12:26]

Als je dan toch wilt gaan MitMen, dan moet je APKs gaan zitten patchen enzo. Waarschijnlijk niet echt de doelgroep van zo'n kastje.


Weet jij meer dan de auteur van dit artikel of roep je gewoon maar wat?Het is niet bekend of Semek dat wettelijk verplichte label gebruikt om AI-content te detecteren.
De auteur vermoedt het zelfde dat ze ook het label gebruiken. Alleen wil de maker van het kast het niet bevestigen tegen auteur. Anders zou het niet aanhalen.
De auteur weet ook dat het puur op basis foto/ pixels detecteren of het ai is, en zeker realtime met zo weinig compute vrijwel onmogelijk is. Dus er moeten wel op een AI keurmerk / Meta inhoud gescand worden en dan blijft er weinig anders over dan de verplichte ai tag. (Die geen enkele thuis ai of Siri prompt op een iPhone gebruikt)
[Reactie gewijzigd door xbeam op 3 september 2026 22:29]
Dat er een redelijke kans op is dat weten we allemaal, daarom werd het ook al in het artikel aangehaald. Jij brengt het vervolgens als feit terwijl je dus helemaal niet meer weet.


Maar misschien doet het wel echt iets intelligents hoor. Maar ik betwijfel het eigenlijk ook omdat het dan eerst alle SSL moet openbreken en dat doe je niet zomaar (veel gedoe met nieuwe certificaten installeren op elk apparaat). Door de rauwe SSL data te beoordelen ga je echt geen AI content herkennen. Misschien via een plugin? Maar dan kan je de processing beter gewoon op het eindapparaat doen dan naar zo'n "kastje" met beperkte hardware sturen.
Het wordt tijd dat iemand hier zo'n dingetje bemachtigt en zowel de hard- als software uit elkaar trekt en analyseert

[Reactie gewijzigd door Llopigat op 3 september 2026 11:09]
Edit: En de prof heeft geen zakelijk belang in Aaltra, maar werkt samen met de firma van de prof: "Techbedrijf Aaltra maakt Semek in samenwerking met het nieuw opgerichte bedrijf Freehold van professor Verborgh.". Toch iets heel anders, een firma betalen voor consultancy, of iemand een zakelijk belang in je firma geven.
[Reactie gewijzigd door IskaRiot op 3 september 2026 12:20]
Al moet ik wel zeggen dat na een LinkedIn scan meneer Verborgh wel erg lijkt op het type wat ik in de huidige tijd steeds vaker tegenkom: De tech bro entrepreneur.
Da’s allemaal beoordeeld op de kaft natuurlijk. Toegegeven.
Helemaal zinloos wordt het als Aaltra hem zou betalen voor iets wat ze zonder hem ook hadden gekund (rebranding off-the-shelf).
Dat beperkt je doelgroep wel zeg. Bij bijna alle huishoudens zal de router en de modem 1 apparaat zijn.Het filterapparaat met twee netwerkpoorten, een eigen npu en daarop draaiende AI moet tussen een internetmodem en een wifirouter zitten om content te filteren.

[Reactie gewijzigd door watercoolertje op 3 september 2026 11:43]

Wat ons verder ook gewoon meer dan logisch lijkt.
Als er access point staat was het logischer maar denk dat 95% het modem als access point heeft en het dus gewoon niet gaat helpen. Die lui kopen dat kastje, sluiten het aan met RJ45 en denken ... er gebeurd niks.
[Reactie gewijzigd door Ascathon op 3 september 2026 10:42]
Ja, dat heeft dus ongeveer niemand. Dus dan moeten ze naast dit apparaat ook een nieuwe router kopen en de Wifi op de eerste uitzetten etc.een access point nodig hebt dat via dit kastje aan modem/router gekoppeld is.
[Reactie gewijzigd door sworpie op 3 september 2026 11:17]

Maar misschien is dit wel een soort pi-hole in plaats van een IDS. Pakweg een Gbps decrypten en analyseren met behoud van enige performance is best een taak. Ik ben heel benieuwd wat dit ding in de praktijk écht doet.
Er verlaat niets je huis
Alles gebeurt bij jou thuis
Al het slimme werk gebeurt in het doosje in je woonkamer, nooit in een datacenter ver weg.
Geen account, geen cloud
Je hoeft geen account aan te maken en geen wachtwoord te onthouden, want er is nergens een computer van een bedrijf die je geschiedenis bijhoudt.
Je gegevens werken voor jou
Er wordt niets verzameld om te verkopen, te delen of stilletjes "de dienst te verbeteren". Wat je gezin leest, blijft tussen jou en je gezin.
Semek is van jou: stekker erin of eruit
Semek is een doosje in je huis, geen dienst waar je aan vastzit. Trek de stekker eruit wanneer je wil, en je internet is weer zoals vroeger.
[Reactie gewijzigd door xxs op 3 september 2026 11:28]
Was dat maar waar.. vroeger was internet heel wat beter dan tegenwoordig... met dit kastje actief wordt het misschien een heel klein beetje "weer zoals vroeger"je internet is weer zoals vroeger.

In most versions, including the original Japanese version, Vegeta actually says "It's over 8000!" However, even in the Remastered Uncut Funimation dub, Vegeta still says "It's over 9000!", now performed by Christopher Sabat. However, fans complained about the Funimation version lacking the drama and energy in the original version. They also complained about Christopher Sabat's voice being too calm sounding for the scene, unlike Brian Drummond's, which had a lot of anger in it.

Technisch gezien is over 9000 ook over 8000.Technisch gezien over 8000.
Ik weet het niet met dit soort kastjes
Om te kunnen reageren moet je ingelogd zijn