Zerodayleaker geeft instabiele Kaspersky-exploit vrij om Windows 11 te hacken
De securityonderzoeker die de afgelopen tijd zerodaykwetsbaarheden in Windows onthulde, maakt een zeroday openbaar in securitysoftware van Kaspersky. Volgens de hacker kan zijn 'instabiele' exploitcode gebruikersrechten opleveren op een volledig bijgewerkte installatie van Windows 11.
Securityonderzoeker Chaotic Eclipse, ook bekend als Nightmare-Eclipse, MSNightmare en Infinite Nightmare, publiceert deze nieuwste hackmethode voor Windows op GitHub, meldt SecurityAffairs. De exploitcode heet HardBreacher en werkt op Windows 11 25H2 met de recentste updates. De gebruikte zerodaykwetsbaarheid zit in versie 14.0.0.504 van Kaspersky Endpoint Security.
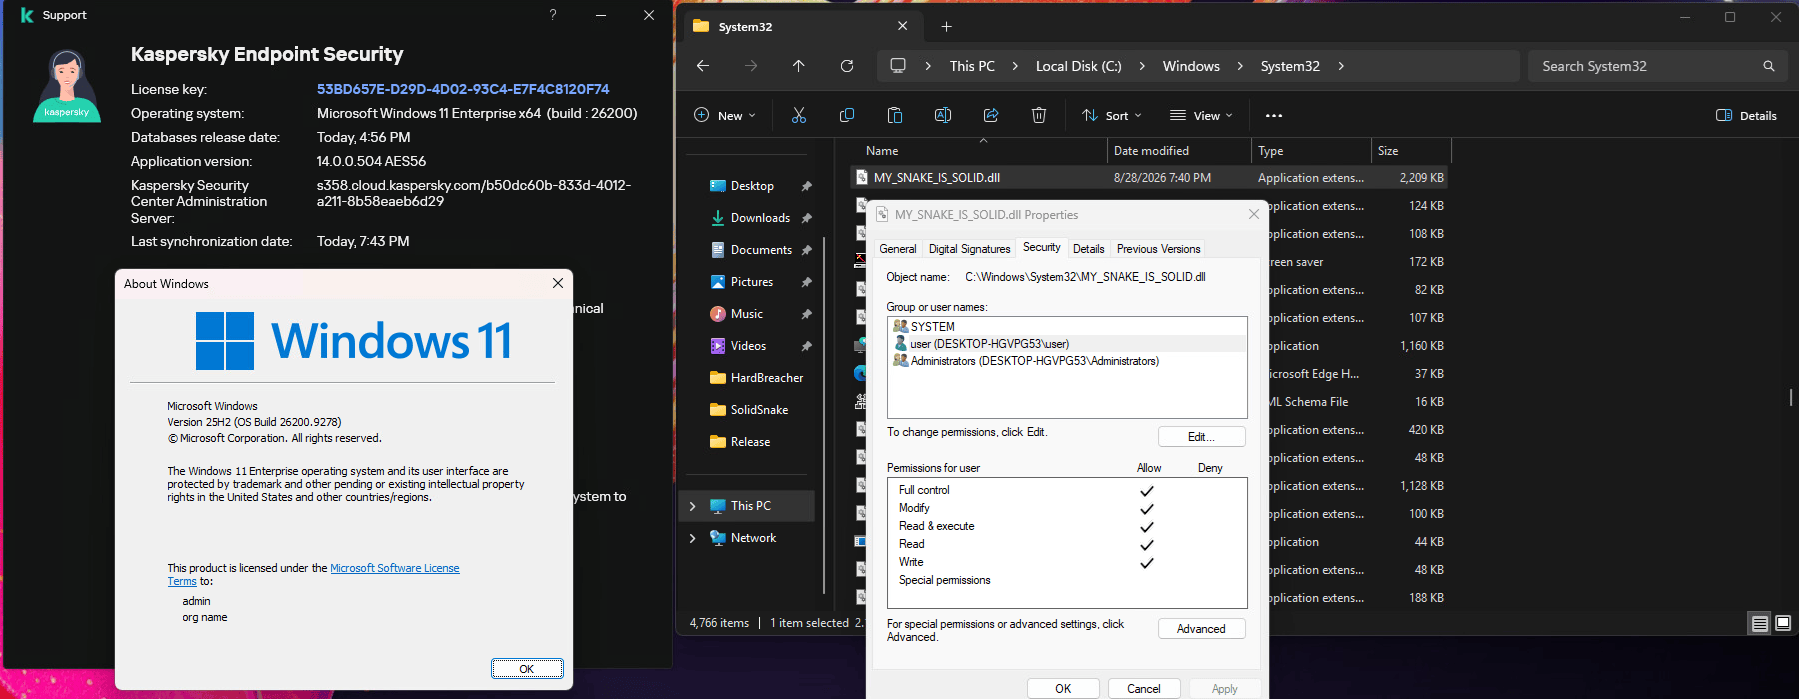
De exploitcode is een zogeheten proof-of-concept: het bewijst dat er een kwetsbaarheid in de software zit en dat die valt te misbruiken. Succesvol misbruik van deze zeroday in Kaspersky Endpoint Security is niet gegarandeerd. Chaotic Eclipse meldt dat de code instabiel is en dat het nodig kan zijn om die meerdere keren uit te voeren. Als de exploitcode werkt, maakt die een dll-bestand aan in de Windows-map System32. Dit gebeurt dan met de volledige rechten van de bij Windows ingelogde gebruiker.
Windows saboteren
Verder zou het besturingssysteem van Microsoft zijn te saboteren door via de kwetsbaarheid in Kaspersky de gebruikersinterface van die securitysoftware over te nemen. Aanvallers kunnen dan toegang tot bestanden krijgen of juist toegang blokkeren, waaronder systeembestanden waar de securitysoftware eigenlijk niet bij mag komen.
Update, 17.08 uur – Kaspersky heeft al een update uitgebracht tegen HardBreacher. Dit meldt een tweaker aan de redactie. Volgens de securityleverancier waren versies 14.0 en 14.1 van Endpoint Security kwetsbaar. Een update van de antivirusdatabase, gedateerd op 30 augustus 2026, verhelpt het probleem.
Kaspersky spreekt in zijn securitybulletin van 'gedeeltelijke degradatie' van de functionaliteit van zijn securityproduct. Het verkrijgen van gebruikersrechten op Windows wordt niet genoemd.

via een zeroday in Kaspersky Endpoint Security.
Bron: MSNightmare

Lees meer


Reacties (23)


Ik weet nog een tijd dat er aparte firewallproducten uitkwamen voor Windows, met soms (OS) breaking changes. Die tijd is gelukkig voorbij. Nu nog voor anti-malware.
[Reactie gewijzigd door The Zep Man op 1 september 2026 15:40]
Defense in Depth, betekent gelaagdheid in security. Betekent ook, bewust meerdere security partijen kiezen zodat als 1 een probleem heeft denk aan supply chain aanval of kwetsbaarheden heb je nog de andere om op terug te vallen.

Ik ben het wel met je eens dat beveiliging van meerdere partijen een goede gedachten gang is. Maar opwegend tegen de andere voor/nadelen zou ik het dus anders aanpakken.

Voordeel indien je de inside information waar je over kunt beschikken op tijd goed gebruikt.
Nadeel indien je de inside information niet op tijd ophaald, en/of niet op tijd goed gebruikt.
Vereist interne prioritering in de bedrijfsvoering: security before feature expansion, waarbij security teams op de rem mogen trappen bij de feature expansion.
Echter in risico registers zoals vereist door standaarden zoals ISO 27001 neemt niemand bijvoorbeeld "Crowstrike" of de "AV software" zelf op ironisch genoeg. Mensen pakken de "voordelen" waarbij ze kunnen zeggen: "Kijk, wij beheersen nu dit risico". Maar de risico's die dergelijke tools weer met zich mee brengen heeft niemand het over.

Volgens mij is de beste strategie: inderdaad Defender gebruiken, en dan elke 3 maanden ofzo een malwarescan doen met een andere scanner. Ik gebruikte ooit Malwarebytes daarvoor; die was best goed (zei 'men'). Hele kleine kans dat ze allebei dezelfde malware over het hoofd zien.Zijn advies destijds, gebruik gewoon Defender. Ook daar was eea op te merken, maar beter dan de concurrenten.


https://tweakers.net/nieuws/250896/bughunter-verbetert-exploitcode-voor-windows-gat-om-microsoft-patch-te-omzeilen.html
Ik weet niet wie het gelukt is mensen te programmeren te denken dat Defender zo feilloos is, maar dat is het niet, en dat komt ook steevast uit de resultaten van AV Comparatives waar Defender een 'baseline' dient voor te stellen, wat buiten slechtere performance t.a.v. veel andere suites ook maar middelmatig in de 'Real World Scenario's' blijft beschermen, ook de false positives scoren ze vaak te hoog op.Een securityonderzoeker heeft verbeterde exploitcode gepubliceerd voor de RoguePlanet-kwetsbaarheid in Windows Defender. De code zou Microsofts patch van juli volledig omzeilen en een aanvaller die al lokale toegang heeft, systeemrechten kunnen geven.
En dit is al ruim een Decennia zo.
Zie en u zult weten:
https://av-comparatives.org/enterprise/comparison/
Defender krijg een "Advanced+ 3 sterren, real world protection" beoordeling. De hoogste categorie die ik tegen kom daar. Dit lijkt mij niet middelmatig, of mis ik iets?ook maar middelmatig in de 'Real World Scenario's' blijft beschermen
Ik zie, achter jouw linkje, bij Defender welgeteld nul false posities, in tegenstelling tot elke andere virusscanner die er meerdere heeft....ook de false positives scoren ze vaak te hoog op.
Ik snap wel dat niet iedereen zit te springen om bijv. bijna €35 tot €85 per jaar neer te leggen voor Kasperski


Op zich wel interessant omdat een normale niet admin gebruiker daar helemaal geen rechten heeft om te schrijven. Dus dat zou dan moeten mislukken. Denk dat het hier gaat om een vertaal foutje en dat het moet zijn 'met volledige rechten voor de bij windows ingelogde gebruiker' (wat wel subtiel verschil is met grote gevolgenAls de exploitcode werkt, maakt die een dll-bestand aan in de Windows-map System32. Dit gebeurt dan met de volledige rechten van de bij Windows ingelogde gebruiker
 )

Zoals je ziet is er een bestand aangemaakt in de system32-map, waarbij de rechten zo staan ingesteld dat gebruiker "full control" -rechten heeft .
Het is jammer dat de echte bron, Github, ook niet veel extra informatie verschaft. Uiteraard wil je geen beschrijfbaar bestand in die map hebben, maar of dat je nu élk bestand in de map system32 kunt beïnvloeden blijft onduidelijk. Ik zou denken van wel, en daar zit ook zeker een security-risico, maar het aanpassen van bestaande bestanden versus een nieuw bestand laten spawen vind ik wel een verschil voor de bruikbaarheid..
If it succeeds, it will create a file in C:\Windows\System32\MY_SNAKE_IS_SOLID.dll will full permissions for current user.
Hoeveel securitypunten is dat, een "hot mess"if the PoC succeeds, the entire operating system becomes a hot mess.


[Reactie gewijzigd door Eagle Creek op 1 september 2026 16:04]

If it succeeds, it will create a file in C:\Windows\System32\MY_SNAKE_IS_SOLID.dll will full permissions for current user.
Maar logisch denk ik dan, Kaspersky 'zelf' maakt het bestand en zet vervolgens die rechten op dat bestand voor huidige gebruiker, als ik het volgende stuk zo lees:
when you take control over the UI process, you can cause it to stop functioning, grant/block access to files its not supposed to, if the PoC succeeds, the entire operating system becomes a hot mess
Maar aan welke kant gaat het dan mis? Windows 11 omdat die blijkbaar software met rechten laat spelen, of Kaspersky omdat rechten een zooitje worden?

Kaspersky, omdat deze hogere rechten heeft en de exploit deze rechten kan misbruiken om zelf ook deze rechten te krijgen.Maar aan welke kant gaat het dan mis? Windows 11 omdat die blijkbaar software met rechten laat spelen, of Kaspersky omdat rechten een zooitje worden?

Daar lijkt zijn belangrijkste motivatie vandaan te komen. Hij wil Microsoft en andere leveranciers naar eigen zeggen duidelijk maken dat ze beveiligingsonderzoekers en gemelde kwetsbaarheden serieus moeten nemen. Door zero-days en werkende proof-of-concepts openbaar te maken, probeert hij druk uit te oefenen en aan te tonen wat er kan gebeuren als problemen niet worden opgelost.
Tegelijkertijd zie je duidelijk ook een element van vergelding. Zijn eerdere samenwerking met Microsoft is volledig omgeslagen en de publicaties lijken inmiddels ook bedoeld om het bedrijf onder druk te zetten en de gevolgen van vermeende nalatigheid zichtbaar te maken. Dat hij nu ook een Kaspersky-lek publiceert, laat zien dat zijn acties breder zijn geworden dan alleen het aanvallen van Microsoft.
https://support.kaspersky.com/vulnerability/list-of-advisories/12430#310826
Kaspersky has fixed the issue described in the HardBreacher research. The described issue could potentially have resulted in a partial degradation of the application functionality. The issue was mitigated by updating the antivirus databases.

Opsporen dit soort figuren en opsluiten.
Als diegene kan aantonen responsible disclosure te hebben gedaan: ok, prima. Maar tegenwoordig is dat niet altijd het geval meer en is de hele wereld accuut de dupe.
Om te kunnen reageren moet je ingelogd zijn