Achtergrond - Nieuwe Nederlandse wet maakt topmanagers verantwoordelijk voor cyberbeveiliging

22-08-2026 • 06:00
Hoe de plichten van de Cyberbeveiligingswet Nederland veiliger moeten maken
Na een lange aanloop heeft Nederland sinds zaterdag 15 augustus een nieuwe cyberwet: de Cyberbeveiligingswet. Deze late implementatie van de tweede EU-richtlijn voor netwerk- en informatiebeveiliging (NIS2) raakt vooral bedrijven en overheden, maar belooft daarmee ook consumenten digitaal veiliger te maken. Volledige veiligheid is een illusie, maar de Cyberbeveiligingswet legt plichten op die helpen bij digitaledijkversterking.
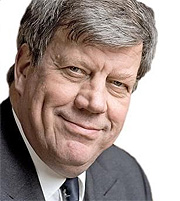
'Digitale dijken' is de metafoor die minister Ivo Opstelten ruim tien jaar geleden op de securityconferentie NCSC One gebruikte voor de strijd tegen cybercrime. De toenmalige bewindsman van Justitie en Veiligheid stond ook bekend om zijn uitspraak 'het fenomeen van de cyber', maar had met de dijkvergelijking wel een goed punt. Digitale onveiligheid is namelijk een nationale bedreiging, waarbij een kleine doorbraak grote gevolgen kan hebben.
Digitaleoverstromingsgevaar
Achtereenvolgende hackaanvallen en datalekken tonen dit digitaleoverstromingsgevaar telkens weer aan. Kijk bijvoorbeeld naar datadiefstallen, ransomware-infecties en digitale verstoringen bij bedrijven die diensten verlenen aan andere bedrijven. Een hack of datalek heeft dan een domino-effect.
Een actueel voorbeeld is dat van logistiek bedrijf CEVA, dat diverse bedrijven en hun klanten raakt. De recente geschiedenis toont vele andere voorbeelden, vaak met enige mate van vlekwerking. Er zijn genoeg gevallen waarbij een klein digitaal lek grote, ontwrichtende gevolgen voor veel Nederlanders had.
Doordat ict-diensten steeds sterker met elkaar verweven zijn, kan een hack bij één leverancier veel organisaties en consumenten raken. Bedrijven kunnen zulke ketenaanvallen moeilijk alleen voorkomen, terwijl getroffen consumenten vaak machteloos staan. Juist daarom legt de Cyberbeveiligingswet de verantwoordelijkheid voor digitale beveiliging nadrukkelijker bij organisaties en hun bestuurders.

Nederland werkt al jaren aan betere digitale beveiliging voor organisaties, bedrijven en burgers. Zo kent Nederland overheidsinitiatieven zoals het Nationaal Cyber Security Centrum (NCSC) en het voormalige Digital Trust Center. Deze twee organisaties zijn sinds dit jaar samengevoegd. Daarnaast heeft Nederland het impactvolle vrijwilligersinitiatief Dutch Institute for Vulnerability Disclosure (DIVD) dat kwetsbaarheden opspoort en die verantwoord meldt, zodat bedrijven en organisaties ze kunnen verhelpen. Verder had Nederland al vroeg een meldplicht voor datalekken en liep het voorop met de brede omarming van bedrijfsbeleid voor verantwoorde melding van kwetsbaarheden.
Niet altijd voorop
Toch loopt Nederland niet op alle fronten voorop. Op Europees niveau werken overheden ook aan betere digitale beveiliging. Nederland krijgt dan ook – net als alle andere EU-lidstaten – vanuit Europa hulp aangeboden en dwang opgelegd. De nieuwe Cyberbeveiligingswet is een voorbeeld van dat laatste. Deze Nederlandse wet komt voort uit de NIS2-richtlijn, die al zes jaar in de maak is en eind 2022 formeel is aangenomen.
Na het aannemen van een EU-richtlijn krijgen landen de tijd om die op te nemen in hun nationale wetgeving. De ingangsdatum voor implementatie van NIS2 lag op 17 oktober 2024, maar zelfs EU-deadlines blijken niet heilig. Nederland was een van de landen die het niet op tijd rond hadden en zag dat bijna een jaar voor de deadline al. Alleen België en Kroatië waren op tijd klaar.
Op zaterdag 15 augustus is het er alsnog van gekomen voor Nederland. De nieuwe Cyberbeveiligingswet (Cbw) geldt vanaf deze datum. De Cbw verandert veel voor digitale beveiliging en lijkt vooral een zaak voor bedrijven en overheden. Via die partijen raakt het echter ook individuele mensen. Als bedrijven en overheidsorganisaties hun beveiliging beter op orde hebben, zijn consumenten en burgers ook beter beschermd.
De Cbw gaat breder en dieper
De Cbw moet dat einddoel bereiken met een bredere reikwijdte dan bestaande wet- en regelgeving voor cybersecurity. Het gaat niet langer alleen om de relatief kleine groep organisaties en bedrijven die kritieke functies vervullen voor Nederland. De nieuwe wet is van toepassing op ruim 8000 Nederlandse organisaties en bedrijven die belangrijke of essentiële diensten verlenen.
Het gaat bijvoorbeeld om de sectoren energie, drinkwater, vervoer, gezondheidszorg, financiën en digitale infrastructuur zoals telecommunicatie en diensten voor het Domain Name System (DNS). De Cbw moet bescherming bieden tegen de bredere gevolgen van hackaanvallen, zoals stroomuitval, onveilig drinkwater, treinstoringen, uitgevallen ziekenhuissystemen en uitgelekte creditcardgegevens.

Het verschil tussen belangrijke en essentiële organisaties en bedrijven zit in hun omvang en de maatschappelijke impact die ze hebben. Het label 'belangrijk' geldt in de regel voor middelgrote organisaties, met meer dan vijftig werknemers en meer dan 10 miljoen euro omzet. Het label 'essentieel' geldt over het algemeen voor grotere organisaties, met meer dan tweehonderdvijftig werknemers en meer dan 50 miljoen euro omzet. Uitzonderingen zijn mogelijk op basis van de functie van een organisatie of bedrijf en de sector waarin het actief is.
De Cbw heeft niet alleen een breder bereik, maar legt ook een reeks doordachte verplichtingen op. Het gaat om een zorgplicht, een meldplicht, een registratieplicht en een toezichtsplicht. Samen moeten deze onze digitale dijken versterken.
Zorgplicht
De zorgplicht bepaalt dat organisaties en bedrijven maatregelen moeten nemen om hun ict-systemen te beschermen tegen cyberincidenten, zoals hackaanvallen. De wet laat niet in het midden wat deze bescherming inhoudt. De Cyberbeveiligingswet verplicht organisaties en bedrijven de risico's in hun ict-omgeving uitgebreid te analyseren en dan op basis daarvan passende maatregelen te nemen. Die maatregelen moeten technisch, operationeel en organisatorisch zijn. Het volstaat dus niet om alleen securitysoftware te draaien, een risicorapport in een mapje te hebben, of een securityverantwoordelijke aan te wijzen.
De zorgplicht reikt verder dan de eigen muren van organisaties en bedrijven. Zij moeten ook nagaan of ingekochte producten, systemen en diensten voldoen aan de toepasselijke cybersecurityregels. Een keten is zo sterk als de zwakste schakel, wat de trend van supplychainaanvallen in de praktijk bewijst. Keurmerken en controles door instellingen moeten helderheid geven over de securitystatus van toeleveranciers.

Naast hun digitale beveiliging moeten organisaties en bedrijven ook hun fysieke beveiliging op orde hebben. Deze bescherming van bijvoorbeeld datacenters moet helpen ongeautoriseerde toegang, sabotage of ongelukken te voorkomen.
Meldplicht
Ook als aan de zorgplicht goed is voldaan, blijven hackaanvallen en datalekken mogelijk. Wanneer dat gebeurt, moeten getroffen organisaties en bedrijven dit melden bij de toezichthouder en het Computer Security Incident Response Team (CSIRT). De toezichthouder is afhankelijk van de sector waarin een organisatie of bedrijf valt. Het CSIRT is in eerste instantie het Nationaal Cyber Security Centrum (NCSC).
Het NCSC biedt het centrale portaal MijnNCSC voor meldingen die automatisch worden doorgestuurd naar een CSIRT voor de betreffende sector. Het portaal van het NCSC geeft organisaties en bedrijven ook informatie over cyberbeveiliging, inclusief analyses van technologie en trends. Die informatie kan ook gaan over meldingen die impact hebben of kunnen hebben op aangesloten organisaties en bedrijven.

De meldplicht geldt niet voor alle securityincidenten, maar alleen voor 'significante incidenten'. Een incident kan significant zijn als het de dienstverlening ernstig verstoort, aanzienlijke financiële schade veroorzaakt of grote schade toebrengt aan andere organisaties of personen. Wanneer een incident precies als 'significant' geldt, verschilt per sector.
Organisaties moeten incidenten in drie stappen melden. Binnen 24 uur moeten ze melden dát er een securityincident is. Binnen 72 uur moeten ze vervolgens melden om wat voor incident het gaat en bijvoorbeeld wat voor data of diensten het raakt. Tot slot moeten ze binnen een maand na de eerste melding een eindverslag indienen met details over het incident, de impact en de gevolgen ervan.
Deze meldingen zijn niet automatisch openbaar, maar moeten Nederlanders uiteindelijk wel behoeden voor securitydrama's die soms onderschat worden en daardoor erger kunnen zijn. Zo wist telecombedrijf Odido niet dat er bij de hackaanval begin dit jaar nog gevoeligere klantgegevens waren gestolen.
Registratieplicht
Een breder en dieper bereik ziet er in combinatie met de zorg- en meldplicht op papier goed uit. Voor een effectieve uitvoering is er meer nodig. Want welke organisaties en bedrijven vallen er nu en in de toekomst onder de Cbw en melden zij ernstige securityincidenten dan wel? Daarvoor legt de Cyberbeveiligingswet een registratieplicht op. Organisaties en bedrijven die voldoen aan criteria als sector, omvang en belang moeten zich registreren in een nationaal register bij het NCSC.

Bron: Rob Kints/Moment/Getty Images
Overheidsorganisaties moeten bij hun registratie ook alle internetdomeinen melden die zij hebben. Bepaalde organisaties en bedrijven, zoals dienstverleners voor domeinnaamregistratie, konden zich sinds 17 oktober 2024 al registreren. Dat was vrijwillig. Nu is het verplicht. Niet registreren staat gelijk aan een schending van de Cbw. Dat geldt ook als zij incidenten niet melden of hun cyberbeveiliging niet goed verzorgen.
Toezichtsplicht
Wetten en regels staan of vallen met toezicht en handhaving. Als niemand controleert, dan kunnen organisaties en bedrijven wel eens kiezen voor de makkelijke weg, ook als dat eigenlijk illegaal is. Om dit te voorkomen sluit de registratieplicht van de Cbw aan op de toezichtsplicht. De eerste plicht is voor organisaties en bedrijven die onder de nieuwe cybersecuritywet vallen. De tweede geldt voor de toezichthouders in de verschillende sectoren waarop de wet van toepassing is.
De onafhankelijke toezichthouders moeten controleren of organisaties en bedrijven wel voldoen aan de zorgplicht, de meldplicht en de registratieplicht. Deze controle gebeurt niet alleen na een securityincident of naar aanleiding van klachten, maar kan ook vooraf. Bij essentiële organisaties en bedrijven controleren toezichthouders actief en kunnen ze audits laten uitvoeren.

Als na controle blijkt dat een organisatie of bedrijf niet voldoet, kan de toezichthouder een boete opleggen. De hoogte daarvan hangt af van hoe ernstig de plichtsverzaking is, of er nalatigheid of zelfs opzet is, of het de zoveelste keer is. Ook de omvang van de organisatie of het bedrijf speelt mee. Het plafond voor de boetes ligt hoog. Voor belangrijke organisaties en bedrijven is de maximale boete 7 miljoen euro of 1,4 procent van de wereldwijde omzet. Van die twee geldt het hoogste bedrag. Voor essentiële organisaties en bedrijven is de maximale boete 10 miljoen euro of 2 procent van de wereldwijde omzet. Ook hier geldt het hoogste bedrag.
Managers onder druk zetten
De optelsom van zorg, melding, registratie en toezicht brengt digitale beveiliging hoog op de agenda van bestuurders. Dat komt niet alleen door de financiële dreiging van hoge boetes. Een boete is vaak niet de eerste stap. De Cbw moet geen impliciete afkoopoptie bieden, maar tot betere beveiliging leiden.
De Cbw introduceert dan ook het pressiemiddel van aansprakelijkheid voor de hoogste managers binnen organisaties en bedrijven. Zij zijn verantwoordelijk voor het goed inschatten van de cyberrisico's en het nemen van maatregelen om die risico's te beperken. Topmanagers kunnen de verantwoordelijkheid niet meer afschuiven op de security- of IT-afdeling. Zij moeten ook cybersecuritytraining volgen, zodat digitaal analfabetisme geen excuus meer kan zijn.

De aansprakelijkheid geldt niet voor overheidsinstanties, hoewel daar al andere vormen van aansprakelijkheid kunnen gelden. Voor bedrijven is de wettelijke aansprakelijkheid van de Cbw nieuw. Bij grove nalatigheid dreigt zelfs vervolging en beboeting voor bestuurders.
Voordat het zover is, kunnen toezichthouders diepgaande beveiligingsaudits laten uitvoeren, op kosten van een organisatie of bedrijf. Verder kunnen toezichthouders openbaarmaking afdwingen, zodat klanten en het bredere publiek weten dat een organisatie of bedrijf tekortschiet in de digitale beveiliging. En toezichthouders kunnen bestuurders tijdelijk laten schorsen.
Cybersecurity: van sluitstuk naar kopstuk
Cybersecurity is door dit alles niet langer een sluitstuk op de bestuursagenda dat pas aandacht krijgt als er tijd, geld en energie over is. Cybersecurity is nu een kopstuk: iets dat bestuurders echt raakt als het misgaat. Daarmee kan de Cyberbeveiligingswet Nederland veiliger maken. Volledig veilig? Vast niet. Digitale stormen en overstromingen blijven mogelijk, maar met verzwaarde dijken is de kans op grote verstoringen kleiner.
Redactie: Jasper Bakker • Eindredactie: Monique van den Boomen
Lees meer


Reacties (175)

Ik dacht zelf altijd dat men externe aansprakelijkheid bedoelde (dus: ik klaag de CTO aan wegens datalekken) maar dat staat niet letterlijk in NIS2 en in de cbw is expliciet gezegd dat het alleen intern kan zijn.
Dat geld kan dan naar de schuldeisers. Dat zal vaak de Belastingdienst zijn, maar soms ook de mensen van wie data gelekt is.
[Reactie gewijzigd door Cbr op 22 augustus 2026 22:27]

Ben je benieuwd hoe jouw organisatie ervoor staat? Met behulp van ChatGPT kun je eenvoudig een eerste analyse maken van de digitale weerbaarheid van jouw organisatie.
De prompt onderaan dit artikel helpt je om stap voor stap inzicht te krijgen in onder andere:
- de belangrijkste digitale risico’s;
- de afhankelijkheid van systemen en leveranciers;
- de mogelijke impact van een cyberincident;
- de uitgangspunten van NIS2;
- Praktische verbeterpunten voor jouw organisatie.
AI Prompt
Download de ChatGPT prompt
Bron : NIS2 - Digitale weerbaarheid in de praktijk

- De Registratieplicht
- De noodzakelijke stappen binnen de Zorgplicht
- Niet onbelangrijk, de Meldplicht
Voorts vind ik dit een uitgebreid artikel, goed en duidelijk beschreven wat de Cyberbeveiligingswet (Cbw) behelst.
Wat ik alleen mis, is een link met de wet die tegelijkertijd ingegaan is en wat mij betreft wederzijds complementair (voor 500+ organisaties) is aan de Cyberbeveilgingswet, namelijk de Wet Weerbeerbaarheid Kritieke Entiteiten (WWKE). Organisaties die aanwezen zijn (door een vakminister) hebben vanaf de aanwijsdatum 9 maanden de tijd om een risicobeoordeling te doen en 10 maanden na aanwijzing de tijd om aan de zorg- en meldplicht te voldoen. Onder deze wet vallen naast cyberaanvallen ook: sabotage, terrorisme, natuurrampen, spionage en hybride dreigingen.
Sectoren die vallen onder de WWKE zijn: vervoer, bankwezen, infrastructuur voor de financiële markt, gezondheidszorg, drinkwater, afvalwater, digitale infrastructuur, overheid, ruimtevaart en de productie, verwerking en distributie van levensmiddelen, meteorologie, nucleair, chemie en keren en beheren.

Het is een enkele zin, maar dit is een belangrijk aspect dat NIS2 toevoegt. Veel belangrijke ("essentiële" en vitale) sectoren hebben al toezicht die veel overlap kent met Cbw, maar dit deeltje mist tot nu toe.Bij grove nalatigheid dreigt zelfs vervolging en beboeting voor bestuurders.
Alles staat dus bij hoe handhaving zal plaatsvinden, wat men classificeert als "grove nalatigheid" en hoe men inzet op vervolging en boetes. Als bij een lek waarbij grove nalatigheid overduidelijk aanwezig is en alsnog (voor de eerste keer voor een partij) enkel een waarschuwing of milde boete wordt uitgegeven (na maanden of jaren, dus mogelijk latere boekjaren), dan voegt dit niet veel toe.
Denk aan het Odido lek, waarbij overduidelijk (grof?) nalatigheid een element was. Dataretentie was niet (goed) ingericht, waardoor gegevens onnodig veel te lang bewaard werden. Maar ook elke andere hack waarbij een gebrek aan rate limiting en adequate monitoring ervoor zorgt dat een enkel gebruikersaccount binnen een korte periode een heel klantbestand kan leegtrekken.
Nederland is traditioneel niet sterk in handhaving richting bedrijven. Ik ben benieuwd of de Cbw hier verandering in brengt.
[Reactie gewijzigd door The Zep Man op 22 augustus 2026 07:29]


Bepaalde dingen staan nu gewoon explicieter in de wetgeving. En dat is zeker niet slecht.
Maar hier is een ander punt, je spreekt over het Odido lek, maar wie zegt dat de bestuurders hier nalatig zijn geweest? Als bestuurder kan je niet elk detail gaan nakijken. Je delegeert die taken en vraagt op hoog niveau of alles in orde is en kunt eventueel eens een steekproef laten uitvoeren. Maar je kan je niet met elk detail in de onderneming gaan bezighouden. Je spreekt over rate limiting, maar een bestuurder is geen technisch persoon. Die weet niet eens wat rate limiting is of hoe het na te kijken. Je kan niet zomaar over details gaan en zeggen dat men maar op de hoogte had moeten zijn. Je zal moeten aantonen dat deze bestuurders bewust de cyberveiligheid en relevante wetgeving aan hun laars hebben gelapt. En dat is een veel hogere vereiste.
Ik vraag me ook af hoe effectief deze wetgeving zal zijn. Als ik rondom me heen kijk en zie hoeveel moeite wij hebben om onze klanten, en daar zitten soms grote bedrijven tussen, uit te leggen waarom wij bepaalde aanpassingen wensen in onze relatie met hen, net vanwege NIS2, en zij horen het dan in keulen donderen en werken tegen of weigeren simpelweg. Dan weet ik dat er nog veel werk voor de boeg is.
Maar dit is nu precies wat er aangepast kan worden. Dat kan dadelijk dus wel.Als bestuurder kan je niet elk detail gaan nakijken. Je delegeert die taken en vraagt op hoog niveau of alles in orde is en kunt eventueel eens een steekproef laten uitvoeren. Maar je kan je niet met elk detail in de onderneming gaan bezighouden. Je spreekt over rate limiting, maar een bestuurder is geen technisch persoon. Die weet niet eens wat rate limiting is of hoe het na te kijken. Je kan niet zomaar over details gaan en zeggen dat men maar op de hoogte had moeten zijn. Je zal moeten aantonen dat deze bestuurders bewust de cyberveiligheid en relevante wetgeving aan hun laars hebben gelapt. En dat is een veel hogere vereiste.
Net als dat de Financieel Directeur van een organisatie ookniet zelf de boeken controleert maar wel wettelijk verantwoordelijk is om de boeken te laten controleren, interne controle te doen etc...
Juist uitspraken als "ja maar ik ben niet technisch ICT doet dat" kom je dus niet zomaar mee weg. Net als dat de CFO niet zomaar kan zeggen "ja eh de boekhouder doet dat ik heb geen idee".
Cbw maakt het in ieder geval belangrijk genoeg dat de grootste vereniging van directeuren nu ook een cyberbeveiligingstraining geeft voor bestuurders.

Best bijzonder eigenlijk dat wij dan politici op plekken hebben waar ze 0 verstand van hebben en soms volledig van plek veranderen.Maar je moet wel op hoog niveau inzicht en verstand hebben om te kunnen besturen.


Serieuze noot: ik vraag me af hoe dit dan zit met multinationals. Er wordt al gesproken over een x-percentage wereldwijde omzet als potentiële boete, maar wie is er dan eindverantwoordelijk? Is dat de lokale topman/-vrouw die ook maar op te volgen heeft wat de internationale organisatie opdraagt, of is dat degene die aan het hoofd van de internationale organisatie staat? Want dat kan in sommige (Amerikaanse) gevallen weleens op tegenstand rekenen en evt 'tariffs' (als ze vriendjes zijn met de huidige president)
In het geval dat het gaat om uitvoering door CEO Satya Nadella, heeft Nederland echt niet de mogelijkheden om Satya Nadella aan te pakken. Hooguit de maximale boete van 25.000 euro voor bestuurders. Met een inkomen van meer dan 80 miljoen euro per jaar is 25.000 euro niets voor hem.

Dat is niet altijd zo geweest, vroeger hadden partijen als CDA en PvdA 40+ zetels, en vele gespecialiseerde Kamerleden en vak ministers, die +10j ervaring hadden.Best bijzonder eigenlijk dat wij dan politici op plekken hebben waar ze 0 verstand van hebben en soms volledig van plek veranderen.
Het probleem is: De extreem schrale ondersteuning van onze Kamerleden.
Dus zolang er geen betere ondersteuning, en budget wordt vrijgemaakt voor beleidsmedewerkers en onderzoek, blijft het een trieste aangelegenheid.
Ze zijn verplicht rapporten op te laten stellen met de werkelijkheid en hierop te acteren.
Als de ondermanager een vals rapport opstelt is dèze manager hoofdelijk verantwoordelijk, niet de ceo. Het idee van deze wet is dat de ondermanager ook geen mooi weer meer kan èn wil spelen naar boven toe. En zo de hele keten naar beneden.
Wanneer een individu bewust fraude pleegt en de verantwoordelijke in de boardroom er van overtuigt dat het niet het geval is, heb je een interessante casus. Maar het hele idee is dat de eindverantwoordelijke verantwoordelijk is, dus voor de hele keten (staffing, budgetten en dus de output).
Zomaar een medewerker onder de bus gooien terwijl je zelf dus kennelijk niet afdoende hebt zekergesteld je personeel zorgvuldig te selecteren en controleren lijkt me geen makkelijk proces mocht het werkelijk zover komen. Vooral niet omdat de factor moedwil zich natuurlijk lastig laat bewijzen. Het zou ook haaks staan op de intentie van deze wetgeving waarmee expliciet degene die op papier verantwoordelijk zijn, dus ook daadwerkelijk de gevolgen kunnen voelen indien de enkel de lusten, maar niet de lasten nemen van hun positie.
Daarbij behoren bijvoorbeeld ook certificeringen/onafhankelijke audits. He moet aantonen dat je er alles aan hebt gedaan.
En als het fout gaat en men bekijkt mailwisseling, dan hoort hier in naar boven te komen dat de bestuurder het goed wil doen incl budgetten.
Als dan een tussenmanager liegt èn een audit geeft geen problemen, dan gaat de bestuurder hier nooit voor verantwoordelijk gehouden kunnen worden.

De nieuwe wetgeving voegt daar simpelweg een vereiste aan toe, namelijk kunnen beoordelen of je IT risico's afgedekt zijn en dat bijvoorbeeld extern te laten beoordelen bij kritieke systemen.


Ik wilde maar even zeggen dat delegeren echt betekent dat je de verantwoordelijkheid draagt voor een bepaald deel van een bedrijf of instelling. Dus als er een cyberprobleem is en de veiligheid is aan jouw gedelegeerd dan draag je in principe ook de consequenties.
En wanneer jij er van overtuigd bent dat je alles correct aan je adviseur/ boekhouder hebt doorgegeven en dat die een fout gemaakt heeft, kan je bij de civiele rechter een schadevergoeding eisen voor de opgelegde boete.
Probleem is dan natuurlijk wel dat je moet kunnen bewijzen dat die adviseur/ boekhouder een fout heeft gemaakt. Dat wordt lastig wanneer jij die juist hebt ingeschakeld omdat je er zelf geen verstand van hebt. Dan moet je al tegen hoge kosten een andere adviseur in de arm nemen om alles voor je uit te zoeken.


En ze hoeven niet alles qua details te weten, maar dit gaat toch wel een streep te ver. In zo een grote onderneming zitten zoveel tussenlagen. Sorry maar ik zou niet de pineut willen zijn voor een laag of 2-3 tot 15 lager, dikwijls nog gemaakt in een ander land of externe firma etc. De meeste van die "top" managers zijn alleen goed met cijfertjes en ze op te krikken. Soms zelf wat people management, maar als ze hun excel kunnen opstarten zal het veel zijn.
IK heb al in genoeg ICT bedrijven gewerkt en dikwijls gezien dat de CEO met moeite zijn computer kan opzetten hoor. En de aandeelhouders al evenmin
Die controleert toch ook niet persoonlijk wie er allemaal sleutels heeft tot de kluis?
En dat gaat natuurlijk niet tot op detailniveau. En hij krijgt natuurlijk niet zelf meteen een boete wanneer een stagair een Excelbestandje met NAW-gegevens naar de verkeerde externe ontvanger mailt. Maar wanneer dat kon gebeuren door beleidskeuzes waar hij uiteindelijk verantwoordelijk voor is, zou het wel mogelijk kunnen zijn.
Niemand. Of bestuurders nalatig zijn geweest is irrelevant. Het gaat om of de organisatie nalatig is geweest.Maar hier is een ander punt, je spreekt over het Odido lek, maar wie zegt dat de bestuurders hier nalatig zijn geweest?
Irrelevant:Als bestuurder kan je niet elk detail gaan nakijken. Je delegeert die taken en vraagt op hoog niveau of alles in orde is en kunt eventueel eens een steekproef laten uitvoeren. Maar je kan je niet met elk detail in de onderneming gaan bezighouden.
Het gaat om (eind)verantwoordelijkheid. Nee, een bestuurder op dat niveau houdt zich niet bezig met monitoring of rate limiting. Die houdt zich bezig met het opzetten en beheren van een organisatie waar monitoring en rate limiting uit volgen.De Cbw introduceert dan ook het pressiemiddel van aansprakelijkheid voor de hoogste managers binnen organisaties en bedrijven. Zij zijn verantwoordelijk voor het goed inschatten van de cyberrisico's en het nemen van maatregelen om die risico's te beperken. Topmanagers kunnen de verantwoordelijkheid niet meer afschuiven op de security- of IT-afdeling.
Vergelijk in de VS de Sarbanes-Oxley Act. Nee, de betrokken bestuurders houden zich niet bezig met detailcijfers in de boeken. Toch kunnen die persoonlijk vervolgt worden wanneer door nalatigheid zaken niet kloppen (volgens de wet- en regelgeving, laten we de huidige puinzooi daar even negeren
 ).
Ook is "Wir haben es nicht gewußt" geen excuus. Onwetendheid is geen excuus om (expliciet geaccepteerde) verantwoordelijkheid te vermijden.
Zoals ik al noemde staat of valt dit met hoe toezichthouders betrokken zijn (kans) en hoe ingezet wordt op vervolging (impact). Organisaties veranderen alleen hun gedrag wanneer een risico groot genoeg is om de verandering te verantwoorden.
[Reactie gewijzigd door The Zep Man op 22 augustus 2026 13:31]
Zeker is dat relevant!Niemand. Of bestuurders nalatig zijn geweest is irrelevant. Het gaat om of de organisatie nalatig is geweest.
Het gaat er niet enkel om of iemand vanuit zijn functie verantwoordelijk is voor iets dat je hem daar meteen voor kan bestraffen. Je moet ook aan kunnen tonen dat iemand persoonlijk daadwerkelijk iets heeft gedaan of nagelaten voordat je diegene kunt bestraffen.
In de politiek is het gebruikelijk dat wanneer achyteraf blijkt dat een voorganger van de huidige minister iets fout heeft gedaan de huidige minister daarom op moet stappen. Dat is hier duidelijk niet de bedoeling.
Het gaat er om dat een bestuurder in zijn functie iets heeft gedaan, niet heeft gedaan, heeft verwaarloosd, etc. waardoor de cuberbeveiliging niet in orde is. En dan is onwetendheid geen excuus.
Een lijntje moet direct te volgen zijn naar een beslissing (of gebrek aan een beslissing) van een persoon, voordat je die persoon kan bestraffen. In een raad van bestuur zal dat de CTO zijn. en wanneer die er niet is, de CEO.

Voorheen was het zo dat als er dan wat gebeurt, die klant je heel makkelijk de schuld in de schoenen kan schuiven als jij net niet genoeg op papier hebt om te bewijzen dat ze zelf niet wilden.
 . Gelukkig snappen met afstand de meesten wel het belang van een goed beveiligingsbeleid.

Om Odido als voorbeeld te nemen: Nee, de bestuurder hoeft niet te weten hoe de beveiliging geregeld is. Maar de bestuurder kan wel zorgen dat er degelijke audits gedaan worden én dat die opgevolgd worden.
Binnen Odido was al lang bekend dat er een vulnerability was. Daar is door het bestuur niets aan gedaan. Dat is bewust nalatig en nu dus expliciet strafbaar. Zou ditzelfde nog eens gebeuren dan zal het bestuur vervolgd kunnen worden.
Oh ja? Eerste keer dat ik dat hoor, maar ik heb ook niet meer alle ontwikkelingen rond Odido nauw gevolgd.Binnen Odido was al lang bekend dat er een vulnerability was. Daar is door het bestuur niets aan gedaan
Welke vulnerability was er dan bekend bij het bestuur waar ze een besluit over hebben genomen om er niks aan te doen?


Het is maar net hoe een rechter dat classificeert. Odido heeft in dit geval het personeel gewaarschuwd voor de aanvalsmanier. Ondanks dat is er toch iemand ingetrapt. Grove nalatigheid? Wat dan precies?
Lang bewaren van gegevens mag je op konto van de belastingdienst schuiven, met hun omgekeerde bewijslast. Minimaal 10 jaar gegevens bewaren, voor bepaalde zaken is dat de termijn en je weet vooraf nooit welke gegevens je nodig hebt over 10 jaar, en de belastingdienst kan deze termijn nog verlengen als ze dat willen (en reden voor hebben uiteraard).
Maximale verjaringstermijn belastingdienst is overigens 12 jaar, niet 10 jaar.
[Reactie gewijzigd door wjn op 22 augustus 2026 14:19]
Dat communiceert de belastingdienst gewoon. Er zijn ook legio vrijstellingen voor verschillende soorten diensten en producten waarbij je slechts een gelimiteerd archief hoeft bij te houden, vaak enkel op basis van wekelijks of maandelijks geaggregeerde gegevens en helemaal geen individuele persoonsgegevens hoeft bij te houden. Er zijn zelfs gevallen waarbij facturatie op basis van persoonsgegevens compleet niet vereist is. Retail, bijv.en je weet vooraf nooit welke gegevens je nodig hebt over 10 jaar
[Reactie gewijzigd door filipy23 op 22 augustus 2026 15:58]
Je hebt dus geen excuus om die gegevens in een centraal toegankelijk ERP/CRM pakket te blijven houden.
En een paspoortkopie en BSN mogen veruit de meeste organisaties per definitie niet eens verwerken.
[Reactie gewijzigd door R4gnax op 22 augustus 2026 16:56]
Het paspoort kopie was ter illustratie van de Odido-case, zoals eerder genoemd in deze thread/topic.
Niet als er wetgeving is die stelt dat zorgvuldig met persoonsgegevens omgegaan dient te worden, dat deze adequaat beveiligd moeten zijn - zowel technisch als procesmatig, en dat verwerking (waaronder openbaring via een verbonden digitaal ERP/CRM systeem) proportioneel moet zijn en enkel waar nodig plaats moet vinden.De belastingdienst geeft aan: "Hoe u uw administratie opzet, bepaalt u zelf". En als een bedrijf dat in een ERP/CRM systeem zet mag die dat toch lekker zelf weten?
Mijn reactie was op het bewaren van gegevens, na aflopen contract. Een bedrijf kan dit soort zaken (verwijderen van gegevens na aflopen contract) dus helemaal niet in de (contract) voorwaarden zetten, want die kunnen ze niet waarmaken.
Of je moet je informatie (database) zo organiseren dat bepaalde gegevens gekoppeld zijn, en je ze onafhankelijk van elkaar kunt wissen.
Ik ken dan ook een casus waarbij de bestuurder zich nu meer druk leek te maken over het verzekeren van dit risico (boetes, maar ook verzekeren voor onbehoorlijk bestuur) dan om het risico te verkleinen. Waarbij de verzekering premie betaald wordt door de organisatie, niet door de bestuurder zelf.
Pas als het de bestuurder zelf in de portemonnee raakt (door boetes of door vrijwillig maandelijks verzekering premie te betalen) dan denk ik pas dat dit echt een verschil gaat maken.
Of we moeten in Nederland ook verbieden dan (AVG) boetes verzekerd kunnen worden.
Wat kan je met enkel een paspoortnummer (en NAW-gegevens) waarvoor je je niet fysiek met een paspoort (of ander ID-bewijs) moet identificeren?
Wet invoeren en dan in de praktijk met twee maten meten. De overheid zelf die niet echt aansprakelijk te stellen is. Ambtenaren zijn zo goed als onaantastbaar en politici zitten al in de baantjes draaideur.
De grote commerciële bedrijven hebben een uitstekend juridisch team, of kunnen eenvoudig naar een land verhuizen dat niet moeilijk doet.
De zzp-er en mkb-er zal wel het vel over de oren getrokken worden als het fout gaat.


Dat wordt lastig, want de NIS2 geldt voor de gehele EU, als je daar diensten aanbiedt. Vandaar ook boetes gerelateerd aan wereldwijde omzet etc.De grote commerciële bedrijven hebben een uitstekend juridisch team, of kunnen eenvoudig naar een land verhuizen dat niet moeilijk doet.

En waar ik zelf achter gekomen ben, omdat ik in de clinch lag met een bedrijf die mijn data naar een dataverwerker had gestuurd, dat zelfs volgens de wet AVG dit toegestaan is.
Je mag als bedrijf simpelweg je dataverwerking uitbesteden naar een derde, bijvoorbeeld ergens in India, die niet hoeven te voldoen aan deze eisen. Ja je blijft eindverantwoordelijke, maar het kwaad is wel geschiedt. Want dat is bij ODIDO gebeurd. Ze hadden hun dataverwerking uitbesteed naar India, daar is een medewerker de fout in gegaan en de rest is geschiedenis.
Ik vind dat dit gat in de AVG eerst gedicht moet worden, alvorens ze offerlammeren gaan plaatsen op het altaar der cyberveiligheid. Geen dataverwerking meer buiten de EU, klaar. Dat betekend ook naar Israël, VS, etc. Maar ja, dan trek je natuurlijk een 'can of worms' open.
De inbraken beginnen steeds meer te lijken op simpelweg naar binnen lopen met de sleutel. Dan kunnen we niet blijven doorgaan met software van derden te gebruiken voor onze veiligheid.
[Reactie gewijzigd door Majestici op 22 augustus 2026 09:45]
Het helpt natuurlijk wel als een bestuurder zelf ook mede-verantwoordelijk is en bijvoorbeeld zijn bonus kan kwijtraken, een boete kan krijgen. Alleen al dat de rest van het bedrijf, aandeelhouders, klanten, relaties dit ook weten, heeft invloed op hoe alle betrokkenen hier mee om zullen gaan.Je mag als bedrijf simpelweg je dataverwerking uitbesteden naar een derde, bijvoorbeeld ergens in India, die niet hoeven te voldoen aan deze eisen. Ja je blijft eindverantwoordelijke, maar het kwaad is wel geschiedt.
Ooit kon je nog zeggen: Ik heb daar geen verstand van en naar de IT-afdeling wijzen, maar nu dit een van dé problemen van deze tijd is, kom je daar niet meer mee weg. Een bestuurder die dit niet serieus neemt, gooit zijn reputatie te grabbel.
Dat mag je niet. Lees de details van de AVG er maar eens op na. Als dataverantwoordelijke mag jij enkel gebruik maken van verwerkers die binnen het kader van de AVG adequaat met gegevens omgaan. En jij hebt een plicht dit zelf als verantwoordelijke ook te toetsen.Je mag als bedrijf simpelweg je dataverwerking uitbesteden naar een derde, bijvoorbeeld ergens in India, die niet hoeven te voldoen aan deze eisen.
Daarnaast mogen persoonsgegevens sowieso niet zomaar het gebied van de Europese Unie verlaten.
[Reactie gewijzigd door R4gnax op 22 augustus 2026 18:42]
Dat het bij Odido fout gegeaan zou zijn bij een Indiaas bedrijf hoor ik hier voor het eerst.
Wanneer dat werkelijk waar is, zit Odido goed in de fout en zouden ze alleen daarvoor al een flinke boete kunnen krijgen.
Odido begint nu wel te beven

Destijds gebruikten ze bij Odido nog wachtwoord+MFA. Nu zal de hoogste bestuurder eindelijk wachtwoord+MFA eruit willen trappen. Niet alleen Odido, alle organisaties. TOTP, Push MFA, Virtual Private Networks... alle onveilige troep eruit en vervangen met moderne standaarden.
Er zijn dus nog serieus bedrijven die nog op Virtual Private Network en/of TOTP/Push MFA zitten. Het zijn er niet heel veel, maar er zitten een aantal bedrijven bij die direct of via supply chain kritieke infrastructuur beheren.
Grootste fout bij Idiodido was online laten staan van complete gevoelige gegevens. Operationeel en administratieve data kan je prima scheiden
[Reactie gewijzigd door fenrirs op 22 augustus 2026 08:17]
Het begint bij bestuurders die begrijpen dat VPN's en wachtwoord+MFA gewoon niet meer veilig is. Ook het scheiden van de data tussen operationeel en administratief is geen moeilijke weg als er een boete tegenover staat
Leg dan eens uit waarom VPN's en wachtwoord+MFA niet veilig zijn, hoe zie je dat anders voor je (4 van de 4 grote bedrijven/instellingen (20k+ medewerkers) waar ik mee te maken heb gebruiken dat)
Ben benieuwd naar je concrete input

Dat VPN niet modern is, daar kan ik nog in meegaan. Maar onveilig is het niet. Twingate, Zerotier, wireguard/tailscale, allemaal beweren zij veiliger te zijn dan VPN. Wat heel goed mogelijk is, VPN als concept is al best oud.
Is TOTP ideaal in je MFA opzet? Nee, maar nog altijd beter dan mail en stukken beter dan SMS. Combineer beide en je hebt toch een vrij goede beveiligingslaag voor remote toegang. Is het de beste methode? Er zullen best wel nieuwere methodes zijn die ietwat meer aan beveiliging kunnen bieden in bepaalde use-cases.
Zijn deze use-cases voor jouw bedrijf van belang, dan zullen die alternatieven beter zijn. Maar zijn deze niet of minder van belang, dan is VPN + MFA echt zo slecht niet als beveiliging.
Het is wel altijd goed om te kijken of er voor jouw beveiliging geen verbeterde oplossingen in de maak zijn, maar in de tussentijd is een VPN + MFA toch een serieus beveiligingsblok.
Voor optimale veiligheid wil je toch sso met security keys hebben lijkt me. Hardware keys mogelijk alleen voor high value targets en of mensen met buitengewone toegang. Sso met hw keys en goede acl lijkt me toch wel een van de robuustere vormen van beveiliging. Uiteraard verdere lagen(Vlans, firewalling, monitoring) ook beveiligen, maar als iemand tips zou kunnen geven sta ik hier zeker open voor.
Als voor 2fa, hoe risky is dit als je:
- zorgt dat je genoeg bits gebruikt zodat de key niet te achterhalen is
- de login server rate limit
- geen slack geeft aan de authenticator (zoals sommigen toelaten dat je valide tokens met een tijdafwijking kan gebruiken)
- geen push mfa gebruiken gewoon ouderwetse nummers input?
Ben benieuwd naar mogelijke antwoorden.
Voeg je in dat soort situaties extra beveiliging toe, dan kom je snel op het punt dat de VPN geen restwaarde meer heeft. En dan moet je het risico adresseren dat de VPN zelf een lek introduceert.

Ik werk niet met VPNs omdat ik er niet vanuit kan gaan dat ze veilig zijn ingericht. Het risico is voor mij te groot. Als ik Nextcloud voor een klant inricht is dat een harde eis. Geen VPN. Alle traffic over een Entra appproxy (of een andere ZTNA). Dus ja, liever geen VPN dan wel VPN.
[Reactie gewijzigd door ibmpc op 22 augustus 2026 09:18]
Het beveiligt de laag netwerkverkeer. En voor zero-trust heb je aanvullende componenten nodig die continu controleren wat de staat van verbonden eindgebruikersapparatuur is, waar deze zich fysiek bevindt, etc. om hack-pogingen en credential-misbruik de pas af te snijden door deze vroeg te herkennen. Maar ook om bijv. te zorgen dat malware aanwezig op die apparatuur geen data kan exfiltreren.
[Reactie gewijzigd door R4gnax op 22 augustus 2026 17:10]

Een VPN is eigenlijk niet meer dan een beveiligde transport tunnel. Of dit uitgaat van zero trust hangt helemaal af van hoe je dit inricht en wat je er omheen vereist. ZTNA gebruikt op transportniveau ook beveiligde tunnels.Omdat een ZTNA uitgaat van zero trust. Een VPN is precies andersom.
Entra appproxy is geen ZTNA uit zichzelf. Dan heb je (ook) iets als Private Access nodig.
Je kan alles helemaal dicht timmeren, maar het begint allemaal bij je data model. Adres gegevens van klanten, personeel of patiënten b.v. horen niet in een database samen met operationele data. Altijd via een identfier en eventueel een rate limited api voor services
Ik ben benieuwd hoe je daar naar kijkt en hoe je dat soort security neer zet ipv een alleen een standaard slot op de deur met daarachter nog steeds waardevolle data
Toevallig heeft MS zojuist een CVE geregistreerd waarbij aanvallers arbitrair beheersrechten via Entra konden verkrijgen en overal in konden. Dus ook Entra is duidelijk, jouw eigen criteria volgende, onvoldoende.Wat weet je precies niet? Ik weet dat ik in mijn werk (Nextcloud installaties) ik altijd Global Secure Access gebruik van Entra voor de toegang.
'Een eigen ZTNA' ? ZTNA is een trust-model. Niet een concrete implementatie die uitgerold kan worden. Er bestaat niet zoiets als 'een eigen ZTNA' - hoogstens zoiets als een eigen inrichting die in online resource-access middels Zero-Trust Network Access voorziet.Als de klant een eigen ZTNA heeft
[Reactie gewijzigd door R4gnax op 22 augustus 2026 17:06]

Bedoel je hardware keys?
En een VPN is maar 1 laag, daaronder kan je alles ook beveiligen, maar waarom zou je je VPN weghalen dan? Of zou je bijv Tailscale vervangen door Pangolin oid?
Misschien hebben jullie wat tips voor mensen zoals ik. Open source zou mooi zijn, en anders een beetje betaalbaar op zijn minst
[Reactie gewijzigd door teek2 op 22 augustus 2026 08:43]
[Reactie gewijzigd door Krulliebol op 22 augustus 2026 14:25]
Het belangrijkste is dat security en privacy in de hele organisatie zijn geborgd.
Mijn behoorlijk grote werkgever doet dat. Dan ben ik nu wel erg benieuwd als VPN + MFA notificaties niet meer veilig zijn, wat is dan nog wel veilig?Er zijn dus nog serieus bedrijven die nog op Virtual Private Network en/of TOTP/Push MFA zitten.
[Reactie gewijzigd door ibmpc op 22 augustus 2026 08:52]
Aangezien de eindgebruiker ook niet visueel iets te zien krijgt van de key-exchange is dit ook resistent tegen babbeltrucs zoals 'hoi met Ari van de technische dienst, geef me even je MFA code want we moeten XYZ testen.' zoals hoe ze naar horen zeggen bij Odido binnen gekomen waren.
Het belangrijkste feit is dat de tweede factor enkel tegen een lokaal apparaat geverifieerd kan worden, en niet in een werkende vorm doorgespeeld kan worden. En daar voorziet U2F dus al prima in. Geen passkeys nodig.
[Reactie gewijzigd door R4gnax op 22 augustus 2026 17:17]


Nee, dan moet je een andere leverancier zoeken.En wat als een ict leverancier bepaalde instanties tegen houdt met voortgang van digitale veiligheid, zou je dit ook kunnen melden?
Hoewel het niet direct over leveranciers gaat is het doel van deze wetgeving juist dat je die verantwoordelijkheid niet meer op een ander af kan schuiven.
Het is misschien wat makkelijk om te zeggen dat je dan maar direct moet wisselen, maar uiteindelijk is het als bij ieder ander product of instrument. Als jij het gebruikt ben jij er uiteindelijk verantwoordelijk voor.
Het is natuurlijk lastig als je afhankelijk bent van één leverancier en er geen alternatief is om naar over te stappen, maar dat is een groter probleem van onze economie en met name de software-wereld.
[Reactie gewijzigd door CAPSLOCK2000 op 22 augustus 2026 07:58]
Overigens valt me op dat er zo weinig wordt gezegd over het feit dat e.e.a. dus niet geldt voor overheidsorganisaties.. die organisaties verwerken doorgaans veel meer persoonlijke informatie dan een mkb bedrijf. De politiek weet het altijd mooi te draaien, zelf maken ze er een zooitje van, maar zelf aansprakelijk gesteld worden gebeurd nooit. Meestal moeten ze de functie neerleggen en daarmee is het klaar.. en vervolgens krijgen ze ergens anders een goed betaalde baan..
Je bent als MSP niet verantwoordelijk voor incidenten bij een bedrijf als je als MSP zijnde je klanten meer dan voldoende hebt geinformeerd en je kan aantonen dat de klant vertikt je aanbevelingen te accepteren.
Je bebt als MSP wel verantwoordelijk als je niks doet of niet meer gedaan hebt dan eens 1x een mailtje te hebben gestuurd.
Net zoals een CEO ook niet verantwoordelijk zal worden gesteld bij incidenten ondanks de nodige nodige maatregelen.
Diezelfde CEO zal wel verantwoordelijk worden gesteld bij incidenten die zijn kunnen gebeuren door het negeren van maatregelen.
Maw: een CEO kan niet meer simpelweg zeggen: das de schuld van m'n IT partner net zoals de IT partner ook niet domweg kan zeggen dat het de schuld is van de bestuurder.
Ik werk voor een MSP met KMO klanten, we nemen soms klanten in beheer waar bijna letterlijk staat: please hack mij.
Het probleem is dat nogal wat ondernemers het niet zo nauw met andermans belangen nemen om eigen bedrijfsrisico te beperken. Zoals dat van hun winstmarge. Dat was al met omgang met persoonlijke gegevens maar ook met dit soort belangen. Veel ondernemers nemen risico's met andermans grote belangen omdat het kan, niet omdat het verstandig is. Dat is al te vaak mis gegaan. De samenleving is er niet alleen om van proberen te profiteren. Dan krijg je als gevolg strengere regels. En hoe onverstandiger men onderneemt op andermans kosten hoe meer problemen het geeft.vind ik het nogal wat om dit te verwachten van relatief kleine bedrijven, zeker in sectoren waar marges enorm onder druk staan..
Om te kunnen reageren moet je ingelogd zijn