NFI kraakt Google Pixel van verdachte in drievoudige moordzaak in Oosterhout
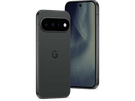
Het Nederlands Forensisch Instituut (NFI) heeft de Google Pixel gekraakt van een van de verdachten in een drievoudige moordzaak in Oosterhout. Daardoor zijn foto's en chatberichten toegankelijk voor de autoriteiten. Dit onthult de officier van justitie donderdag op een inleidende zitting bij de rechtbank.
Dankzij het kraken van de smartphone van de 29-jarige verdachte Veronica K. heeft het Openbaar Ministerie (OM) nu toegang tot foto's en berichten op dat toestel, schrijft Omroep Brabant. Volgens de officier van justitie zijn dat 'heel veel afbeeldingen van wapens en stapels geld'. Daarnaast 'zijn er heel veel chats die nu gelezen kunnen worden'.
De drievoudige moord in Oosterhout eind maart vorig jaar zou mede door de 29-jarige verdachte mogelijk zijn gemaakt. Zij zou de daders hebben ondersteund. Volgens de officier is er goede hoop dat het NFI ook de Google Pixel-telefoons van de andere twee verdachten kan kraken.
Oudere Pixels zijn kraakbaar
Het is niet bekendgemaakt om welke generatie van Googles smartphone het gaat. In november vorig jaar bleek uit uitgelekte informatie dat oudere Pixels kraakbaar zijn door Cellebrite, maker van kraaksoftware voor smartphones. De Pixel 10 was toen nog niet te kraken door Cellebrite.
Het is niet bekend met welke middelen het NFI het Pixel-toestel in deze Nederlandse zaak heeft gekraakt. Ook is het onbekend welke Android-versie of bijvoorbeeld het privacygerichte GrapheneOS op de telefoon draait.
Het NFI geeft standaard geen commentaar op lopende onderzoeken in opdracht van het OM, de politie of andere partijen. Ook het OM Zeeland-West-Brabant, waar deze moordzaak onder valt, kan vragen van Tweakers niet beantwoorden. Mogelijk komen bij de inhoudelijke behandeling van deze rechtszaak nog technische details naar buiten. Naar verwachting is de inhoudelijke behandeling begin maart 2027.

Lees meer


Reacties (110)

Ik zit te denken aan Encrochat of een andere "anonieme" chatdienst voor criminelen. Die maken wel veel gebruik van Pixels.


Met andere woorden, er zijn 3 verdachten en 3 pixels, waarvan er nu dus eentje is gekraakt. Ik schrijf nergens dat ze alle 3 gekraakt zijn.Volgens de officier is er goede hoop dat het NFI ook de Google Pixel-telefoons van de andere twee verdachten kan kraken.

Android hier specifiek uitzonderen is ook niet zo zinvol. Als je naar de laatste gelekte Cellebrite presentaties kijkt, zijn iPhones vaak ook vrij snel AFU uit te lezen. De grootste uitzondering leek tot nu toe GrapheneOS. Maar dat zou inmiddels natuurlijk veranderd kunnen zijn.
[Reactie gewijzigd door YoMarK op 21 augustus 2026 09:26]


Edit, lees net "Daardoor is het voor Cellebrite bijna onmogelijk om dit soort toestellen te hacken en informatie te achterhalen. "
...Bijna is nog niet helemaal onmogelijk
[Reactie gewijzigd door Jensw19 op 20 augustus 2026 16:45]
Het is niet bekendgemaakt om welke generatie van Googles smartphone het gaat.
Dat kan niet vastgesteld worden op basis van de informatie uit deze zaak.Ook is het onbekend welke Android-versie of bijvoorbeeld het privacygerichte GrapheneOS op de telefoon draait.


In AFU is de opslag dus ontgrendeld, en zou een kwetsbaarheid in Android je ook toegang kunnen geven tot GrapheneOS.
Als je GrapheneOS dus echt veilig wilt gebruiken, gebruik je een wachtwoord om te ontgrendelen, geen pin of vingerafdruk, en stel je m zo in dat ie na 3 uur oid na laatste unlock moet rebooten, dan kom je dus weer in BFU terecht (dit is een standaard feature van GrapheneOS maar staat standaard op 12 uur volgens mij).


https://techcrunch.com/2026/07/24/us-accuses-american-of-allegedly-wiping-his-phone-using-a-duress-password-during-border-search/
[Reactie gewijzigd door protected22 op 20 augustus 2026 17:00]


Weigeren je telefoon te ontsluiten mag dan weer wel.
Dus: geen wachtwoord of code geven is legaal, maar een code geven die het toestel wist is niet legaal.
Grotere problemen dan een 3 voudige moord? Ik had het wel geweten als verdachte hahaIn Nederland loop je dan tegen artikel 189 Sr. Daar kun je in grote problemen mee komen.
Weigeren je telefoon te ontsluiten mag dan weer wel.
Dus: geen wachtwoord of code geven is legaal, maar een code geven die het toestel wist is niet legaal.
Wanneer de inhoud steunbewijs op zou kunnen leveren, of bewijs of je gegeven alibi wel of niet klopt, zou het niet mee willen werken aan het ontgrendelen van je telefoon samen met al het andere bewijs, misschien nét dat zetje kunnen zijn waardoor de rechter je schuld overtuigend genoeg vindt.


Dan kan je beter het wachtwoord niet meer herinneren door stress.

Garandeer je dat iemand dat ingevuld.


Dat is zo'n beetje het cruciale punt waar de verdediging in deze zaak om draait

Mogelijk niet als het je vingerafdruk of gezicht betreft.Weigeren je telefoon te ontsluiten mag dan weer wel.
En Lockdown. Druk je daar op, worden alle biometrische inlogmethodes uitgezet en moet je verplicht je pincode gebruiken voordat je weer met vingerafdruk kan inloggen.
Of zie ik het verkeerd?
En hoe zit het dan met beslag? Stel dat je je duress code invult terwijl je doet alsof je je telefoon ontgrendelt, voordat je hem overhandigt. Is deze pas in beslag gelegd als ie in handen van de politie is, en zou dat dus legaal kunnen zijn?

Weet niet of dat echt zou werken als je dat tegen een rechter vertelt, maar je kunt het proberen.

Op het vliegveld wilden ze zijn telefoon inzien onder het mom van kinderporno, waarna hij de Duress code gaf. Dat hele proces zou ook onrechtmatig verlopen zijn. Miranda rights niet voorgelezen, geen bevel, verzoek om een advocaat werd niet ingewilligd. Dat verhaal over die kinderporno was waarschijnlijk maar een smoesje om iets te kunnen vinden om hem op te pakken.
Die details staan niet allemaal in het artikel dat jij linkt. Ik vind dit artikel van CNN wat vollediger: An airport search, a wiped phone and a potential test of Fourth Amendment protections | CNN Politics (maar het staat op meer sites beschreven).
[Reactie gewijzigd door Piggen op 20 augustus 2026 17:26]

Het wordt een stuk ingewikkelder wanneer het een Amerikaan is die de VS in wil. Die kan je niet terugsturen naar zijn eigen land (of ander land vanwaar hij kwam vliegen). Dan is het een afweging van de TSA of ze gaan dreigen met doorgeven van de weigering aan de politie/ FBI voor verder onderzoek, of meteen zelf de situatie te escaleren.
De TSA (zeker aan de balies) bestaat voor een groot deel uit onderbetaalde mensen met een superioriteitscomplex die vaak bij verschillende andere wetshandhavingsdiensten zijn geweigerd. Escalatie (voordat er een jurist bij betrokken wordt die kan beoordelen hoe terecht/onterecht dat is) wordt dan erg waarschijnlijk, waarna de rest van de organisatie zich gedwongen voelt om zich er doorheen te proberen te bluffen. Ten koste van degene die het niet nodig vond dat een onderbetaalde Calimero zonder reden door zijn foto's ging snuffelen.

CBP stelt dat zij het recht heeft om elektronische apparaten van iedereen die de VS binnenkomt of verlaat te controleren, ongeacht nationaliteit. Volgens CBP gebeurt dit om onder meer terrorisme, kinderuitbuiting, drugs- en mensensmokkel, visafraude en andere veiligheidsdreigingen te bestrijden. In 2025 werd minder dan 0,01% van alle internationale reizigers aan een dergelijke controle onderworpen.
De zaak van Sam Tunick zou echter de grenzen van die bevoegdheid kunnen testen. Zijn advocaat betoogt dat de huidige interpretatie van het Fourth Amendment (bescherming tegen onredelijke huiszoekingen en inbeslagnames) aan de grens te ruim is en herzien moet worden. Volgens hem zijn smartphones zo privacygevoelig dat er strengere regels nodig zijn voor controles op luchthavens.
Ook andere juristen wijzen erop dat meerdere rechtszaken momenteel draaien om de vraag of een huiszoekingsbevel of ten minste een redelijke verdenking nodig zou moeten zijn voor het doorzoeken van digitale apparaten. Sommige federale rechters hebben al geoordeeld dat dergelijke zoekingen vanwege de grote impact op de privacy alleen met een bevel zouden mogen plaatsvinden.
Tegelijkertijd heeft het bevoegde federale hof (het 11e Circuit) eerder geoordeeld dat telefoons aan de grens niet meer bescherming genieten dan een koffer of handtas, ondanks de enorme hoeveelheid persoonlijke informatie die erop staat.
Daarnaast is er een nieuwe juridische vraag: vormt het geven van een code die een telefoon wist een strafbare belemmering van een onderzoek? Critici vragen zich af welk onderzoek precies wordt gehinderd wanneer er geen bevel of concrete verdenking bestaat. Ook is onduidelijk welke middelen autoriteiten hebben als een Amerikaanse burger weigert zijn toegangscode te geven. Ze kunnen een burger immers niet de toegang tot zijn eigen land weigeren.
Volgens Tunicks advocaten dreigden agenten dat zij zijn telefoon zouden meenemen en op een andere manier toegang zouden verkrijgen als hij niet meewerkte. De rechter heeft inmiddels een termijn vastgesteld tot eind oktober voor verdere voorbereidende processtukken. [ktvz.com]

Hangt er een beetje af waar je van verdacht wordt of kan worden. Als dat moord is, denk ik dat een straf voor het vernietigen van bewijsmateriaal altijd minder is dan mogelijk een spuitje... (in de VS dan).Dan kan je weer gedoe krijgen dat je evidence vernietigd hebt.
Met voldoende aanwijzingen en insinuaties zal een jury het wel heel erg verdacht vinden dat je je telefoon gewist hebt, waardoor je wel schuldig zou moeten zijn.
[Reactie gewijzigd door Sebastian1313 op 21 augustus 2026 00:57]

Daarnaast trekken ze als eerste natuurlijk een complete image van het interne geheugen van zo'n apparaat, en daar gaan ze op los, zodat, als het inderdaad kapot gaat, ze gewoon een backup hebben.

Geen idee of het mogelijk is om binnen die tijd een image van het geheugen te maken. Me dunkt dat ook daar een beveiliging voor is. De telefoon openen en dan de nand-chips eruit halen/lezen is ook lastig. Dan mag je vaak een encryptie breken die haast niet te doen is of helemaal niet te doen.
Ik weet alleen niet wat er gebeurt met de encryptie sleutel. Die zit waarschijnlijk in het beveiligde geheugen van de processor en die kan ook weleens gewist worden na bijvoorbeeld 10x verkeerde code invoeren; dan heb je niks meer aan die kopie.
Dan heb je ook niets aan een backup van de data.
Niet als dat je specialisme isDe telefoon openen en dan de nand-chips eruit halen/lezen is ook lastig.

Of dat de vingerafdruk is gevonden, door een vettige afdruk op een item van de verdachte of gewoon deurkruk van zn toilet deur?
[Reactie gewijzigd door Jazco2nd op 20 augustus 2026 16:51]
Als de verdachte in bewaring is, dan kan die gedwongen worden om het onderzoek niet tegen te werken. Met andere woorden: justitie gebruikt de vingerafdruk of het gelaat van de verdachte zelf.Of dat de vingerafdruk is gevonden, door een vettige afdruk op een item van de verdachte of gewoon deurkruk van zn toilet deur?
[Reactie gewijzigd door The Zep Man op 20 augustus 2026 17:35]
Als je dus wat lang wacht dan kan dat niet meer zo makkelijk.
Dan hangen ze de smartphone aan een lader of powerbank.Als je dus wat lang wacht dan kan dat niet meer zo makkelijk.
Als er mogelijk forensisch onderzoek verwacht wordt, dan heeft men liever een apparaat dat nog aan staat. Daar zullen ze wel een procedure voor hebben.Ik vraag me af of de politie dat doet ,
Dus alleen de telefoon aan een lader hangen is niet genoeg. Je moet ook nog snel zijn.
 Denk in dit geval echter van niet, want:
Volgens de officier is er goede hoop dat het NFI ook de Google Pixel-telefoons van de andere twee verdachten kan kraken.
Dat zou impliceren dat kraken ook insluiping betreft. Toch gaat het om een vorm van inbraak (een beveiliging wordt gebroken).Als je kraken definieert als zonder toestemming van de eigenaar toegang verschaffen:

Net zoals het 'kraken van het Sky ECC netwerk' wat eigenlijk toegang was via een backdoor.
Maat van mij van vroeger had ik een keer mee afgesproken voor een biertje. Hij vertelde dat hij ondertussen bij de recherche werkte, kantoorbaan, bewijs verzamelen van ingenomen spullen enzo. Hij zei dat het niet uitmaakt wat voor telefoon je hebt, kraken doen ze het wel. Meestal gewoon door de pincode te gokken (geboortedatum enzo, was volgens hem het geval bij die kopschoppers op dat Spaanse eiland een jaar of 2 geleden). En anders hebben ze wel manieren om binnen te komen, zoals Cellebrite.
Jezelf veilig achten met een bepaalde telefoon was volgens hem nogal naïef. Enkel als je echt dedicated privacy hard en software gebruikte kon het moeilijk zijn, zoals die berichtendiensten waarvan je af en toe hoort dat ze gekraakt zijn.
Proest, dat zijn meerdere malen honeypots gebleken, en dat weten de criminelen inmiddels ook. Lijkt erop dat je maat je heeft weten te misleiden.Enkel als je echt dedicated privacy hard en software gebruikte kon het moeilijk zijn, zoals die berichtendiensten waarvan je af en toe hoort dat ze gekraakt zijn.
Je wordt uitgelachen omdat je bron n=1 hearsay is. Niet omdat het niet waar kan zijn
eenieder die hier meer over weet, mag hier niets over zeggen. Die maat van jou mag zoiets niet met jou delen, en jij mag het hier niet delen.Bij politiële diensten zoals THTC van de Landelijke Eenheid werken forensische experts, en Cellebrite UFED is maar een (blackbox) tooltje. Een tooltje gebruiken is niet zo moeilijk. Je volgt de documentatie en procedures, en that's it (dat is overigens wel zeer belangrijk om te volgen; kan een zaak op stuk gaan). Dat dat het enige zou zijn, daarmee zou je het THTC tekort doen; hier werken mensen die iets meer kunnen dan dat. Dat laat onverlet dat Cellebrite UFED een krachtig, gebruikersvriendelijk (en duur) tooltje is. Dat inderdaad ook nog eens regelmatig updates ontvangt.
Je kunt het qua in beslag genomen spullen ook niet allemaal op een hoop gooien. Het maakt uit wat voor OS er op staat. Het maakt uit of de status van het apparaat BFU of AFU is. Het maakt uit wat voor hardware er in de smartphone zit. Het maakt uit hoe oud de software en hardware is t.o.v vandaag (datum inbeslagname). Het maakt uit of er een PIN of een wachtwoord op zit. Uiteindelijk is alles te hacken mits je maar lang genoeg wacht. Kwetsbaarheden worden immers altijd bekend. Hang een server tien jaar aan het internet met wat services aan, en patch nooit. Gegarandeerd dat deze na tien jaar zo lek als een zeef is.
Ergo, beste criminelen: you can run, but you can't hide. De tijd zal het leren en u als een schaduw achtervolgen zoals het zwaard van Damocles
 nul medelijden mee
Mensen die zich veilig achten met een regulier iOS of Android toestel, zijn naïef is wat ik stel.
Dat voorbeeld is niet sterk om je argument te onderbouwen. De iPhone 5c had nog geen secure enclave (5s was de eerste iPhone die dat wel had). Op pre-secure enclave telefoons kon je gewoon nog een image van de opslag maken en daar dan een brute force PIN aanval op doen. Bij een secure enclave is dat een heel ander verhaal, want:Ik zeg enkel dat volgens iemand die daadwerkelijk bij de recherche werkt, dat ze vrijwel iedere telefoon binnen weten te komen. [...] iphone 5c van een verdachte te kraken
- De versleuteling gebeurd met materiaal die in de enclave opgeslagen is, de PIN wordt alleen gebruikt om de enclave toestemming te geven data te ontsleutelen.
- De enclave is ontworpen om kapot te gaan als je een fysieke aanval probeert te doen.
- De enclave vertraagt authenticatie na elke PIN poging (wat brute force aanvallen onmogelijk maakt). Sommige enclaves wipen ook de keys na N mislukte pogingen.
Grappig genoeg gebruiken de meeste Android telefoons (in modellen-aantallen) nog steeds geen secure enclave/element, maar een veilige omgeving die op de main CPU draait (met wat geheugenbescherming via TrustZone). Dit soort telefoons zijn vaak triviaal te kraken. Bekende Android-uitzonderingen zijn Google Pixel (Titan M) en Samsung flagships (Knox Vault).
Aangezien Pixel wel een secure element heeft, is het wel interessant te horen wat hier gebeurd is. Wellicht een oudere versie van Pixel OS zonder reboot timer?
Ik denk dat we het voorlopig niet gaan horen.
Pixel OS is eigenlijk vrijwel gewoon Android. Het maakt uit of een Google Pixel GrapheneOS of Android draait. De configuratie maakt ook uit. Voor iemand die er de ballen verstand van heeft, zijn er genoeg mogelijkheden voor PEBCAK, ook met GrapheneOS (ik heb dit onlangs geïnstalleerd op de nieuwe Google Pixel 10 van mijn partner en ik kwam hier diverse voorbeelden van tegen; zelf gebruik ik een minder veilig OS en minder veilige hardware omdat ik andere concessies doe).Aangezien Pixel wel een secure element heeft, is het wel interessant te horen wat hier gebeurd is. Wellicht een oudere versie van Pixel OS zonder reboot timer?
Uit gelekte slides over Cellebrite UFED, blijkt dat vooral AFU eigenlijk niet zo moeilijk is. Ook op hacker conferenties komt regelmatig wel eens voorbij 'welke smartphone nu het veiligste is', en daar komen gedegen analyses uit. Gelukkig is het dusdanig complex dat een gemiddelde crimineel te dom is om het allemaal te begrijpen. Lekker houden zo, beetje moeite erin steken mag wel. Afgelopen december op 39C3 was de analyse van Jiska Classen: recente Google Pixel met GrapheneOS > iOS in lockdown > lege ruimte > iOS > Google Pixel met stock (de uitleg was via een plot, dus genuanceerder, bovendien noemde ze ook verschillen BFU en AFU).
Overigens hebben onze politiële diensten officieel geen UFED. Eenieder die dat publiek zou ontkrachtingen 'want ik heb ze gebruikt/gezien' lekt heimelijke informatie, en bevestigen dat ze niet in bezit zijn, zegt niets want bevestigen dat je iets niet hebt, is nietszeggender (niet te bewijzen) dan het tegendeel bewijzen (denk hierbij aan bijvoorbeeld een foto van). Een slimme, sluwe zet.
Ik betwijfel dat dat waar is, gezien dergelijke hardware wereldwijd door politiële diensten wordt ingezet. Misschien hebben onze politiële diensten wel een soortgelijk of beter inhouse alternatief, of is het semantisch omdat de apparaten in bruikleen zijn. Het mooie van UFED is niet wat het kan (dat is een hele rits bekende kwetsbaarheden, plus mogelijk enkele zero days), maar dat het dat op een betrouwbare wijze kan, in een eenvoudige interface (inclusief de hardware), met een support contract, en met regelmatige software-updates. Ik noem dat met een eenvoudig woord 'gebruikersvriendelijk'. Het nadeel, in de huidige geopolitiek, is dat je afhankelijk bent van een Israëlisch bedrijf.
Dit soort zaken worden met een goede reden naar buiten gebrachtIk denk dat we het voorlopig niet gaan horen.
in ieder geval zorgt het voor een beetje reuring in het criminele circuit.

Ook als je het niet met iemand eens bent, moet dat nou zo?Proest, [...] Je wordt uitgelachen omdat je bron n=1 hearsay is.
Informatie overnemen van iemand met kennis is wat alle slimme mensen doen; je kan niet altijd weten of dat dan klopt. En hoevaak komen mensen zelf in de comments met "ik werk in branche X en het zit algemeen zus en zo"? Toch prima als iemand branche-informatie deelt met een breder publiek
Algemene stellingen als "alles is uiteindelijk onveilig" staat eenieder vrij om te maken, dat is geen informatie waar iemand iets mee kan. Deze persoon, als niet-ambtenaar, is al helemaal aan geen geheimhouding gebondenDie maat van jou mag zoiets niet met jou delen, en jij mag het hier niet delen.
Specifieke kennis delen over Cellebrites mogelijkheden is waarschijnlijk wél contractueel verboden (voor de maat en diens organisatie), of over zaken waar je mee te maken hebt gehad uit hoofde van je functie bij de overheid. Dat soort specifieke informatie lees ik hier niet in terug. Het klinkt zelfs alsof de persoon dit überhaupt slechts vanaf een afstand meekreeg, meer aan de lunchtafel en niet dat hij of zij zelf veel geheime kennis had over de technische hulpmiddelen die kunnen worden ingezet. Cellebrite kent iedereen in de techwereld en kun je dus bij naam noemen zonder iets prijs te geven dat niet al onder publieke informatie valt
Dat is toch wat de maat ook zegt? De meeste gevallen zijn makkelijk, sommige lastiger, maar ze komen er toch wel. Althans dat is de strekking zoals ik die lees. Ook van die diensten bedoeld voor criminelen geeft de persoon aan regelmatig te horen dat ze gekraakt worden. Ze zullen vooral langer duren omdat het een beperkter publiek is en dus veel minder interessant voor de cellebrites van deze wereld[details, details, maar] Uiteindelijk is alles te hacken mits je maar lang genoeg wacht.
Toch zijn er steeds weer veel zaken als zo'n dienst wordt opgerold. In een juridische podcast hoorde ik voorbij komen dat een van de advocaten geen encrochat-zaken meer doet omdat er bewijstechnisch niks in zit en het clientèle ook niet de underdog is waar zij zich moreel verplicht voelen. Schijnbaar (ik hoor de objection: hearsay! al aankomen) vallen er toch steeds weer veel criminelen voor. Van één chatdienst weet ik dat het een honeypot was, maar de meeste diensten deden domme dingen waardoor mee te lezen viel, werden door goed technisch werk binnengedrongen, of de eigenaar werd voor iets anders gepakt en is informant geworden. Dat er ook een of twee keer een succesvolle honeypot tussen zat, wil niet zeggen dat ze dat allemaal zijn, of dat elke crimineel dat ook denktdat zijn meerdere malen honeypots gebleken, en dat weten de criminelen inmiddels ook.
[Reactie gewijzigd door baseoa op 21 augustus 2026 00:36]
Je ziet spoken, en quote op een dusdanige manier dat je twee datapunten aan elkaar verbindt die ongerelateerd zijn. Proest is in deze context niet uitlachen van de schrijver, maar van degenen die in honeypots tuinen.Ook als je het niet met iemand eens bent, moet dat nou zo?
Dat honeypots wil ik graag nog even op in gaan. Voor mij is die definitie ruim. De details die wij kennen over al deze zogeheten cryptofoons (en daar is veel over beschikbaar) laten zien dat men van beveiliging weinig kaas heeft gegeten. Dat kan iedereen die daar wel verstand van heeft beamen, en (FWIW) heb ik ook diverse mensen in de infosec gemeenschap zien uiten. Ook het hosten van de private key en/of server in een jurisdictie als Frankrijk is lachwekkend. Als je ook nog bedenkt dat men eerder hetzelfde trucje deed bij BBM dan kun je toch wel spreken van ezels die zich aan dezelfde steen stoten. Vooral als er veelgebruikte tooling is die wel uitstekend werkt. Dat maakt het, de facto, honeypots.
En dat is (in ieder geval voor mij) hilarisch.
Ik kan me nog een anecdote van Rop of Barry (Amsterdamse infosec, volgens mij was het een presentatie van Barry) uit de jaren '00 herinneren over het type klant herinneren. En dat dat roughly twee types waren: het type corporate in net pak, en het type ehhh... zware jongens, die geen idee hadden hoe het werkte. (Ik weet niet meer hoe ik destijds aan mijn gedachte kwam, maar hoe dan ook: zo iemand kun je ook snake oil verkopen.) Ze verkochten het dan ook niet meer aan deze types omdat men niet de onderwereld in gezogen wilde worden. Want stel de cryptofoon werkt niet adequaat? En de stakes zijn hoog? Een CEO snapt best effort. Die snapt ook dat bijvoorbeeld geheime informatie besproken over telefoon een X aantal jaar geheim blijft. Daarna is het dan, hopelijk, niet meer relevant. Bij (zware) criminaliteit ligt dat anders vanwege verjaringstermijn, en die denken dat je een wanprestatie leverde omdat de belofte niet is nagekomen. Dat had, ik meen dus Barry, 1x meegemaakt, zodoende ging men type klant inschatten.
Ik vind het enorm geestig wanneer dat zware jongens type domme dingen doet. Velen met mij, want het is een veelvoorkomende slapstick in (strip)boeken, films, series, enz.
Het punt is niet dat diegene deze informatie overneemt. Dat moet diegene zelf weten. Eigen keus. Geen probleem.Informatie overnemen van iemand met kennis is wat alle slimme mensen doen; je kan niet altijd weten of dat dan klopt. En hoevaak komen mensen zelf in de comments met "ik werk in branche X en het zit algemeen zus en zo"? Toch prima als iemand branche-informatie deelt met een breder publiek
Het punt is dat die informatie vervolgens gedeeld wordt, terwijl de rest van de lezers deze bron (en de bron van de bron) niet op waarde kan schatten. Dan krijg je hearsay. Dat is een observatie; geen oordeel van mijn kant.
Zo wist ik via een familielid ook dat ik mij in mijn jeugd moest gedragen op het internet. We hebben het over de vroege jaren '00. Het voorbeeld: laten we het houden op feit dat deze persoon gewoon plaintext protocol gebruikte, zonder versleuteling, want nutteloos. Voor mij had dat waarde. Dat alles werd afgeluisterd verbaasde mij n.a.v de Snowden onthullingen dan ook niet. Ik had voldoende informatie ontvangen van diegene; maar voor anderen is dat niet van waarde. Zij kennen de bron niet, en mij eigenlijk ook niet.
Ik had destijds een vriendin die een vriend kende (je snapt al waar het heengaat) die bij de NSA werkte die ongeveer hetzelfde zei. Maar voor mij was dat geen betrouwbare bron. Ik weet dat voorbeeld nog glashelder omdat wij daar toen ook discussie over gehad hebben. Helaas was ze nogal een muur.
Ja, dat heb ik ook in een podcast gehoord. Dat er veel zaken zijn wanneer zo'n dienst wordt opgerold, dat klopt. Punt is dat je door die hoeveelheid en de latency van vrouwe justicia kunt denken dat dit soort diensten nog steeds worden gebruikt. Maar dat is niet zo; dat is een bias.Toch zijn er steeds weer veel zaken als zo'n dienst wordt opgerold. In een juridische podcast hoorde ik voorbij komen dat een van de advocaten geen encrochat-zaken meer doet omdat er bewijstechnisch niks in zit en het clientèle ook niet de underdog is waar zij zich moreel verplicht voelen. Schijnbaar (ik hoor de objection: hearsay! al aankomen) vallen er toch steeds weer veel criminelen voor. Van één chatdienst weet ik dat het een honeypot was, maar de meeste diensten deden domme dingen waardoor mee te lezen viel, werden door goed technisch werk binnengedrongen, of de eigenaar werd voor iets anders gepakt en is informant geworden. Dat er ook een of twee keer een succesvolle honeypot tussen zat, wil niet zeggen dat ze dat allemaal zijn, of dat elke crimineel dat ook denkt
Want in volgens mij dezelfde podcast kwam ook naar voren dat men (het clientèle) tegenwoordig een andere, wijdverspreide dienst gebruikt. Dat geeft aan dat men toch in ieder geval iets heeft geleerd.
Nu nog leren wat je OPSEC moet zijn als je weet dat je toestel in beslag wordt genomen en met succes uitgelezen gaat worden. Ik heb mijn keus in ieder geval gemaakt in de vroege adolescentie: niet doen.
Cellebrite is niet de enige software die gebruikt kan worden om telefoons uit te lezen.
Als het NFI iets kraakt, gebeurt dat niet via Cellebrite maar door andere fysieke handelingen.


Mij klinkt het juist alsof de software gekraakt is, dat is ook het meest logisch na al die tijd...
[Reactie gewijzigd door watercoolertje op 20 augustus 2026 17:33]


[Reactie gewijzigd door DonChaot op 20 augustus 2026 17:54]
Die zal gezichtsherkenning op het toestel juist heel erg handig vinden.
(En ze voelen zich toch veel te slim om ooit gepakt te worden, dus waarom zullen ze zich zorgen maken om wat er zou kunnen gebeuren wanneer hun telefoon in handen komt van de politie?)
Ogen dicht houden, dan werkt het niet bij iPhone. Als ie maar 2x mislukt ofzo moet je pin gebruiken.onverwacht ineens het toestel voor de verdachte z'n neus houden en voilà
Vinger gebruiken die je niet zo snel zou raden (dus geen duim). Na enkele pogingen => pincode nodig.Of onder dwang de vinger op de scanner leggen...
En de pincode kunnen/mogen ze niet afdwingen.
... en een verborgen app die meeluisterd, meekijkt, positie bijhoudt en deze informatie periodiek doorstuurt naar een schimmige server.Ik ga geen linkje plaatsen, maar het is mogelijk om op Marktplaats Google Pixel’s kopen die volgens de verkoper maximaal beveiligd zijn (ingebouwde VPN, niet te volgen) en een self destruct button hebben
Wanneer ik op zoek zou zijn naar een dergelijke telefoon is Marktplaats wel de laatste plek waar ik die zou halen.
[Reactie gewijzigd door Jerie op 20 augustus 2026 21:47]
Om te kunnen reageren moet je ingelogd zijn